AI Act, l’Unione Europea bandisce le “nudify apps”
Il 26 marzo 2026 il Parlamento UE ha varato un emendamento all’AI Act contro le nudify apps; confronto con le norme su deepfake porn di Regno Unito, Corea del Sud, Stati Uniti, Messico e Brasile.

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
508 articoli
Il 26 marzo 2026 il Parlamento UE ha varato un emendamento all’AI Act contro le nudify apps; confronto con le norme su deepfake porn di Regno Unito, Corea del Sud, Stati Uniti, Messico e Brasile.
Positive Technologies documenta le intrusioni del gruppo cinese APT31 in aziende IT russe fornitrici del governo tra il 2024 e il 2025, con comando e controllo su Yandex Cloud e OneDrive.
Password spraying su Microsoft 365 contro oltre 300 organizzazioni israeliane e attacchi ai PLC Rockwell negli Stati Uniti: l’escalation cyber iraniana del primo trimestre 2026 come strategia ibrida cloud e OT.
Contagious Interview, attribuita a UNC1069, ha diffuso oltre 1.700 pacchetti malevoli su npm, PyPI, Go Modules, crates.io e Packagist: loader a due stadi che consegnano infostealer e RAT agli sviluppatori.
Il gruppo APT28, legato al GRU, ha compromesso migliaia di router SOHO per dirottare il DNS e rubare credenziali e token OAuth di Microsoft 365 senza malware: l’FBI ha smantellato l’operazione FrostArmada.
Lo smantellamento di Tycoon 2FA mostra la scala del phishing-as-a-service: gli attacchi AiTM rubano il session token e aggirano TOTP, push e SMS. Dati di Obsidian, kit Starkiller ed EvilProxy e difese.
Phishing con falsi recruiter, commenti pubblici, messaggi diretti con RAT via DLL sideloading e AiTM con redirect su servizi legittimi: le tecniche malevole documentate su LinkedIn da criminali e gruppi APT.
Handala Hack Team ha pubblicato foto e oltre 300 email dall’account Gmail personale del direttore dell’FBI Kash Patel, dopo il sequestro di quattro domini: materiali storici, senza informazioni governative.
Dal 28 febbraio 2026 la guerra con l’Iran si combatte anche online: blackout, quasi 5.800 attacchi tracciati da DigiCert, oltre 60 gruppi attivi e il caso Handala, dallo wiper su Stryker a Patel.
La Commissione Europea conferma l’attacco all’account AWS che ospita Europa.eu, scoperto il 24 marzo 2026: ShinyHunters rivendica oltre 350 GB di dati, senza verifica indipendente e con vettore ancora ignoto.
Rischi per pazienti e ospedali dagli attacchi a IoMT, robotica e IA sanitaria: manipolazione di pompe di insulina, pacemaker e apparecchi di risonanza, con il quadro del Regolamento UE 2017/745.
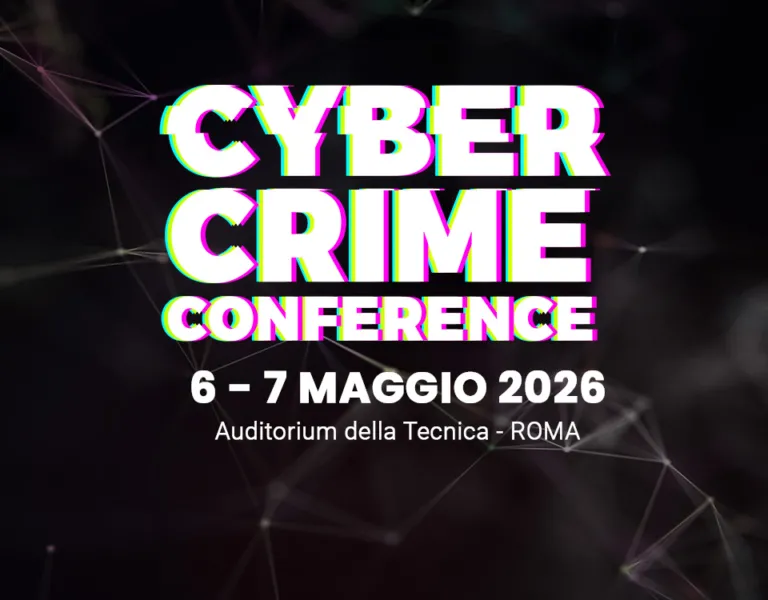
Anticipazione del programma della 14ª Cyber Crime Conference, Roma, 6 e 7 maggio 2026: interventi di UNODC, Consiglio d’Europa, Europol, Polizia Postale e BKA su cybercrime, ransomware e geopolitica.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.