Attacco hacker ai frigoriferi dei supermercati: cosa è accertato e cosa no
L’attacco hacker ai frigoriferi dei supermercati ha colpito più Paesi europei, Italia compresa. Il metodo è documentato; autore e movente restano ignoti.

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
508 articoli
L’attacco hacker ai frigoriferi dei supermercati ha colpito più Paesi europei, Italia compresa. Il metodo è documentato; autore e movente restano ignoti.
Il decreto legislativo 188/2026 sanziona le violazioni del regolamento (UE) 2023/1543 sulle prove elettroniche, da 10.000 euro al 2% del fatturato mondiale. Applica le sanzioni il GIP.
Due RCE da CVSS 9,0 in KSMBD, il server SMB del kernel Linux, sono finite con i dettagli tecnici sulle liste pubbliche del kernel. I maintainer hanno fix nei propri rami, ma nessuna release e nessun CVE.
Maggio 2026 · 88 pagine
Febbraio 2026 · 266 pagine
Giugno 2024 · 14 pagine
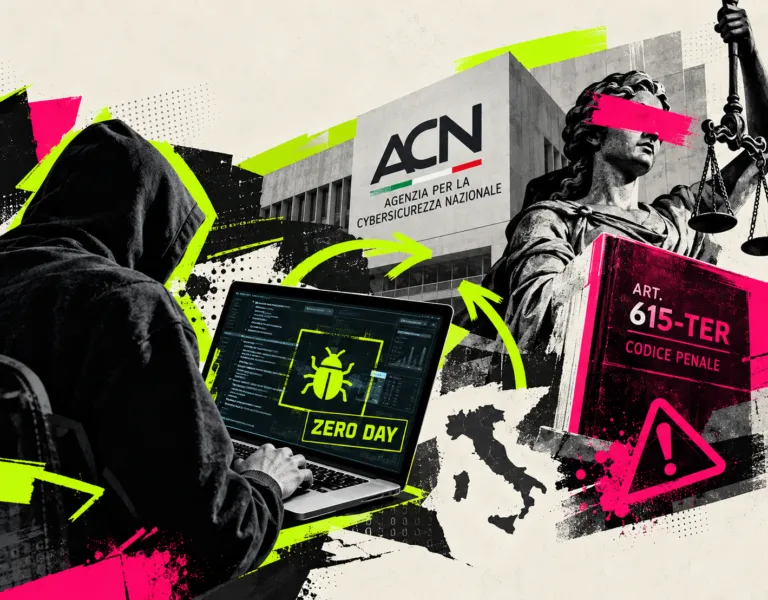
La Politica nazionale CVD dell’ACN del 7 ottobre 2026 prevede segnalazioni anche anonime sulle zero day, ma non crea tutele penali: l’articolo 615-ter resta applicabile e manca un safe harbor.
Huntress conferma accessi non autorizzati in 162 tenant dopo l’abuso di una credenziale ConnectWise; tre servizi restano sospesi e sono ancora aperti il come, l’attore e l’impatto sui dati.
Paradosso dell’overconfidence: in un’azienda IT l’86% dei 65 dipendenti caduti nella simulazione di phishing aveva già formazione, e il 100% di chi si dichiarava completamente sicuro è risultato vulnerabile.
Microsoft descrive le campagne di Star Blizzard tra gennaio e agosto: oltre 100 organizzazioni, almeno 13 campagne di phishing su larga scala e la catena RedFlick, che installa la backdoor CosmicPulse.
Branch Target Reuse, variante di Spectre-v2 di VUSec e Sant’Anna, sfrutta predizioni di salto obsolete nei motori JIT: due exploit sul cBPF del kernel Linux, con estrazione dell’hash di root da CPU Intel.
Bonifici per circa 95 milioni disposti da Molesini dopo un falso messaggio di Messina e una voce clonata: recuperati 53 milioni, ne mancano 36 convertiti in bitcoin. Indaga la Procura di Milano.
Revolut ha consegnato dati di circa 680 clienti a chi si spacciava per investigatore via PEC del Ministero dell’interno: nessun sistema violato, è mancata la verifica di chi poteva chiedere quei dati.
DDRop, ricerca divulgata il 14 settembre 2026, usa un interposer da 159 dollari per far scartare le scritture DDR5 e aggirare la freschezza della memoria in Intel TDX, Scalable SGX e AMD SEV-SNP.
The Gentlemen rivendica sul leak site Abaco Viaggi, tour operator di Codroipo: rivendicazione non confermata e senza dati sulla quantità, mentre il gruppo conta 580 vittime in 77 paesi al 7 luglio 2026.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.