-
Quando l’AI inizia ad agire: il nuovo paradigma della Data Security
Con l’Agentic AI la data security non può più limitarsi a governare chi accede ai dati: deve proteggere il dato e controllare cosa le identità autonome possono farne.
-
Accessi autorizzati, esposizione nascosta: il filo comune degli incidenti informatici europei dell’autunno 2026
-
Initial access broker: chi vende l’accesso alle aziende e come si forma il prezzo
-
La torta avvelenata: minacce all’AI e responsabilità condivisa
-
Infostealer: l’economia dei log rubati e l’accesso alle aziende
Notizie
-
Francia accusa l’Iran: gli indizi sull’attacco ai frigoriferi dei supermercati
-
Commissionare un penetration test: Rules of Engagement, contratto e come riconoscere una scansione venduta come pentest
-
AI Act: operativi dal 2 dicembre il divieto di nudification e la scadenza per la marcatura dei contenuti sintetici
-
Bypass della Lockdown Mode di ChatGPT: la falla nelle anteprime HTML
Minacce e attacchi
Vulnerabilità · Cyber Crime · Cyber Warfare · Ethical Hacking · Digital Forensic
Rischio, norme e privacy
GDPR e Privacy · Cyber Risk · Cyber Law · Business Continuity
Whitepaper gratuiti
-
Furto di sessione: perché cambiare la password non chiude l’accesso
-
Smart city e 5G Standalone: a Napoli WINDTRE e Fondazione Italia Digitale fanno il punto su grandi eventi, porti e flussi turistici
-
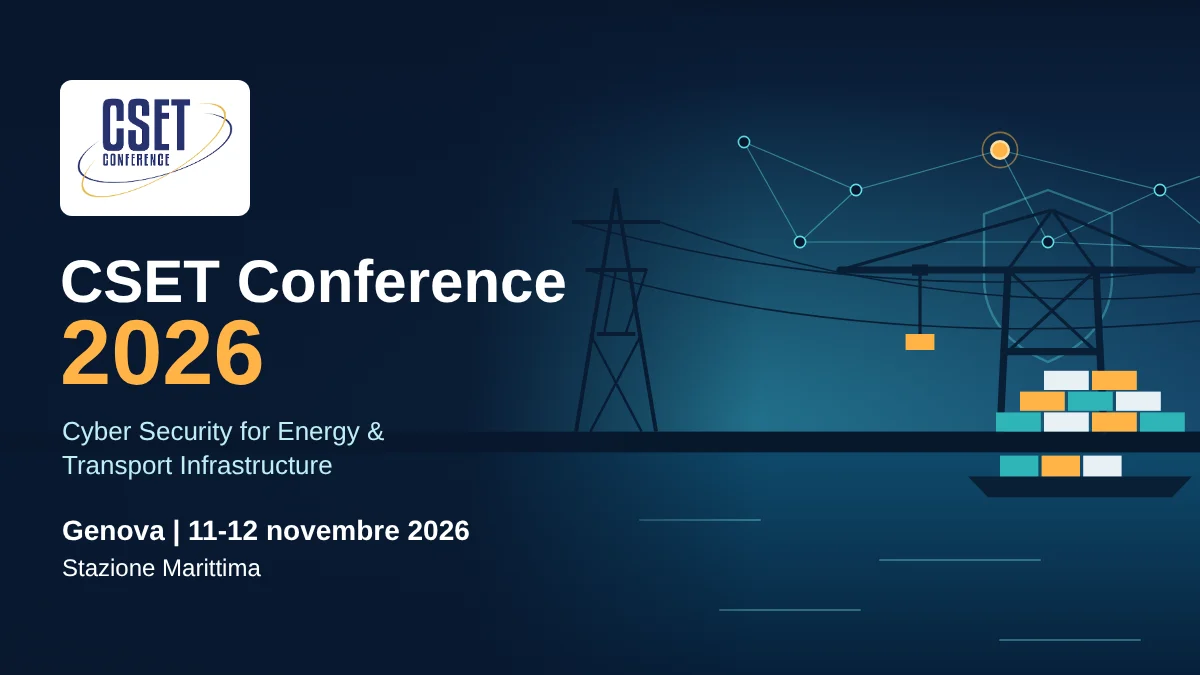
CSET Conference 2026 a Genova: l’11 e 12 novembre la sicurezza di energia e trasporti si misura con NIS2, CRA e agenti di intelligenza artificiale
Scenari
Cyber Law
GDPR e Privacy
-
Conservazione dei dati di traffico: il vincolo che torna da Bruxelles non è il termine, è la struttura dell’archivio
-
IA e dati degli studenti: la catena che il fornitore non copre
-
Incidenti significativi NIS2: perché IS-4 separa i soggetti essenziali da quelli importanti
-
Privacy by design: la privacy si progetta, non si aggiunge alla fine