Il GDPR: un percorso di fiducia
Le informative successive al 25 maggio sono spesso lenzuoli illeggibili: l’art. 5 del GDPR fissa i principi di trasparenza e correttezza, approfonditi dalle linee guida WP29 n. 260 e n. 259.

GDPR, provvedimenti del Garante, data breach, DPO e diritti degli interessati: la protezione dei dati personali spiegata con un taglio pratico.
347 articoli
Le informative successive al 25 maggio sono spesso lenzuoli illeggibili: l’art. 5 del GDPR fissa i principi di trasparenza e correttezza, approfonditi dalle linee guida WP29 n. 260 e n. 259.
Il cyberstalking, forma aggravata degli atti persecutori introdotti dalla Legge 38 del 2009, usa anonimato e social network; Paul Mullen, nel 1999, distinse cinque tipologie di stalker.
A un mese dal GDPR Start Day del 25 maggio 2018 la PA pubblica spesso i dati di contatto del DPO, ma con caselle generiche e senza seguire le indicazioni del Garante sulla sezione Amministrazione Trasparente.
Dopo il «privacy spam day» del 25 maggio, un ripasso dei ruoli legati alla sicurezza: responsabile qualità, auditor, responsabili del trattamento e DPO, tra burocrazia e perdita di autorevolezza.
Open data della PA e GDPR: dalla direttiva del 2003 al decreto legislativo n. 36 del 2006, la check-list AgID sui dati personali e il compito del DPO di vigilare su liceità ed esattezza.

Google, YouTube e GDPR: il primo rapporto sull’applicazione delle norme della community, l’età del consenso digitale dei minori e le funzioni dell’app Family Link per il controllo genitoriale.

Il regolamento ePrivacy, ancora allo stadio di proposta, integra il GDPR: differenze su persone giuridiche, metadati e contenuti, cancellazione dei dati e regole su chiamate ed email pubblicitarie.

Falsi miti sul GDPR: il limite dei 250 dipendenti, il valore dei considerando rispetto agli articoli, le 24 lingue del testo e il consenso, che non prevale sul legittimo interesse come base giuridica.
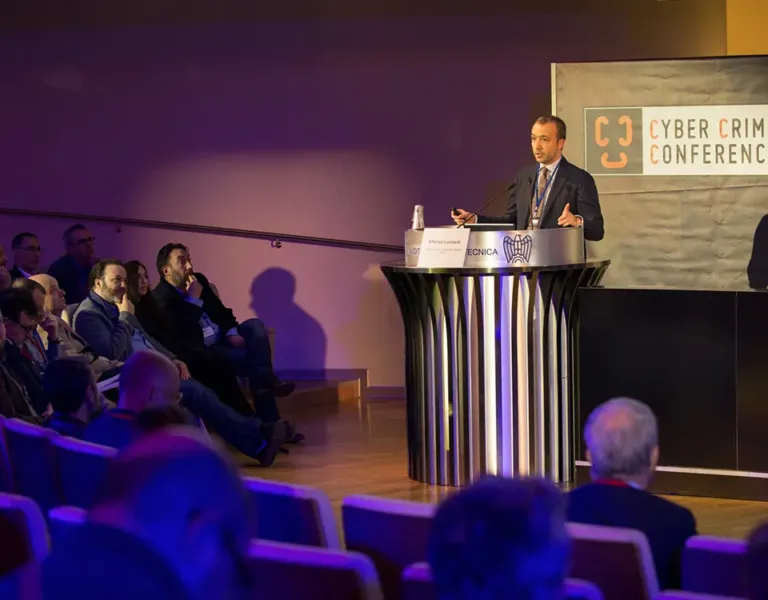
Alfonso Lamberti di Boole Server alla Cyber Crime Conference 2018: protezione di e-mail e file, errore umano, phishing e ransomware, cifratura persistente e pseudonimizzazione secondo il GDPR.
Servizi cloud e GDPR per le imprese: obblighi nel rapporto titolare-responsabile con il Cloud Service Provider, trasferimenti verso Paesi terzi e codice di condotta per i fornitori cloud.
Il GDPR lascia al titolare libertà nella scelta delle misure, ma impone di documentarle: registro dei trattamenti, privacy by design e un ciclo in quattro fasi dalla valutazione all’aggiornamento.
Valutazione del rischio privacy e DPIA nel GDPR: cosa chiedono gli articoli 24, 25, 32 e 35, differenze tra le due valutazioni e confronto tra ISO/IEC 29134, guida CNIL, ENISA e WP 248.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.