Attacco hacker ai frigoriferi dei supermercati: cosa è accertato e cosa no
L’attacco hacker ai frigoriferi dei supermercati ha colpito più Paesi europei, Italia compresa. Il metodo è documentato; autore e movente restano ignoti.
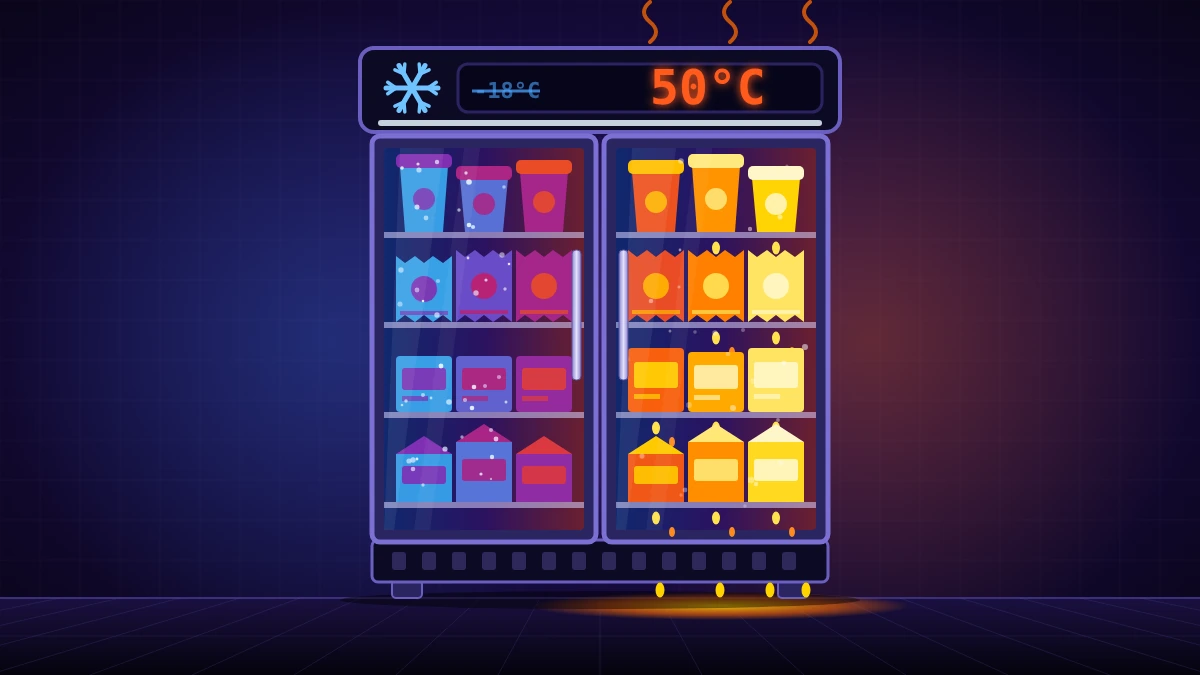
L’attacco hacker ai frigoriferi dei supermercati è arrivato in Italia nella notte del 2 novembre 2026, tre settimane dopo la prima ondata in Francia. Ignoti hanno manomesso da remoto i sistemi di refrigerazione e portato le temperature fino a 50 gradi, rovinando la merce. Il metodo è documentato. L’autore no: nessuno ha rivendicato l’azione e nessuna autorità ha indicato un responsabile.
Cosa è successo
Dalla Francia al resto d’Europa
Nella notte tra l’11 e il 12 ottobre i controllori di centinaia di supermercati francesi hanno avviato lo sbrinamento automatico e alzato le temperature, come ricostruisce BleepingComputer. Lo stesso giorno il CERT-FR ha pubblicato l’avviso CERTFR-2026-ALE-012. L’unità anticybercrimine della procura di Parigi indaga sull’attacco e sui danni, compresi gli incendi segnalati, secondo l’agenzia AP. Le cifre sui negozi colpiti variano perché i perimetri di conteggio sono diversi. Il ministro delle Finanze Roland Lescure ha parlato in Parlamento di circa 700 punti vendita su 10.000. Ha escluso rischi per le forniture, ma ha ammesso che l’attacco colpisce il cuore della sicurezza alimentare del Paese. Les Mousquetaires ha contato 300 negozi Intermarché e Netto colpiti; Coopérative U ne ha contati 80 su 2.000. Le tre cifre sono riportate da AP. Il 2 novembre lo schema si è ripetuto in più Paesi, ma l’elenco cambia con la fonte. CNBC cita Belgio, Lussemburgo, Svezia, Estonia, Irlanda e Finlandia. Il comunicato dell’ACN cita, tra gli altri, Belgio, Lussemburgo, Irlanda, Paesi Bassi, Lettonia, Finlandia e Svezia. Secondo le aziende, i danni sono stati più contenuti di quelli di metà ottobre:
- Delhaize ha parlato di alcune decine di negozi in Belgio e Lussemburgo, già tornati alla normalità.
- Carrefour ha contato 15 negozi colpiti su oltre 700 in Belgio; Intermarché ne ha contati 15 su 153.
- In Svezia l’ICA Kvantum di Sjöbo ha scritto su Facebook di avere le celle a 50 gradi.
- In Estonia il produttore Kitman Coldtech ha detto di aver risposto in pochi minuti, senza danni significativi.
L’Italia: pochi casi, ma non solo negozi
Il 3 novembre Palazzo Chigi ha riunito il sottosegretario Alfredo Mantovano, il ministro dell’Agricoltura Francesco Lollobrigida, il direttore dell’Agenzia per la cybersicurezza nazionale (ACN) e i direttori delle agenzie di intelligence. La nota del governo descrive un impatto molto limitato: poche unità commerciali a fronte di migliaia, per lo più con sistemi obsoleti, interfacce esposte su internet e autenticazione carente. Non risultano rischi per la salute da scongelamento. L’ACN segnala le anomalie ai NAS dei Carabinieri. La nota non indica autori. I casi noti arrivano quasi tutti dalle aziende e mancano di un riscontro indipendente:
- Il gruppo Radenza, in Sicilia, ha parlato di almeno tre punti vendita a Catania e uno a Palermo, secondo Leggo.
- ANSA riferisce, su indicazione di Conad, di cinque punti vendita colpiti su 3.300: due in Veneto e tre in Sicilia (Catania, Messina e Palermo). Aggiunge un supermercato della catena Viro a Sassari. La polizia postale indaga.
- L’ACN ha ricevuto la notifica di un’azienda toscana di ristorazione collettiva e ha rilevato un attacco a un produttore emiliano-romagnolo di surgelati, non ancora notificato. Questi bersagli non appartengono alla vendita al dettaglio.
- Il conteggio ufficiale è più basso: secondo ANSA, al momento gli episodi accertati sono due, in Sicilia ed Emilia-Romagna.
Il quadro italiano resta incerto su due punti. Primo, le fonti attribuiscono gli episodi siciliani a insegne diverse: Radenza, che gestisce supermercati Coop, parla di almeno tre casi a Catania e uno a Palermo, mentre Conad ne conta tre in Sicilia, a Catania, Messina e Palermo. Secondo, il percorso d’accesso cambia con il racconto. A Palermo un responsabile d’area di un punto vendita Conad ha detto ad ANSA che gli aggressori si sono collegati alla VPN aziendale e che l’allarme notturno non è scattato. La nota del governo parla invece di interfacce esposte su internet. Il bollettino dell’ACN ricorda che un accesso VPN non deve consentire di raggiungere indiscriminatamente tutti i sistemi.
Come funziona l’attacco ai sistemi di refrigerazione
Controllori usati oltre la loro funzione
Gli attaccanti non hanno bisogno di malware. Usano le funzioni normali dei controllori, come lo sbrinamento, e le spingono fino a causare danni, secondo BleepingComputer. Il CERT-FR conferma la compromissione di controllori Danfoss AK-SM e AK-SC e Copeland e Dixell XWEB. L’avviso ricorda che esporre su internet un’interfaccia di gestione è contrario alle buone pratiche. Per gli apparati fuori supporto la probabilità di compromissione è molto alta, e nemmeno il ripristino di fabbrica basta: l’apparato resta vulnerabile. Il problema è più ampio. Sistemi di controllo industriale sono entrati nei negozi, e la guida alla sicurezza OT e alle differenze con l’IT ne spiega le caratteristiche. Molti impianti nascono per reti chiuse e restano in servizio per decenni.
Interfacce esposte e apparecchi vecchi
Nel rapporto del 22 ottobre Forescout ha censito 12.976 servizi esposti su internet, distribuiti su 6.017 indirizzi IP pubblici in 99 Paesi. Per il controllore Danfoss AK-SM 800A, l’80% dei servizi osservati usa un firmware precedente alla versione 4.3.1. L’esposizione non nasce sempre da un errore del cliente. Secondo Forescout, la documentazione dei produttori prevede l’accesso da internet per installazione e manutenzione. Il rapporto indica due vie d’attacco possibili: vulnerabilità note oppure credenziali rubate o condivise dei manutentori. Precisa però che metodo di accesso, falle sfruttate e responsabili degli attacchi francesi non sono confermati.
Falle note, ma il legame non è provato
Il 9 agosto 2026 Claroty Team82 ha pubblicato due ricerche, sui controllori Danfoss AK-SM 800A e sui Copeland XWEB Pro. Per Danfoss descrive tre vulnerabilità, tra cui l’aggiramento dell’autenticazione con un codice giornaliero ricavato dalla data del dispositivo (CVE-2025-41450). Le correzioni sono il firmware Danfoss R4.3.1 e il firmware Copeland 1.13. Danfoss aveva già pubblicato il 1 agosto 2025 il bollettino DSA-2025-08-01 sulle altre due falle, con la correzione nella versione 4.3.1. Nessuna fonte primaria collega queste falle agli attacchi. Il 13 ottobre Claroty ha scritto che il percorso usato in Francia non è confermato. Sul tema circolano tre posizioni:
- Fredrik Blix, consulente di Visente, ritiene poco sofisticato un attacco che sfrutti l’accesso di assistenza dei controllori, con una password ricavabile lo stesso giorno. Il fornitore ha corretto il difetto, ma migliaia di unità non sono state aggiornate. È un’inferenza, non un accertamento (CNBC).
- Il direttore dell’ANSSI Vincent Strubel ha detto al Senato francese, il 21 ottobre, che l’attacco ha sfruttato difetti elementari, come password deboli e apparati esposti. Ha scartato le analisi di terzi sulle falle pubblicate dai ricercatori (Public Sénat).
- Danfoss afferma che i sistemi colpiti sono soprattutto prodotti vecchi, che non ricevono più aggiornamenti, e ricorda di aver sempre consigliato di usarli dietro un firewall. Copeland dice che la vulnerabilità riguarda una generazione di controllori fuori produzione (AP).
In laboratorio Team82 ha mostrato che da un controllore Copeland compromesso si possono cambiare la temperatura visualizzata e spegnere le ventole, senza alcun segnale visibile. È una dimostrazione di laboratorio: non prova che gli aggressori abbiano usato la stessa tecnica. Renderebbe però plausibile il mancato allarme di Palermo. Il 13 ottobre Team82 ha pubblicato anche un esperimento con l’intelligenza artificiale. Un modello ha riprodotto due delle tre vulnerabilità Danfoss in circa 28 minuti, per circa 6 dollari, partendo da CVE pubbliche e dal firmware. Ha sbagliato la terza, e per arrivare all’accesso root è servito un intervento umano. Claroty precisa che non si tratta di una scoperta autonoma. Rafe Pilling di Sophos ha detto a CNBC che non risulta alcun uso dell’IA negli attacchi.
Chi c’è dietro l’attacco hacker ai frigoriferi dei supermercati
Che cosa si sa
Nessuno ha rivendicato gli attacchi (CNBC) e, secondo AP, non sembrano esserci richieste di riscatto né furti di informazioni. Nessuna autorità italiana, francese o europea ha attribuito l’attacco a un autore.
Che cosa dichiarano le parti
Les Mousquetaires ha parlato di un’ingerenza esterna e di un tentativo di destabilizzare l’attività (OCCRP). Il commissario europeo all’Agricoltura Christophe Hansen ha scritto su X che l’armamento del cibo è ormai una realtà, come riporta CNBC. Sono dichiarazioni di parte: non dicono chi abbia agito.
Che cosa ipotizzano gli esperti
Le ipotesi divergono e nessuna ha prove pubbliche:
- Blix osserva che il silenzio degli attaccanti esclude i gruppi ransomware. Restano due strade: un attacco fatto perché si poteva, oppure il tentativo di creare inquietudine nei Paesi che sostengono l’Ucraina senza lasciare tracce.
- Pilling dice che non è chiaro se gli autori siano criminali o abbiano altri scopi, e che gli scaffali vuoti hanno un forte effetto psicologico. Secondo Il Post, che cita un’intervista al Guardian, Pilling considera più plausibili un’entità statale o un singolo individuo.
- Christopher Whyte, della Virginia Commonwealth University, ha detto all’AP che quasi certamente i controlli erano rimasti aperti alla rete più ampia dei supermercati. Giudica insolite la scala dell’attacco e l’assenza di riscatto.
- Secondo Fortune, Whyte ritiene sciocco non sospettare un legame con i guasti ai congelatori nei punti vendita militari americani. Fortune precisa, con parole proprie, che non ci sono prove né di quel legame né che i guasti fossero un attacco. Secondo Reuters, quattro funzionari dicono che il Pentagono tratta i guasti di almeno sei spacci militari (commissary) come sospetto attacco informatico. Reuters non è riuscita a stabilire a che punto sia l’indagine né chi sia il responsabile.
Il contesto geopolitico: ipotesi, non prove
Forescout ha contato oltre 20 attacchi rivendicati contro sistemi di refrigerazione da gennaio, soprattutto a magazzini di frutta, cantine e supermercati in Spagna, Italia e altri Paesi europei. I gruppi più attivi sono Z-Pentest Alliance e NoName057(16), entrambi filorussi. Mosca ha sempre negato un coinvolgimento ufficiale, riferisce Computer Weekly. Sono rivendicazioni di gruppi hacktivisti, non accertamenti indipendenti, e nessuna fonte collega questi gruppi alle due ondate. Il contesto rende credibile la lettura ibrida dell’attacco hacker ai frigoriferi dei supermercati, ma non la dimostra. Il 18 settembre il presidente francese Emmanuel Macron ha chiesto un piano per proteggere le infrastrutture critiche da droni e attacchi informatici, senza citare i frigoriferi (fonte AFP). L’attacco francese è arrivato oltre tre settimane dopo.
Tre letture possibili
Le letture che seguono sono della redazione: nessuna fonte le sostiene in questa forma.
- Hacktivismo filorusso opportunistico. Contro questa lettura pesa il fatto che nessuno ha rivendicato gli attacchi.
- Operazione statale o sponsorizzata. Sarebbe a basso costo e difficile da attribuire, ma non ci sono prove pubbliche.
- Sfruttamento di massa di sistemi esposti da parte di un attore capace, anche isolato.
Le tre letture possono anche combinarsi: qualcuno ha aperto la strada e altri hanno imitato.
Una spiegazione meno geopolitica
Per la redazione esiste poi una spiegazione che basta da sola a spiegare i fatti: anni di sistemi esposti, vecchi e non aggiornati, affidati a fornitori terzi. Qualunque sia l’autore, la debolezza è documentata. Il disegno, per ora, no.
Cosa devono fare le aziende
Il 3 novembre l’ACN ha richiamato gli operatori della grande distribuzione, della logistica alimentare e della refrigerazione industriale, insieme alle società di manutenzione. L’agenzia ha riportato in primo piano il bollettino BL01/261013/CSIRT-ITA, pubblicato il 13 ottobre. Le misure da adottare con la massima urgenza sono queste:
- verificare se i sistemi di controllo e di teleassistenza sono esposti a internet;
- segregarli in ambienti protetti, separati dalle reti aziendali;
- rafforzare gli accessi remoti con VPN e autenticazione a più fattori;
- verificare gli account privilegiati;
- aggiornare o sostituire i dispositivi non più supportati dai produttori.
Il bollettino aggiunge indicazioni operative:
- controllare i log degli ultimi 90 giorni;
- verificare le temperature effettive con strumenti indipendenti dalla piattaforma di supervisione;
- limitare gli accessi dei fornitori ai sistemi e ai periodi autorizzati.
Avverte inoltre che la sola pagina di accesso o il protocollo HTTPS non rendono sicuro un sistema esposto. Avverte anche che il ripristino della temperatura non dimostra da solo la corretta conservazione delle merci. In caso di anomalie va avvisato il CSIRT Italia. L’ACN ha fissato per il 4 novembre un incontro con le federazioni di settore e le principali aziende della grande distribuzione. Forescout consiglia di riportare la manutenzione remota su un punto di accesso sicuro e di sostituire le credenziali condivise dei fornitori con identità nominali. Il CERT-FR invita a verificare la configurazione, in particolare le fasce di sbrinamento, e a controllare le condizioni dell’assicurazione prima di interrompere il collegamento dati con il frigorista. Per chi gestisce reti industriali, il quadro più ampio è nelle strategie di OT cybersecurity per le infrastrutture critiche.
Cosa resta da chiarire
Sull’attacco hacker ai frigoriferi dei supermercati restano senza risposta cinque punti:
- l’autore, il movente e l’eventuale legame tra le due ondate;
- l’esito dell’indagine del Pentagono sui congelatori di almeno sei spacci militari americani;
- il numero reale dei casi in Italia, perché Palazzo Chigi parla di poche unità e le fonti riportano conteggi diversi;
- il percorso tecnico usato in Francia e in Italia: VPN, interfaccia esposta o falle note;
- il contenuto delle audizioni del COPASIR, in calendario il 3 novembre per il direttore dell’AISI e il 4 novembre per il direttore generale dell’ACN, di cui l’avviso non indica l’argomento.
Domande frequenti
Come hanno fatto gli hacker ad alzare la temperatura dei frigoriferi nei supermercati?
Hanno compromesso da remoto controllori di refrigerazione raggiungibili da internet, attivando lo sbrinamento o alzando le temperature fino a 50 gradi. Il CERT-FR cita apparati Danfoss e Copeland.
Chi è responsabile dell'attacco hacker ai frigoriferi dei supermercati?
Non si sa. Nessuno ha rivendicato l'azione e nessuna autorità italiana, francese o europea ha indicato un responsabile. Le ipotesi degli esperti restano senza prove pubbliche.
Il cibo dei supermercati colpiti dall'attacco hacker è pericoloso per la salute?
Palazzo Chigi dice che non risultano casi di rischio per la salute riconducibili a scongelamento. I negozi hanno smaltito i prodotti esposti alle temperature alte.
Che cosa devono fare i supermercati per proteggere i sistemi di refrigerazione?
Verificare se i sistemi di controllo e assistenza remota sono esposti a internet, isolarli, usare VPN e autenticazione a più fattori, rivedere gli account privilegiati e sostituire i dispositivi non supportati.