Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
  • Cyber Resilience Act in Italia_imamgine riproduce il Controllo digitale tra Italia ed Europa

    Cyber Resilience Act in Italia: il decreto affida ad ACN la vigilanza del mercato, ma il procedimento sanzionatorio non risulta ancora disciplinato

    A cura di:Redazione Ore Pubblicato il7 Ottobre 202613 Ottobre 2026

    Cyber Resilience Act Italia: il decreto affida ad ACN la vigilanza del mercato, ma il regolamento sul procedimento sanzionatorio non risulta adottato.
    Leggi di più Cyber Resilience Act in Italia: il decreto affida ad ACN la vigilanza del mercato, ma il procedimento sanzionatorio non risulta ancora disciplinatoContinua

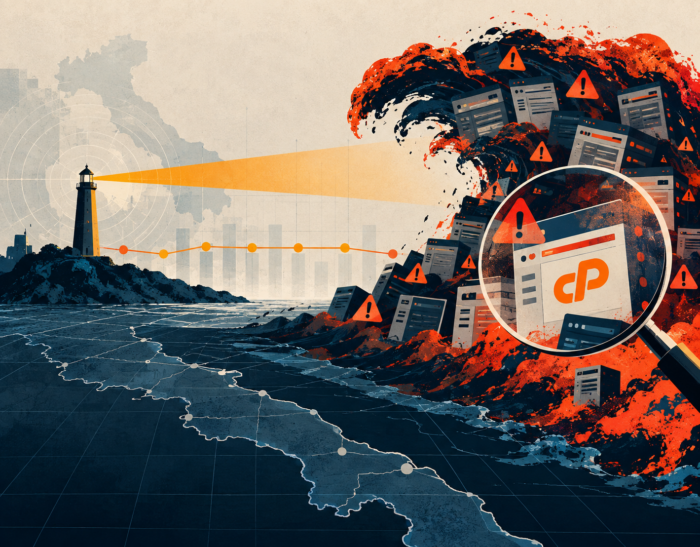
  • un faro che illumina una ondata di cpanel e cartelli di attenzione: ACN, Operational Summary ACN agosto 2026: incidenti stabili, quasi triplicati i sistemi a rischio per una vulnerabilità di cPanel

    Operational Summary ACN agosto 2026: incidenti stabili, sistemi a rischio quasi triplicati da una vulnerabilità di cPanel

    A cura di:Redazione Ore Pubblicato il29 Settembre 202629 Settembre 2026

    Operational Summary agosto 2026: 309 eventi e 185 incidenti, 49 rivendicazioni ransomware e 9.121 sistemi a rischio per una vulnerabilità di cPanel.

    Leggi di più Operational Summary ACN agosto 2026: incidenti stabili, sistemi a rischio quasi triplicati da una vulnerabilità di cPanelContinua

  • Rappresentazione astratta di una finestra temporale di adempimento normativo

    Registrazione NIS2 2027: scadenze e obblighi da preparare

    A cura di:Redazione Ore Pubblicato il22 Settembre 202622 Settembre 2026

    Registrazione NIS 2027: dal 1° gennaio al 28 febbraio, con delega del punto di contatto, sostituto, referente CSIRT e delibera da preparare prima.

    Leggi di più Registrazione NIS2 2027: scadenze e obblighi da preparareContinua

  • Rappresentazione astratta dello scambio transfrontaliero di dati sanitari in Europa, senza testo.

    Spazio europeo dei dati sanitari: le regole di sicurezza di MyHealth@EU arrivano molto prima dell’obbligo di scambio

    A cura di:Redazione Ore Pubblicato il22 Settembre 202622 Settembre 2026

    Spazio europeo dei dati sanitari: il regolamento 2026/2083 su MyHealth@EU si applica dal 26 marzo 2027, con notifica degli incidenti entro 24 ore.

    Leggi di più Spazio europeo dei dati sanitari: le regole di sicurezza di MyHealth@EU arrivano molto prima dell’obbligo di scambioContinua

  • Due vulnerabilità concatenate di PaperCut NG/MF sono state usate per rubare credenziali a scuole e atenei in Europa e negli Stati Uniti. Il caso mostra perché un server di stampa integrato con la directory va trattato come sistema critico, anche ai fini NIS2

    Falle PaperCut sfruttate contro scuole e atenei: dal server di stampa al dominio Active Directory

    A cura di:Redazione Ore Pubblicato il6 Settembre 20266 Settembre 2026

    Due vulnerabilità concatenate di PaperCut NG/MF sono state usate per rubare credenziali a scuole e atenei in Europa e negli Stati Uniti. Il caso mostra perché un server di stampa integrato con la directory va trattato come sistema critico, anche ai fini NIS2. Un server di gestione delle stampe compare raramente negli inventari delle risorse…

    Leggi di più Falle PaperCut sfruttate contro scuole e atenei: dal server di stampa al dominio Active DirectoryContinua

  • Data breach Trenitalia esposti dati di contatto e di viaggio dei passeggeri, alto il rischio phishing

    Data breach Trenitalia: esposti dati di contatto e di viaggio dei passeggeri, alto il rischio phishing

    A cura di:Redazione Ore Pubblicato il26 Giugno 202626 Giugno 2026

    Trenitalia comunica ai clienti un data breach: accesso non autorizzato ai dati dei titoli di viaggio, esposti contatti e dettagli dei passeggeri (non credenziali né pagamenti). Notificati Garante e CSIRT Italia, denuncia alla Procura di Roma. Il rischio si sposta sul phishing mirato.

    Leggi di più Data breach Trenitalia: esposti dati di contatto e di viaggio dei passeggeri, alto il rischio phishingContinua

  • whistleblowing nis2

    Whistleblowing e NIS2: quando la segnalazione diventa governance

    A cura di:Redazione Ore Pubblicato il12 Maggio 202622 Aprile 2026

    C’è un momento preciso in cui la complessità normativa smette di essere un problema teorico e diventa un problema operativo: quando un dipendente, un collaboratore o un fornitore si accorge che qualcosa non va (un accesso anomalo ai sistemi, una fuga di dati, una procedura di sicurezza aggirata) e non sa a chi riferirlo, né…

    Leggi di più Whistleblowing e NIS2: quando la segnalazione diventa governanceContinua

  • ID.RA-08: la misura ACN che trasforma la gestione delle vulnerabilità in un processo strutturato

    ID.RA-08: la misura ACN che trasforma la gestione delle vulnerabilità in un processo strutturato

    A cura di:Redazione Ore Pubblicato il21 Aprile 202621 Aprile 2026

    ID.RA-08, la misura ACN spesso ridotta a un semplice adempimento di monitoraggio impone in realtà un sistema completo di gestione delle segnalazioni di vulnerabilità. Analisi dei cinque requisiti operativi, del raccordo con CSIRT Italia come coordinatore CVD e degli snodi di implementazione che separano la conformità formale dalla reale capacità difensiva. Dalla buona prassi all’obbligo…

    Leggi di più ID.RA-08: la misura ACN che trasforma la gestione delle vulnerabilità in un processo strutturatoContinua

Cerca
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter