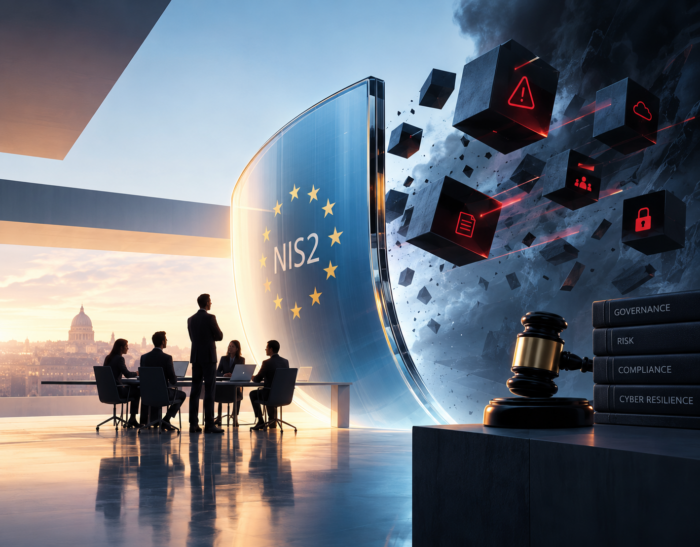
Polizze D&O e NIS2: responsabilità degli amministratori e nuove sfide per la governance cyber
La cybersecurity entra sempre più direttamente nelle responsabilità del Consiglio di Amministrazione. Tra obblighi di supervisione, gestione del rischio informatico e coperture assicurative, la NIS2 impone un cambio di prospettiva: non basta adottare misure di sicurezza, occorre dimostrare che siano state effettivamente applicate, monitorate e supervisionate. Quale ruolo assumono le polizze D&O nella tutela degli…