Come proteggere la rete aziendale da attacchi informatici
Strategie multilayer per proteggere la rete aziendale delle PMI: security policy, least privilege, MFA, Zero Trust, backup 3-2-1, NGFW, IDS e IPS, WAF, SIEM e micro-segmentazione.

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
508 articoli
Strategie multilayer per proteggere la rete aziendale delle PMI: security policy, least privilege, MFA, Zero Trust, backup 3-2-1, NGFW, IDS e IPS, WAF, SIEM e micro-segmentazione.
Zip Slip, vulnerabilità di attraversamento delle directory negli archivi ZIP scoperta da Snyk nel 2018: ha colpito Oracle, Amazon e Google, e poi JFrog Artifactory nel 2021 e OpenRefine.
La proposta di legge n. 2318 delega al Governo una strategia anti-ransomware: divieto di pagare i riscatti nel perimetro cibernetico, CSIRT Italia al centro della risposta e notifica entro sei ore.
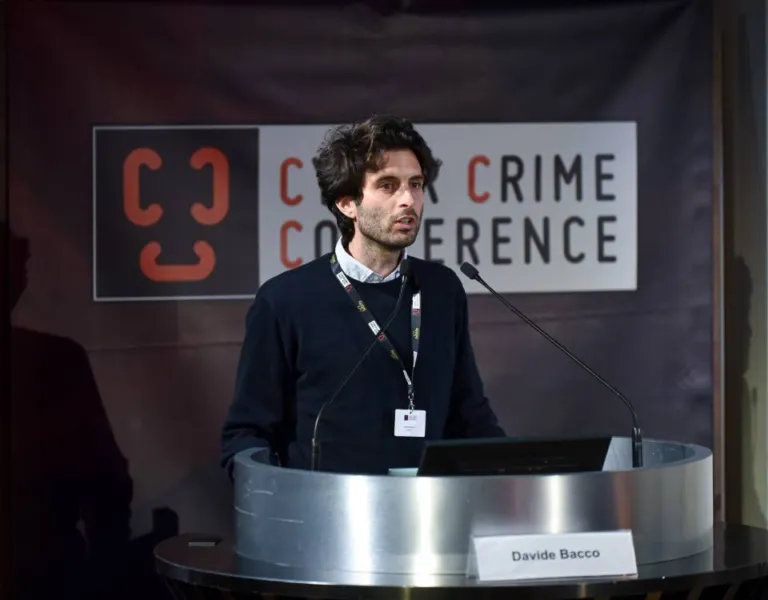
Alla 13ª Cyber Crime Conference Davide Bacco spiega perché i computer quantistici minacciano la crittografia a chiave pubblica e come QKD e protocolli post-quantum rispondono, con reti già in funzione.
Zero-Knowledge Proofs tra attacco e difesa: Ivan Visconti discute la Data Ownership, il portafoglio digitale europeo e l’ipotesi di uno scambio equo per i riscatti ransomware tramite smart contract.
Digital Twin e Security Twin mappano vulnerabilità e interconnessioni di un sistema: servono a simulare l’avversario, anche per DORA, ma se rubati guidano sabotaggi e armi cyber autonome.
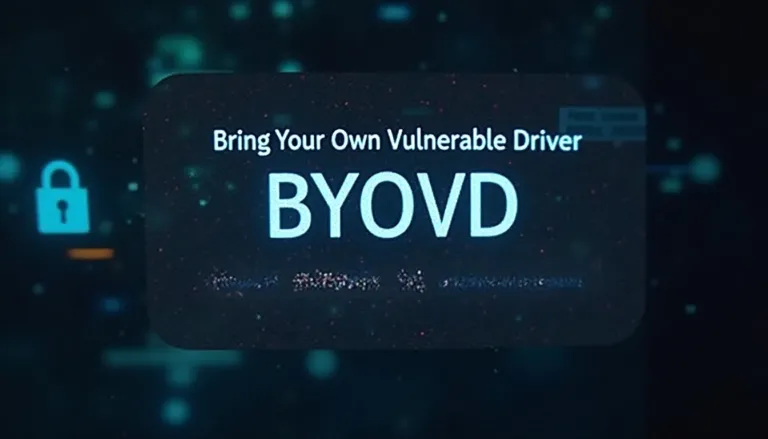
Gli attacchi BYOVD usano driver legittimi, firmati ma vulnerabili, per ottenere accesso al kernel e disattivare le difese; la blocklist di Microsoft si aggiorna 1-2 volte all’anno e lascia finestre di rischio.
Alla 13ª Cyber Crime Conference Luca Cadonici descrive la crittografia end-to-end, le zone a prova di mandato e i casi Messenger, Telegram, Apple e iPhone 5C che oppongono privacy e indagini penali.
APT41, gruppo ibrido sponsorizzato dallo Stato cinese e attivo almeno dal 2007, unisce spionaggio e crimine finanziario con KEYPLUG, DodgeBox e MoonWalk e usa Google Calendar e Drive per il comando e controllo.
BadSuccessor, individuata da Akamai nel maggio 2025, abusa dei dMSA di Windows Server 2025 per impersonare qualsiasi utente di Active Directory; Microsoft la considera di severità moderata, senza patch ufficiale.
AsyncRAT, trojan ad accesso remoto del 2019, in Italia viaggia con steganografia, PEC compromesse e MintsLoader; nel 2024 il CERT-AGID ha contrastato 1767 campagne malevole e condiviso 19.939 IoC.
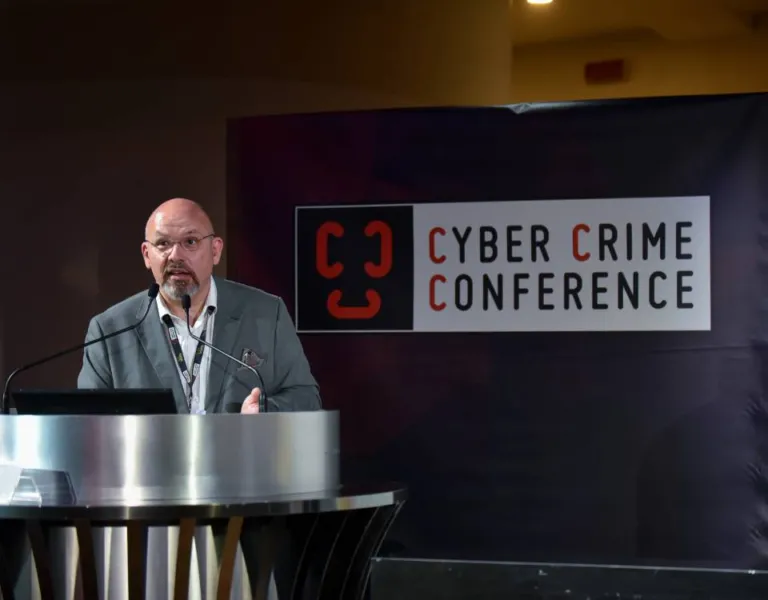
Alla 13ª Cyber Crime Conference Luca Bonora lega la cybersecurity del 2025 all’indipendenza tecnologica europea, al rapporto tra regole e innovazione e alla resilienza come continuità del business.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.