10° Cyber Crime Conference – Comunicato Post Evento
La 10a Cyber Crime Conference del 17 aprile all’Auditorium della Tecnica di Roma ha superato i 1200 visitatori, con una tavola rotonda su criptovalute e blockchain moderata da Paolo Dal Checco.

Attacchi e criminalità informatica: ransomware, phishing, frodi online, gruppi criminali e indagini delle forze dell’ordine, spiegati da esperti.
510 articoli
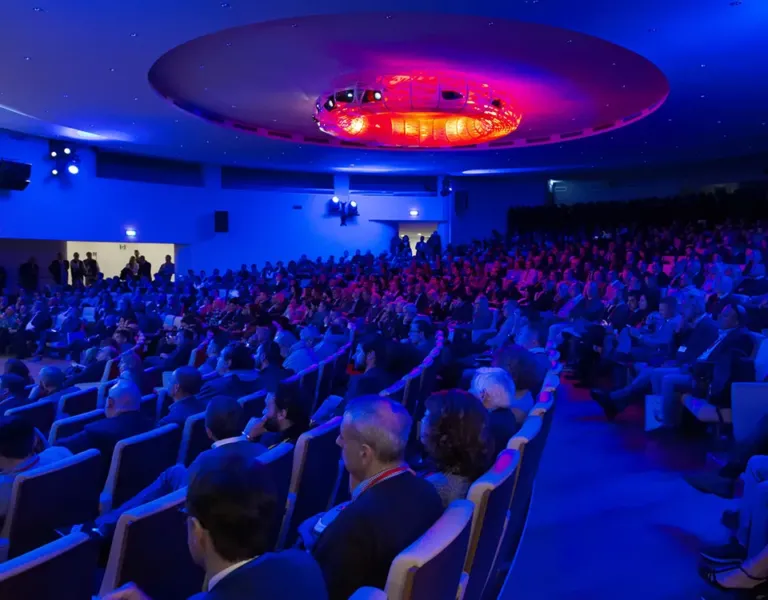
La 10a Cyber Crime Conference del 17 aprile all’Auditorium della Tecnica di Roma ha superato i 1200 visitatori, con una tavola rotonda su criptovalute e blockchain moderata da Paolo Dal Checco.
La 10a Cyber Crime Conference si tiene il 17 Aprile 2019 all’Auditorium della Tecnica a Roma, con ingresso gratuito, tavola rotonda sulla Blockchain Security e crediti CPE per le certificazioni.
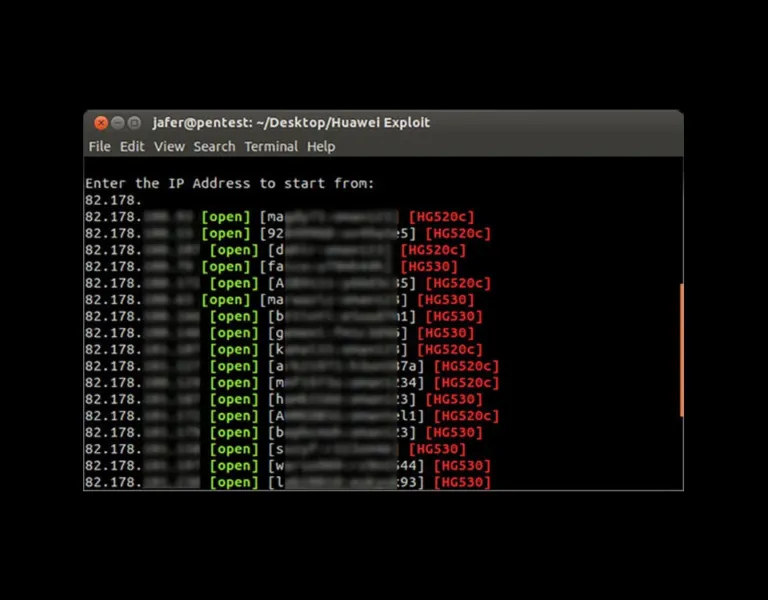
Honeypot IoT di NETSCOUT: nei 120 giorni analizzati il 94% del traffico di attacco sfrutta l’exploit Huawei Router, in aumento del 218% tra dicembre 2018 e gennaio 2019, per lo più con varianti di Mirai.
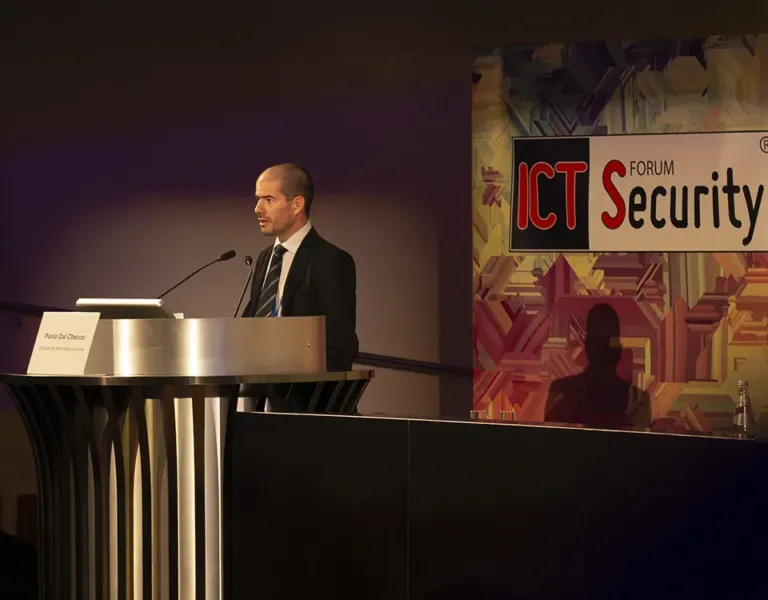
Intervista a Paolo Dal Checco, consulente informatico forense: criptovalute e uso criminale, tracciabilità dei wallet bitcoin e consigli di sicurezza per chi investe, come custodire il portafoglio.
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Clavister: minacce cyber in crescita, danni stimati in 6 trilioni di dollari nel 2021, conseguenze di downtime e perdita di dati, no backdoor policy e customer satisfaction al 94%.
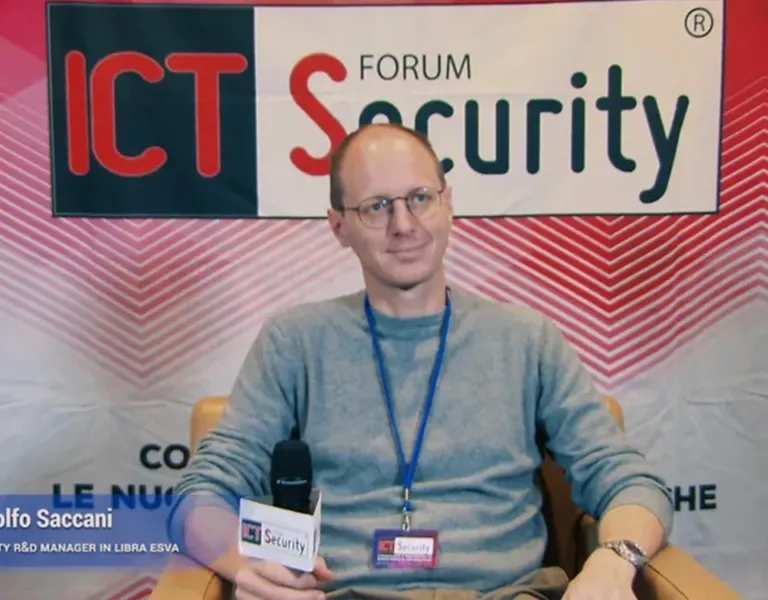
Rodolfo Saccani, Libra Esva: l’email security è cruciale perché ransomware, phishing e trojan partono dalla posta; tre consigli per scegliere una soluzione, tra prova sul proprio sistema e test di terze parti.
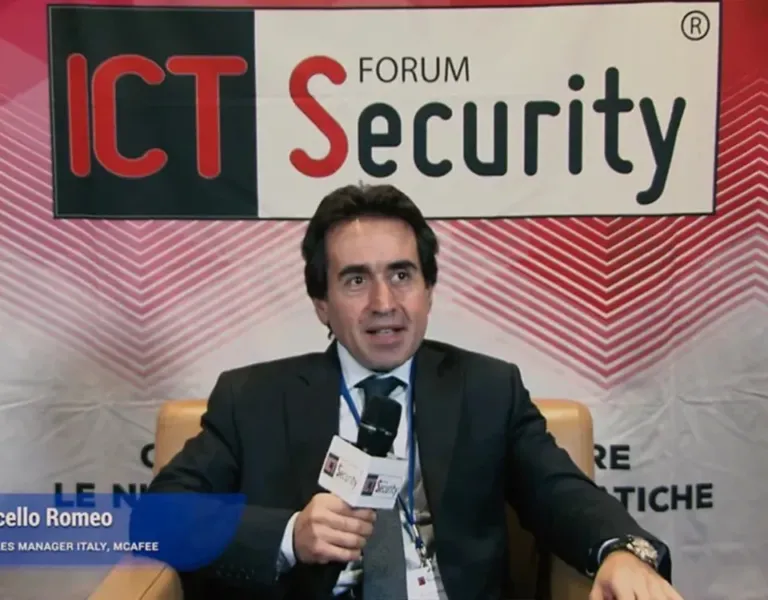
McAfee: oltre 770 milioni di minacce nel database, 260 milioni delle quali registrate in un solo anno, ransomware grandcrab e scarab, Coinminer malware e threat intelligence centralizzata alla base di Mvisione.
Fabio Sammartino, Kaspersky Lab: calo del cryptomalware a favore del cryptomining, vantaggio di tempo dell’attaccante e requisiti dei sistemi di difesa, basati su cyber intelligence globale e tecnologie avanzate.
Libraesva e gli ESVAlabs sui primi sei mesi del 2018: ransomware quasi raddoppiato, malware polimorfico e tuttofare, mining di criptovalute, Business Email Compromise e truffe con riscatto.
Account privilegiati e data breach: prevenire il furto delle identità, autenticazione a più fattori, ispezione delle sessioni e analisi dei comportamenti, con il caso NotPetya del 2017.
Cinque caratteristiche per valutare un servizio DDoS gestito: flessibilità sui flussi di lavoro, reporting orientato al cliente, dimensioni della rete, esperienza del team e soluzione ibrida locale e su cloud.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.