Cybersecurity awareness, vulnerabilità e phishing: limiti metodologici e implicazioni dello studio
Questo articolo conclude la serie di approfondimenti dedicati all’analisi di una survey di cybersecurity awareness condotta su 65 dipendenti di un’azienda IT, tutti caduti in una simulazione di phishing aziendale nel 2025. Nell’approfondimento precedente sono stati analizzati i fattori emotivi, cognitivi e situazionali che favoriscono il click, ricostruendo la sequenza temporale che va dagli stati emotivi alla ricezione dell’email sospetta (sicurezza, ansia, curiosità, indifferenza), alle leve motivazionali sfruttate dagli attacchi (curiosità, urgenza, senso di responsabilità), fino ai fattori contestuali (fretta, stanchezza, pressione temporale, sovraccarico) che facilitano l’errore. Su questa base era stata inoltre proposta una segmentazione del campione in tre profili di rischio, utile a orientare interventi formativi differenziati.
Il presente articolo discute i limiti dello studio relativi al campione, alla metodologia e alla generalizzabilità dei risultati e presenta le conclusioni finali, riepilogando le risposte alle domande di ricerca e i contributi alla letteratura. Vengono quindi proposte raccomandazioni operative concrete, organizzate per area di intervento: riprogettazione della formazione in chiave continua ed esperienziale, potenziamento delle simulazioni, gamification, interventi sul contesto organizzativo, contrasto all’overconfidence e monitoraggio dinamico nel tempo. L’articolo si chiude con una riflessione complessiva sulla centralità del fattore umano nella cybersecurity e sulla necessità di un approccio sistemico, personalizzato e continuativo.
Limitazioni dello studio
Ogni ricerca presenta limiti metodologici che è necessario esplicitare per consentire una corretta interpretazione dei risultati e orientare gli sviluppi futuri. Il presente studio non fa eccezione, e questa sezione discute le principali limitazioni che ne circoscrivono la portata e la generalizzabilità.
Limiti relativi al campione
Dimensione e rappresentatività. Il campione analizzato (n=65) rappresenta una frazione limitata dei dipendenti esposti alla simulazione (2.286), con un tasso di risposta del 2,8%. Sebbene questa numerosità sia sufficiente per analisi descrittive e per l’identificazione di tendenze, limita la potenza statistica delle analisi inferenziali e la possibilità di rilevare effetti di piccola entità. Inoltre, il basso tasso di risposta solleva interrogativi sulla rappresentatività: i dipendenti che hanno scelto di compilare il questionario potrebbero differire sistematicamente da coloro che non hanno partecipato, introducendo potenziali bias di auto-selezione.
Caratteristiche del campione. I partecipanti provengono da un’unica organizzazione del settore IT, con caratteristiche specifiche in termini di cultura aziendale, livello di digitalizzazione e esposizione pregressa a tematiche di cybersecurity. L’elevata percentuale di soggetti con formazione pregressa (86%) e titolo di studio universitario (66%) configura un campione con competenze superiori alla media della popolazione lavorativa generale. I risultati potrebbero quindi non essere direttamente trasferibili ad altri settori, organizzazioni di diversa dimensione o contesti con minore maturità digitale.
Assenza di gruppo di controllo. Lo studio ha analizzato esclusivamente i dipendenti che hanno cliccato sul link di phishing. L’assenza di un gruppo di confronto (coloro che non hanno cliccato) impedisce di identificare con certezza i fattori che discriminano tra comportamento vulnerabile e comportamento resiliente. Le caratteristiche emerse potrebbero essere comuni anche a chi non è caduto nella simulazione, limitando la capacità di isolare i predittori specifici della vulnerabilità.
Limiti metodologici
Self-report e desiderabilità sociale. I dati sono stati raccolti attraverso questionari auto-compilati, con i noti limiti associati a questa metodologia. I partecipanti potrebbero aver fornito risposte influenzate dalla desiderabilità sociale – ad esempio, sovrastimando le proprie abitudini di sicurezza o sottostimando i comportamenti a rischio – specialmente in un contesto in cui l’errore era già stato commesso. La tendenza a presentarsi in modo favorevole potrebbe aver attenuato alcune delle criticità emerse.
Distorsioni della memoria retrospettiva. Il questionario è stato somministrato dopo la simulazione, chiedendo ai partecipanti di ricostruire retrospettivamente stati emotivi, motivazioni e processi decisionali. La memoria autobiografica è soggetta a ricostruzioni e razionalizzazioni post-hoc, e le risposte potrebbero riflettere più le teorie implicite dei partecipanti sul proprio comportamento che i processi effettivamente occorsi nel momento del click.
Disegno cross-sectional. Lo studio ha natura trasversale, rilevando le variabili in un singolo momento temporale. Questo disegno non consente di stabilire relazioni causali tra le variabili osservate, ma solo associazioni. Ad esempio, non è possibile determinare se l’elevata fiducia nelle proprie capacità causi una minore attivazione dei controlli, o se entrambe le variabili siano effetto di un terzo fattore non misurato.
Singola simulazione di phishing. I risultati si riferiscono a una specifica simulazione, caratterizzata da un particolare contenuto (benefici sanitari), formato e tempistica. La vulnerabilità osservata potrebbe essere in parte specifica di questa tipologia di attacco e non generalizzabile ad altre tecniche di phishing (es. spear phishing personalizzato, attacchi basati su urgenza finanziaria, whaling verso dirigenti).
Strumento non validato. Il questionario è stato sviluppato ad hoc per gli obiettivi dello studio e non è stato sottoposto a procedure formali di validazione psicometrica. Sebbene le domande siano state costruite sulla base della letteratura esistente, l’affidabilità e la validità di costrutto delle scale utilizzate non sono state verificate empiricamente.
Limiti di generalizzabilità
Specificità settoriale. Il settore IT presenta caratteristiche peculiari in termini di familiarità con le tecnologie, esposizione a minacce informatiche e cultura della sicurezza. I risultati potrebbero non essere trasferibili a settori meno digitalizzati o con diversi profili di rischio (es. sanità, pubblica amministrazione, manifattura).
Contesto culturale e geografico. Lo studio è stato condotto in un contesto italiano. Differenze culturali nella percezione del rischio, negli stili comunicativi e nelle dinamiche organizzative potrebbero limitare la generalizzabilità dei risultati ad altri paesi o contesti culturali.
Specificità dell’esca. L’utilizzo di un’esca relativa a benefici sanitari – tema di elevato interesse personale – potrebbe aver amplificato la vulnerabilità rispetto ad altre tipologie di contenuto. La replicabilità dei risultati con esche diverse rimane da verificare.
Implicazioni delle limitazioni
Nonostante i limiti descritti, lo studio offre contributi significativi alla comprensione della vulnerabilità al phishing in contesti aziendali. Le limitazioni non invalidano i risultati, ma ne circoscrivono l’ambito di applicabilità e suggeriscono cautela nelle generalizzazioni.
In particolare, i risultati sono da considerarsi indicativi di tendenze e pattern che meritano ulteriore approfondimento con metodologie complementari (studi sperimentali, analisi comportamentali in tempo reale, campioni più ampi e diversificati). Le raccomandazioni operative che seguono tengono conto di questi limiti, privilegiando indicazioni di carattere generale supportate dalla convergenza con la letteratura esistente.
Conclusioni
Sintesi dei risultati principali
Il presente studio ha analizzato le cause comportamentali, cognitive ed emotive della vulnerabilità al phishing in un campione di 65 dipendenti di un’azienda IT, tutti caduti in una simulazione di attacco. I risultati offrono una risposta articolata alle domande di ricerca iniziali.
RQ1: Quali fattori emotivi e cognitivi contribuiscono alla vulnerabilità in dipendenti già formati?
L’analisi ha identificato molteplici fattori che, interagendo tra loro, determinano la vulnerabilità anche in soggetti con formazione pregressa:
- Fattori emotivi: curiosità, senso di urgenza, ansia, senso di responsabilità e paura delle conseguenze negative emergono come le principali leve che gli attacchi di phishing sfruttano per superare le difese cognitive.
- Fattori cognitivi: fretta, distrazione, multitasking, stanchezza mentale e sovraccarico informativo riducono le risorse disponibili per l’elaborazione sistematica, favorendo risposte automatiche ed euristiche.
- Fattori contestuali: la pressione temporale, le urgenze lavorative e la cultura organizzativa che privilegia la rapidità sulla prudenza creano le condizioni ambientali in cui l’errore diventa più probabile.
RQ2: Che relazione esiste tra fiducia percepita e comportamento effettivo?
I dati hanno rivelato un paradosso significativo: tutti i partecipanti che si erano dichiarati “completamente sicuri” (5/5) della propria capacità di riconoscere minacce sono caduti nella simulazione. L’overconfidence emerge come un fattore di rischio critico, associato a una minore attivazione dei comportamenti di verifica e a una ridotta consapevolezza dei propri limiti. La correlazione negativa tra sicurezza percepita e ammissione di fattori di rischio (r = -0,33; p < 0,01) conferma che chi si sente più competente tende a sottostimare la propria vulnerabilità.
RQ3: È possibile identificare profili comportamentali distinti?
L’analisi ha permesso di delineare tre profili di rischio – utenti con bassa consapevolezza, utenti consapevoli ma sotto pressione, utenti esperti e fiduciosi – ciascuno caratterizzato da vulnerabilità specifiche e bisogni formativi differenziati. Questa segmentazione offre una base operativa per la personalizzazione degli interventi.
Contributo alla letteratura
Lo studio offre diversi contributi alla ricerca sulla vulnerabilità al phishing e sulla cybersecurity awareness:
Conferma della dissonanza formazione-comportamento. I risultati confermano e approfondiscono quanto suggerito dalla letteratura precedente (Bada et al., 2019; Kumaraguru et al., 2010): la formazione tradizionale, pur aumentando le conoscenze dichiarate, non garantisce protezione in condizioni operative reali. L’86% dei partecipanti aveva ricevuto formazione, eppure tutti sono risultati vulnerabili.
Quantificazione del paradosso dell’overconfidence. Lo studio fornisce evidenze empiriche dirette del ruolo dell’eccesso di fiducia come fattore di rischio, contribuendo a un filone di ricerca ancora relativamente poco sviluppato nel contesto specifico del phishing aziendale.
Integrazione di framework teorici. L’analisi ha dimostrato l’utilità di integrare modelli provenienti da diverse discipline – psicologia cognitiva (HSM, IBLT), psicologia sociale (dissonanza cognitiva), criminologia (RAT) – per comprendere un fenomeno intrinsecamente multidimensionale.
Profilazione operativa. La segmentazione in profili di rischio rappresenta un contributo pratico che può orientare la progettazione di interventi differenziati, superando l’approccio one-size-fits-all tipico di molti programmi di awareness.
Implicazioni pratiche
I risultati hanno importanti implicazioni per le organizzazioni che intendono rafforzare la propria resilienza al phishing:
- La formazione è necessaria ma non sufficiente. I programmi di awareness devono essere integrati con interventi sui fattori contestuali (riduzione della pressione temporale, gestione del sovraccarico) e con rinforzi continui nel tempo.
- Attenzione all’overconfidence. Gli utenti più esperti e fiduciosi rappresentano un target critico che richiede interventi specifici: simulazioni sofisticate, feedback calibrato, esercizi di metacognizione.
- Personalizzazione degli interventi. Non tutti i dipendenti sono vulnerabili allo stesso modo o per le stesse ragioni. La profilazione consente di allocare le risorse formative in modo più efficiente ed efficace.
- Gestione costruttiva dell’errore. Le reazioni emotive post-click (vergogna, rabbia, ansia) possono essere trasformate in opportunità di apprendimento attraverso debrief non colpevolizzanti e supporto organizzativo.
- Interventi multilivello. La vulnerabilità emerge dall’interazione tra individuo e contesto. Gli interventi più efficaci agiscono simultaneamente su conoscenze, emozioni, comportamenti e ambiente organizzativo.
Direzioni per la ricerca futura
I limiti dello studio e le questioni rimaste aperte suggeriscono diverse direzioni per la ricerca futura:
- Studi longitudinali che seguano l’evoluzione della vulnerabilità nel tempo e misurino l’efficacia a lungo termine degli interventi formativi;
- Confronto tra clicker e non-clicker per identificare i fattori che discriminano tra comportamento vulnerabile e resiliente;
- Studi sperimentali con manipolazione controllata delle variabili contestuali (pressione temporale, carico cognitivo) per stabilire relazioni causali;
- Replicazione in altri settori e contesti culturali per verificare la generalizzabilità dei risultati;
- Sviluppo e validazione di strumenti per la misurazione standardizzata della vulnerabilità al phishing e dei suoi predittori;
- Valutazione di interventi innovativi basati su nudging, gamification e tecniche comportamentali.
Cybersecurity awareness efficace: raccomandazioni operative per ridurre la vulnerabilità al phishing
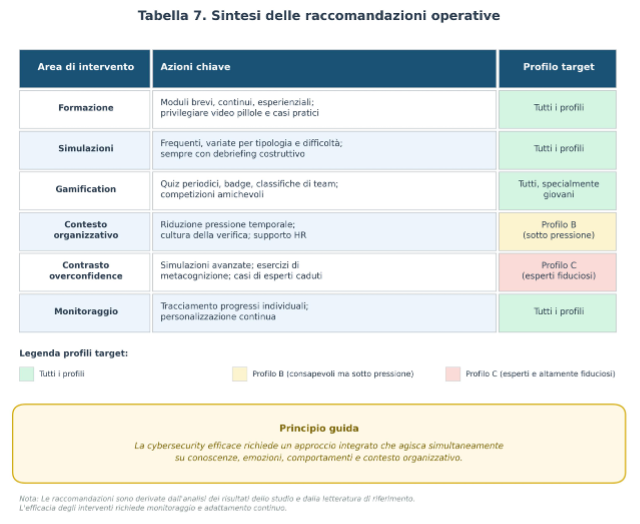
Lo studio ha dimostrato come anche gli individui che si sentono più sicuri e che hanno già ricevuto formazione possano cadere vittime di attacchi di phishing. Sulla base dei risultati emersi e del framework teorico adottato, si propongono le seguenti raccomandazioni operative, organizzate per area di intervento.
Riprogettare la formazione
Implementare sessioni di formazione continua e modulare. Abbandonare il modello della formazione one-shot a favore di percorsi continuativi che mantengano alta l’attenzione nel tempo. Privilegiare contenuti smart – video pillole di 3-5 minuti, infografiche, quiz rapidi – erogati con cadenza regolare (settimanale o bisettimanale) piuttosto che sessioni lunghe e sporadiche. La ripetizione spaziata (spaced repetition) favorisce il consolidamento in memoria a lungo termine.
Privilegiare approcci pratici ed esperienziali. Coerentemente con la teoria IBLT, la formazione dovrebbe creare “istanze” memorizzabili attraverso esercitazioni pratiche: riconoscimento di email reali vs. phishing, analisi di casi studio, simulazioni interattive. L’apprendimento esperienziale è più efficace della trasmissione passiva di nozioni.
Personalizzare i contenuti sul profilo di rischio. Utilizzare la profilazione per calibrare gli interventi: formazione di base per chi ha bassa consapevolezza; tecniche di gestione dello stress per chi è esposto alla pressione; contenuti avanzati e sfidanti per gli esperti a rischio di overconfidence.
Potenziare le simulazioni
Aumentare frequenza e varietà delle simulazioni. Le simulazioni periodiche di phishing rappresentano lo strumento più efficace per creare memoria esperienziale e mantenere alta la vigilanza. Variare le tipologie di attacco (urgenza, autorità, curiosità, paura), i canali (email, SMS, messaggistica) e i livelli di sofisticazione per evitare l’assuefazione.
Graduare la difficoltà. Prevedere simulazioni di diversa complessità: attacchi “facili” per i meno esperti, che consentano di sperimentare il successo nel riconoscimento; attacchi sofisticati per gli esperti, che sfidino l’overconfidence e dimostrino che nessuno è immune.
Garantire sempre un debriefing costruttivo. Ogni simulazione deve essere seguita da un feedback tempestivo, non colpevolizzante e orientato all’apprendimento. Spiegare quali erano gli indicatori di phishing, normalizzare l’errore (“può capitare a chiunque”), fornire strumenti concreti per migliorare. Il debrief è il momento in cui l’esperienza si trasforma in apprendimento.
Introdurre elementi di gamification
Utilizzare quiz, sfide e competizioni. La gamification aumenta l’engagement e facilita l’apprendimento. Introdurre quiz periodici con classifiche (anonime o di team), badge per il completamento di percorsi formativi, sfide di riconoscimento con punteggi. La competizione amichevole può motivare anche i più resistenti alla formazione tradizionale.
Premiare i comportamenti virtuosi. Riconoscere pubblicamente chi segnala email sospette, chi completa i percorsi formativi, chi dimostra miglioramenti nelle simulazioni. Il rinforzo positivo è più efficace della punizione nel promuovere il cambiamento comportamentale.
Intervenire sul contesto organizzativo
Focus sul “fattore tempo”. Integrare nelle policy aziendali il principio che verificare è più importante della rapidità. Istruire i manager a non richiedere sempre risposte immediate e a concedere il tempo necessario per le verifiche. Creare una cultura in cui “ho preferito controllare prima di rispondere” sia valorizzato, non stigmatizzato come lentezza.
Supporto contro stress e sovraccarico. Collaborare con HR per identificare e mitigare le situazioni di sovraccarico cronico che aumentano la vulnerabilità. Promuovere pause strategiche, gestione sostenibile dei carichi di lavoro, attenzione ai segnali di burnout. La sicurezza informatica è anche una questione di benessere organizzativo.
Semplificare i processi di segnalazione. Rendere facile e veloce la segnalazione di email sospette: pulsante dedicato nel client di posta, canale diretto con il team di sicurezza, feedback rapido sull’esito della segnalazione. Ridurre le barriere alla segnalazione aumenta la probabilità che avvenga.
Contrastare l’overconfidence
Sfidare gli “esperti”. Progettare simulazioni specificamente mirate a chi ha elevata formazione e fiducia nelle proprie capacità. Dimostrare attraverso l’esperienza diretta che anche i più preparati possono essere ingannati. L’umiltà epistemica si costruisce con l’evidenza, non con le esortazioni.
Promuovere la metacognizione. Inserire nei percorsi formativi momenti di riflessione sui propri limiti e bias cognitivi. Esercizi come “quando sono più vulnerabile?”, “quali situazioni abbassano la mia guardia?”, “come posso proteggermi nei momenti di debolezza?” sviluppano la consapevolezza che previene l’eccesso di fiducia.
Condividere casi di esperti caduti. Raccontare storie (anonimizzate) di professionisti della sicurezza, manager, esperti IT che sono caduti vittime di phishing. La normalizzazione dell’errore riduce la vergogna e l’overconfidence simultaneamente.
Monitorare e personalizzare nel tempo
Tracciare i progressi individuali e di gruppo. Utilizzare i dati delle simulazioni e delle attività formative per costruire profili di rischio dinamici, che si aggiornano nel tempo. Identificare chi migliora, chi rimane vulnerabile, chi regredisce.
Adattare le strategie sulla base dei dati. La formazione efficace è un processo iterativo. Analizzare regolarmente i risultati, identificare i pattern di vulnerabilità emergenti, adeguare contenuti e modalità in risposta ai dati raccolti.
Considerare le differenze demografiche. Come emerso dall’analisi, età e genere possono associarsi a vulnerabilità diverse. Calibrare i messaggi e le modalità formative tenendo conto di queste differenze, senza stereotipare ma riconoscendo la diversità dei bisogni.
Sintesi: un approccio integrato
Le raccomandazioni presentate convergono verso un principio unificante: la cybersecurity efficace richiede un approccio integrato che agisca simultaneamente su conoscenze, emozioni, comportamenti e contesto organizzativo.
La formazione tradizionale, da sola, non basta. Come sintetizza efficacemente un principio consolidato della sicurezza informatica: “la miglior difesa è la consapevolezza, ma la consapevolezza deve tradursi in comportamento, e il comportamento dipende dal contesto in cui si opera”.
Considerazioni conclusive
Il phishing rimane una delle minacce più insidiose per le organizzazioni non perché sia tecnicamente sofisticato, ma perché sfrutta vulnerabilità profondamente umane: la fretta, la fiducia, la curiosità, il desiderio di essere collaborativi, la difficoltà di mantenere l’attenzione in contesti sovraccarichi.
I risultati di questo studio confermano che la vulnerabilità non è una questione di ignoranza o negligenza, ma emerge dall’interazione complessa tra fattori individuali, emotivi e contestuali. Anche i dipendenti più formati e consapevoli possono cadere, e paradossalmente proprio chi si sente più sicuro può essere più esposto.
Questa consapevolezza non deve generare rassegnazione, ma orientare verso strategie più sofisticate e realistiche. La sicurezza informatica non si costruisce solo con la tecnologia o con la formazione, ma con un approccio sistemico che riconosca la centralità del fattore umano e intervenga su tutte le leve disponibili: cognitive, emotive, comportamentali e organizzative.
Come emerge dalla profilazione proposta, non esiste un “utente tipo” vulnerabile al phishing: la vulnerabilità attraversa trasversalmente l’organizzazione, manifestandosi in forme diverse. Gli interventi più efficaci saranno quindi quelli capaci di riconoscere questa diversità e di rispondere con strategie personalizzate, continue e integrate nel tessuto organizzativo.
La cybersecurity, in ultima analisi, non è solo questione di conoscere le minacce, ma di gestire emozioni e abitudini di fronte ad esse. E questa è una sfida che riguarda non solo i singoli individui, ma le organizzazioni nel loro complesso.
Per un approfondimento completo dello studio, si rimanda al paper originale: “Phishing aziendale: perché i dipendenti formati cliccano comunque?”, a cura di Riccardo Laurenti, Veronica Vacchi e Ilenia Mercuri del team Cybersecurity di Dinova, che presenta l’analisi completa della vulnerabilità al phishing basata sulla survey condotta su 65 dipendenti di un’azienda italiana del settore IT, tutti caduti in una simulazione realizzata nel primo trimestre 2025.
Fonti:
Bada, M., Sasse, A. M., & Nurse, J. R. (2019). Cyber security awareness campaigns: Why do they fail to change behaviour? arXiv preprint arXiv:1901.02672. https://arxiv.org/abs/1901.02672
Kumaraguru, P., Sheng, S., Acquisti, A., Cranor, L. F., & Hong, J. (2010). Teaching Johnny not to fall for phish. ACM Transactions on Internet Technology, 10(2), 1-31. https://doi.org/10.1145/1754393.1754396
Dopo aver conseguito la Laurea Triennale in Scienze Politiche e Relazioni Internazionali presso l’Università di Pavia, intraprende gli studi della Laurea Magistrale in Scienze Internazionali e Diplomatiche presso l’Università di Bologna al campus di Forlì, dove si appassiona alle tematiche della sicurezza internazionale, dagli studi strategici all’intelligence e alle tecniche di OSINT. Per seguire la passione per la scrittura analitica, inizia a collaborare con lo IARI (Istituto Analisi Relazioni Internazionali) nella pubblicazione di articoli sulla sicurezza geopolitica e sui principali fenomeni di attualità.
Volendo approfondire l’approccio a 360 gradi in ambito security, si iscrive al Master di Secondo Livello in Cybersecurity e Sicurezza delle Infrastrutture Critiche della SIOI (Società Italiana per l’Organizzazione Internazionale) a Roma. Durante lo svolgimento dello stage, viene assunta nella parte di Security di un’azienda internazionale, dove si specializza sui temi di intelligence tra cui due diligence e sicurezza Paese.
Arriva in Dinova incuriosita dalla sicurezza nel mondo cyber e di come quest’ultimo riesca a interconnettersi a doppio filo con il mondo reale.
Attualmente collabora come Analista nell’area di Psybersecurity, dove si occupa di formazione, phishing e OSINT.
Consegue la Laurea magistrale in Scienze Politiche e Relazioni Internazionali presso la LUISS, improntando il percorso formativo in analisi e contrasto a fenomeni terroristici attraverso fonti OSINT e divulgazione mediatica.
Perfeziona il piano di studi prima con il Diploma di Specializzazione di 1° livello in Geopolitica e Sicurezza Globale, con particolare Focus al terrorismo di matrice islamica, poi con il Master 2° livello Homeland Security presso l’ Università Campus Bio-Medico di Roma, nel quale vengono approfonditi aspetti e tematiche di Cyber Security, OSINT, Business Continuity e Sicurezza delle infrastrutture critiche.
Dopo alcune esperienze lavorative nel settore della Reputation Intelligence, tra cui una in un importante player nazionale del settore energetico, attualmente è impiegato in Deep Cyber srl, con il ruolo di Cyber Secuirty Specialist, per il quale si occupa di analisi di minacce Cyber attraverso tools di simulazione e di Social Engineering (phishing, spear phishing, vishing, smishing, etc.) analisi OSINT e SOCMINT mediante strumenti di intelligence e Forensics investigations di compagnie, manager e 3°parti, al fine di supportare il management nei processi decisionali e di compliance.

Responsabile del dipartimento “Psybersecurity & Research Hub” presso Dinova, precedentemente DeepCyber (Gruppo Maggioli), azienda boutique specializzata in Advanced (Cyber) Intelligence, Protezione e Antifrode. Si occupa di valutazione e sviluppo del fattore umano: focalizzazione sulle minacce alla sicurezza informatica legate all'elemento umano, impiegando tecniche innovative come ingegneria sociale, gamification e simulazione (ad esempio, campagne di phishing, spear phishing, cybergame, formazione, ecc.). Coordina progetti di ricerca e sviluppo di progetti europei in collaborazione con la holding Maggioli SpA.
“Cyber criminologa”, con Master in Scienze Forensi (Criminologia, Security, Intelligence, Investigazioni) presso La Sapienza (Roma) e tesi di master su ingegneria sociale, mind hacking e spear phishing. Consegue il diploma del Corso di Perfezionamento e Aggiornamento Professionale “Cyber Security, Policy, Regulatory, and Technical Aspects” presso l’Università Tematica San Raffaele di Roma con tesi su ingegneria sociale e rischi nell’interazione uomo-robot. Cultore della materia in “Sicurezza e informazione”, Facoltà di Giurisprudenza, Università degli Studi di Foggia. Precedentemente, per molti anni, psicologa, psicoterapeuta e consulente specializzato in dipendenze comportamentali (es. Gioco d'azzardo patologico, dipendenze emotive, acquisti compulsivi, ecc.).