Phishing aziendale: perché i dipendenti formati cliccano comunque?
L’articolo presenta un’analisi di una survey di cybersecurity awareness somministrata a 65 dipendenti di un’azienda del settore IT, tutti caduti in una simulazione di phishing aziendale condotta nel 2025. Lo studio esplora la dissonanza tra conoscenze dichiarate, formazione pregressa e comportamenti effettivi, evidenziando il ruolo critico di fattori emotivi e cognitivi nel determinare la vulnerabilità agli attacchi.
I risultati mostrano come urgenza, stress, fretta ed eccesso di fiducia influenzino negativamente la capacità di riconoscere le minacce, anche in utenti formati. Un dato particolarmente significativo riguarda il paradosso dell’overconfidence: l’86% dei partecipanti aveva già ricevuto formazione in cybersecurity, eppure tutti hanno cliccato sul link malevolo. Ancora più rilevante, il 100% di coloro che si erano dichiarati “completamente sicuri” della propria capacità di riconoscere minacce è risultato vulnerabile alla simulazione.
L’analisi integra modelli teorici psicologici e criminologici tra cui il modello euristico-sistematico, la teoria dell’apprendimento basato su istanza e la teoria delle attività di routine per interpretare i pattern di vulnerabilità osservati. L’articolo conclude con una profilazione comportamentale degli utenti in tre categorie distinte e con raccomandazioni operative per progettare programmi di awareness più efficaci, continui ed esperienziali.
Il phishing come minaccia critica per le organizzazioni
Il phishing rappresenta oggi una delle minacce informatiche più pervasive e dannose per le organizzazioni. Secondo il Verizon Data Breach Investigations Report (2024), oltre un terzo delle violazioni di dati confermate ha origine da attacchi di questo tipo, che si confermano come il principale vettore di ingresso per i cybercriminali. I costi associati sono rilevanti: il rapporto IBM Cost of a Data Breach (2024) stima un costo medio superiore ai 4,7 milioni di dollari per violazione, con tempi di identificazione e contenimento che si protraggono mediamente per oltre otto mesi.
L’evoluzione delle tecniche di attacco ha reso il phishing sempre più sofisticato. Gli attaccanti ricorrono a tecniche di spear phishing altamente personalizzate, sfruttando informazioni raccolte attraverso Open Source Intelligence e social media per costruire messaggi credibili e contestualizzati (Hadlington, 2017). L’emergere dell’intelligenza artificiale generativa ha ulteriormente abbassato le barriere all’ingresso, consentendo la creazione di email convincenti su larga scala (ENISA, 2024).
Il fattore umano nella cybersecurity
Nonostante i significativi investimenti in soluzioni tecnologiche, il fattore umano continua a rappresentare l’elemento più vulnerabile della catena difensiva. Il Proofpoint State of the Phish Report (2024) rivela un dato paradossale: il 71% degli utenti ammette di compiere consapevolmente azioni digitali rischiose, spesso privilegiando la praticità rispetto alla sicurezza. Questo fenomeno suggerisce che la vulnerabilità al phishing non sia semplicemente una questione di ignoranza, ma coinvolga dinamiche cognitive, emotive e contestuali più complesse.
La ricerca in ambito cybersecurity awareness ha tradizionalmente enfatizzato l’importanza della formazione come strumento di prevenzione. Numerosi studi hanno dimostrato l’efficacia dei programmi formativi nel migliorare la capacità di riconoscimento delle minacce (Kumaraguru et al., 2010; Reinheimer et al., 2020). Tuttavia, emerge una crescente consapevolezza che la formazione, da sola, non sia sufficiente a garantire comportamenti sicuri in condizioni operative reali (Bada, Sasse & Nurse, 2019).
Gap nella letteratura e motivazione dello studio
Mentre la letteratura esistente ha ampiamente esplorato i fattori demografici e i tratti di personalità associati alla vulnerabilità al phishing (Halevi et al., 2015; Eftimie et al., 2022; Ribeiro et al., 2024), meno attenzione è stata dedicata alla comprensione della dissonanza tra formazione ricevuta e comportamento effettivo in contesti aziendali reali.
In particolare, rimangono poco esplorati i meccanismi attraverso cui dipendenti già formati continuano a cadere vittime di attacchi, il ruolo dell’overconfidence come fattore di rischio paradossale, l’interazione tra stati emotivi situazionali e vulnerabilità al click, nonché le strategie di elaborazione cognitiva adottate dopo l’errore.
Questo studio si propone di colmare tale gap, analizzando in profondità le cause comportamentali, cognitive ed emotive che hanno portato un gruppo di dipendenti già formati a cadere in una simulazione di phishing aziendale.
Obiettivi e domande di ricerca
Lo studio persegue un duplice obiettivo. Da un lato, fornire una descrizione sistematica dei fattori di vulnerabilità attraverso l’analisi di frequenze, percentuali e tendenze emergenti. Dall’altro, esplorare le relazioni tra variabili emotive, cognitive e comportamentali, al fine di individuare pattern ricorrenti e dissonanze tra conoscenza dichiarata e comportamento effettivo.
Le domande di ricerca che guidano l’indagine sono tre:
- RQ1: Quali fattori emotivi e cognitivi contribuiscono alla vulnerabilità al phishing in dipendenti che hanno già ricevuto formazione in cybersecurity?
- RQ2: Che relazione esiste tra il livello di fiducia percepita nella propria capacità di riconoscere le minacce e il comportamento effettivo di fronte a un attacco simulato?
- RQ3: È possibile identificare profili comportamentali distinti che consentano di personalizzare gli interventi formativi?
Struttura dell’articolo
Dopo questa introduzione, la sezione metodologica descrive il disegno della ricerca, il campione, gli strumenti e le procedure di analisi. Seguono la presentazione del profilo demografico e delle abitudini di sicurezza dei partecipanti, il framework teorico di riferimento, e i risultati empirici articolati per aree tematiche. L’articolo si conclude con la profilazione comportamentale, la discussione dei limiti, le raccomandazioni operative e le direzioni per la ricerca futura.
Metodologia
Disegno della ricerca
Lo studio adotta un disegno descrittivo-esplorativo con componenti correlazionali. L’indagine si colloca all’interno di un più ampio progetto di cybersecurity awareness aziendale e combina dati quantitativi (scale Likert, frequenze) con elementi qualitativi (domande aperte sulle motivazioni del click).
Contesto e simulazione di phishing
A seguito di una simulazione di phishing condotta in ambito aziendale, nella quale tutti i partecipanti selezionati hanno cliccato su un link malevolo, è stata somministrata una survey con l’obiettivo di indagare le cause comportamentali, cognitive ed emotive della vulnerabilità osservata.
La simulazione è stata realizzata nel primo trimestre 2025 presso un’azienda operante nel settore della tecnologia informatica, con un fatturato superiore ai 300 milioni di euro. L’email è stata inviata a 2.286 dipendenti attraverso il sistema di posta aziendale. Il contenuto faceva riferimento a presunti benefici assicurativi in ambito sanitario, utilizzando come esca l’assicurazione sanitaria integrativa effettivamente adottata dall’azienda – una scelta che ha conferito elevata credibilità al messaggio, sfruttando un tema di interesse personale e un contesto familiare ai destinatari.
L’email presentava un mittente apparentemente interno, un oggetto che evocava urgenza (“Aggiornamento importante: nuovi benefici sanitari”) e un invito a cliccare su un link per “verificare la propria posizione”. La landing page simulava un portale aziendale ed era progettata esclusivamente per il tracciamento del click, senza raccolta di credenziali.
Campione
Il campione è costituito dai dipendenti che hanno cliccato sul link della simulazione e che hanno successivamente aderito alla survey in forma volontaria e anonima. I criteri di inclusione prevedevano l’aver cliccato sul link e l’aver completato il questionario; sono stati esclusi i questionari incompleti o con risposte palesemente incoerenti.
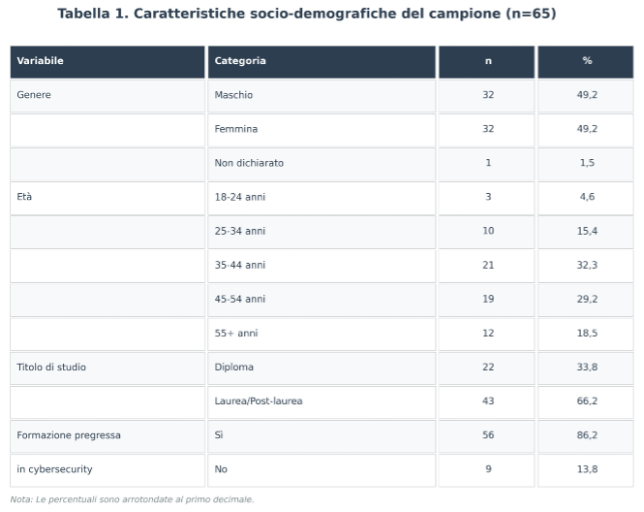
Il questionario è stato compilato da 65 partecipanti, equamente distribuiti per genere (32 uomini, 32 donne, un partecipante non dichiarante). La fascia di età maggiormente rappresentata è quella tra i 35 e i 44 anni (32%), seguita dalla fascia 45-54 anni (29%). Sono presenti partecipanti più giovani (18-24 anni, 5%) e over 55 (18%). Circa due terzi del campione possiede un titolo di studio universitario.
Il tasso di risposta, calcolato sul totale degli esposti alla simulazione, è stato del 2,8%. Questo dato riflette la natura volontaria della partecipazione e rappresenta una limitazione in termini di rappresentatività, discussa nella sezione dedicata ai limiti dello studio.
Strumento di rilevazione
I dati sono stati raccolti attraverso un questionario strutturato, somministrato online in forma anonima. Lo strumento, sviluppato ad hoc per gli obiettivi dello studio, comprendeva sette sezioni:
- Dati socio-demografici (5 item): genere, età, titolo di studio, ruolo aziendale, anzianità lavorativa;
- Abitudini di sicurezza digitale (8 item): frequenza di verifica delle email sospette, controllo del mittente, gestione delle password, utilizzo di credenziali uniche (scala Likert 1-5);
- Conoscenze pregresse (4 item): formazione in cybersecurity, capacità percepita di riconoscere lo spoofing, esperienze passate di click su link sospetti;
- Reazioni emotive e cognitive durante l’evento (10 item): emozioni alla ricezione dell’email, motivazioni del click, fattori situazionali percepiti come influenti;
- Reazioni post-click (4 item): emozioni successive alla presa di coscienza dell’errore;
- Percezione della formazione (5 item): efficacia percepita dei corsi precedenti, modifiche comportamentali adottate, preferenze formative;
- Suggerimenti aperti (2 item): proposte per il miglioramento delle attività di awareness.
Il tempo medio di compilazione è stato di circa 10-12 minuti. Lo strumento non è stato sottoposto a validazione psicometrica formale, aspetto che rappresenta un limite dello studio.
Procedure di raccolta dati e considerazioni etiche
Il questionario è stato somministrato entro 48 ore dalla simulazione, al fine di minimizzare distorsioni della memoria retrospettiva. I partecipanti sono stati invitati via email a compilare il questionario su una piattaforma online sicura. La partecipazione era completamente volontaria e l’anonimato è stato garantito attraverso l’assenza di identificatori personali.
Lo studio è stato condotto nel rispetto delle policy aziendali sulla privacy e in conformità con il GDPR. I partecipanti sono stati informati dello scopo della ricerca e del trattamento anonimo dei dati prima della compilazione.
Analisi dei dati
I dati sono stati analizzati con tecniche di statistica descrittiva e inferenziale. Le analisi descrittive hanno incluso il calcolo di frequenze, percentuali, medie e deviazioni standard. Per le variabili su scala Likert sono state calcolate le distribuzioni di frequenza e i valori medi.
Le relazioni tra variabili sono state esplorate attraverso coefficienti di correlazione di Pearson per variabili continue, coefficienti di Spearman per variabili ordinali e test Chi-quadrato per variabili categoriali. Il livello di significatività è stato fissato a α = 0,05.
L’obiettivo dell’analisi è duplice: da un lato, fornire una descrizione sistematica dei risultati attraverso frequenze, percentuali e tendenze emergenti; dall’altro, esplorare le relazioni tra variabili emotive, cognitive e comportamentali per individuare pattern ricorrenti e dissonanze tra conoscenza dichiarata e comportamento effettivo. I risultati vengono interpretati in chiave applicativa, con la definizione di profili comportamentali e raccomandazioni operative per il rafforzamento delle future iniziative di formazione.
Nel successivo approfondimento verrà presentato il profilo demografico del campione e le sue abitudini di sicurezza digitale, con particolare attenzione alle differenze di genere ed età nella suscettibilità al phishing, alla percezione del rischio derivante da esperienze pregresse e al paradosso dell’overconfidence, che mette in luce la relazione tra fiducia dichiarata nelle proprie capacità e reale vulnerabilità agli attacchi.
Per approfondire il tema invitiamo a consultare l’Empirical Research Paper “Phishing aziendale: perché i dipendenti formati cliccano comunque?”, a cura di Riccardo Laurenti, Veronica Vacchi e Ilenia Mercuri del team Cybersecurity di Dinova.
Fonti:
Report istituzionali:
ENISA (2024). ENISA Threat Landscape 2024. European Union Agency for Cybersecurity. https://www.enisa.europa.eu/publications/enisa-threat-landscape-2024
IBM Security (2024). Cost of a Data Breach Report 2024. https://www.ibm.com/reports/data-breach
Proofpoint (2024). State of the Phish Report 2024. https://www.proofpoint.com/it/resources/threat-reports/state-of-phish
Verizon (2024). Data Breach Investigations Report 2024. https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf
Articoli accademici:
Bada, M., Sasse, A. M., & Nurse, J. R. (2019). Cyber security awareness campaigns: Why do they fail to change behaviour? arXiv preprint arXiv:1901.02672. https://arxiv.org/abs/1901.02672
Hadlington, L. (2017). Human factors in cybersecurity; examining the link between Internet addiction, impulsivity, attitudes towards cybersecurity, and risky cybersecurity behaviours. Heliyon, 3(7), e00346. https://www.sciencedirect.com/science/article/pii/S2405844017309982
Kumaraguru, P., Sheng, S., Acquisti, A., Cranor, L. F., & Hong, J. (2010). Teaching Johnny not to fall for phish. ACM Transactions on Internet Technology, 10(2), 1-31. https://dl.acm.org/doi/10.1145/1754393.1754396
Reinheimer, B., et al. (2020). An investigation of phishing awareness and education over time. Proceedings of SOUPS 2020, 259-284. https://www.usenix.org/system/files/soups2020-reinheimer_0.pdf
Consegue la Laurea magistrale in Scienze Politiche e Relazioni Internazionali presso la LUISS, improntando il percorso formativo in analisi e contrasto a fenomeni terroristici attraverso fonti OSINT e divulgazione mediatica.
Perfeziona il piano di studi prima con il Diploma di Specializzazione di 1° livello in Geopolitica e Sicurezza Globale, con particolare Focus al terrorismo di matrice islamica, poi con il Master 2° livello Homeland Security presso l’ Università Campus Bio-Medico di Roma, nel quale vengono approfonditi aspetti e tematiche di Cyber Security, OSINT, Business Continuity e Sicurezza delle infrastrutture critiche.
Dopo alcune esperienze lavorative nel settore della Reputation Intelligence, tra cui una in un importante player nazionale del settore energetico, attualmente è impiegato in Deep Cyber srl, con il ruolo di Cyber Secuirty Specialist, per il quale si occupa di analisi di minacce Cyber attraverso tools di simulazione e di Social Engineering (phishing, spear phishing, vishing, smishing, etc.) analisi OSINT e SOCMINT mediante strumenti di intelligence e Forensics investigations di compagnie, manager e 3°parti, al fine di supportare il management nei processi decisionali e di compliance.

Responsabile del dipartimento “Psybersecurity & Research Hub” presso Dinova, precedentemente DeepCyber (Gruppo Maggioli), azienda boutique specializzata in Advanced (Cyber) Intelligence, Protezione e Antifrode. Si occupa di valutazione e sviluppo del fattore umano: focalizzazione sulle minacce alla sicurezza informatica legate all'elemento umano, impiegando tecniche innovative come ingegneria sociale, gamification e simulazione (ad esempio, campagne di phishing, spear phishing, cybergame, formazione, ecc.). Coordina progetti di ricerca e sviluppo di progetti europei in collaborazione con la holding Maggioli SpA.
“Cyber criminologa”, con Master in Scienze Forensi (Criminologia, Security, Intelligence, Investigazioni) presso La Sapienza (Roma) e tesi di master su ingegneria sociale, mind hacking e spear phishing. Consegue il diploma del Corso di Perfezionamento e Aggiornamento Professionale “Cyber Security, Policy, Regulatory, and Technical Aspects” presso l’Università Tematica San Raffaele di Roma con tesi su ingegneria sociale e rischi nell’interazione uomo-robot. Cultore della materia in “Sicurezza e informazione”, Facoltà di Giurisprudenza, Università degli Studi di Foggia. Precedentemente, per molti anni, psicologa, psicoterapeuta e consulente specializzato in dipendenze comportamentali (es. Gioco d'azzardo patologico, dipendenze emotive, acquisti compulsivi, ecc.).
Dopo aver conseguito la Laurea Triennale in Scienze Politiche e Relazioni Internazionali presso l’Università di Pavia, intraprende gli studi della Laurea Magistrale in Scienze Internazionali e Diplomatiche presso l’Università di Bologna al campus di Forlì, dove si appassiona alle tematiche della sicurezza internazionale, dagli studi strategici all’intelligence e alle tecniche di OSINT. Per seguire la passione per la scrittura analitica, inizia a collaborare con lo IARI (Istituto Analisi Relazioni Internazionali) nella pubblicazione di articoli sulla sicurezza geopolitica e sui principali fenomeni di attualità.
Volendo approfondire l’approccio a 360 gradi in ambito security, si iscrive al Master di Secondo Livello in Cybersecurity e Sicurezza delle Infrastrutture Critiche della SIOI (Società Italiana per l’Organizzazione Internazionale) a Roma. Durante lo svolgimento dello stage, viene assunta nella parte di Security di un’azienda internazionale, dove si specializza sui temi di intelligence tra cui due diligence e sicurezza Paese.
Arriva in Dinova incuriosita dalla sicurezza nel mondo cyber e di come quest’ultimo riesca a interconnettersi a doppio filo con il mondo reale.
Attualmente collabora come Analista nell’area di Psybersecurity, dove si occupa di formazione, phishing e OSINT.