Oltre il malware: se tutto sembra legittimo, chi ferma l’attacco?
Gli attacchi informatici più insidiosi non sfruttano necessariamente malware o vulnerabilità tecnologiche, ma identità legittime, credenziali valide e processi aziendali autorizzati. Dal Business Email Compromise all’abuso degli accessi, fino alle nuove sfide introdotte dagli agenti AI, la cybersecurity deve imparare a riconoscere le minacce che si nascondono dietro comportamenti apparentemente normali. Un cambio di prospettiva che pone al centro la governance delle identità, il controllo dei privilegi e la capacità di distinguere le attività legittime da quelle malevole.
«Le minacce più efficaci non aggirano le regole. Le utilizzano.»
Le minacce più efficaci non aggirano le regole. Le utilizzano.
Per anni la cybersecurity ha costruito gran parte delle proprie difese attorno a un principio semplice: individuare ciò che non dovrebbe essere presente e impedirgli di causare danni.
Malware, ransomware, exploit, connessioni sospette, attività anomale. L’intero ecosistema della sicurezza si è evoluto per riconoscere e bloccare ciò che appare illegittimo.
Questo approccio continua a essere fondamentale, ma oggi non è più sufficiente a spiegare gli incidenti che osserviamo con maggiore frequenza.
Dall’osservatorio privilegiato del Security Operation Center di Axitea, impegnato quotidianamente nel monitoraggio di centinaia di organizzazioni, emerge infatti una realtà diversa: molti degli attacchi che producono gli impatti economici e reputazionali più significativi non iniziano con un malware e spesso non ne prevedono nemmeno l’utilizzo.
In compenso presentano quasi sempre lo stesso elemento comune: l’abuso della fiducia. Questo significa: un account aziendale compromesso, una mail inviata realmente dalla casella di un fornitore, una richiesta di pagamento coerente con una trattativa in corso, una credenziale valida utilizzata per accedere a sistemi autorizzati. Ogni singolo passaggio appare corretto ed è proprio questa apparente normalità a rappresentare il vero problema.
Business Email Compromise: quando l’attaccante usa la porta principale
Siamo abituati a immaginare un attacco informatico come un tentativo di forzare una difesa. La realtà, sempre più spesso, è un’altra. L’attaccante non forza la porta ma utilizza le chiavi.
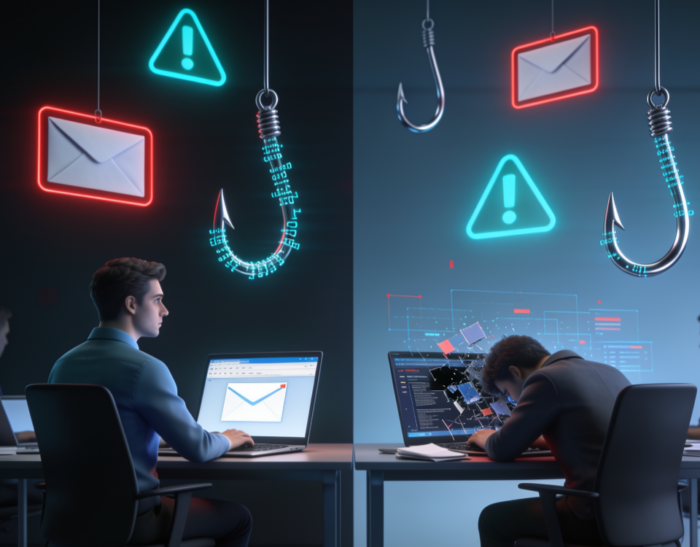
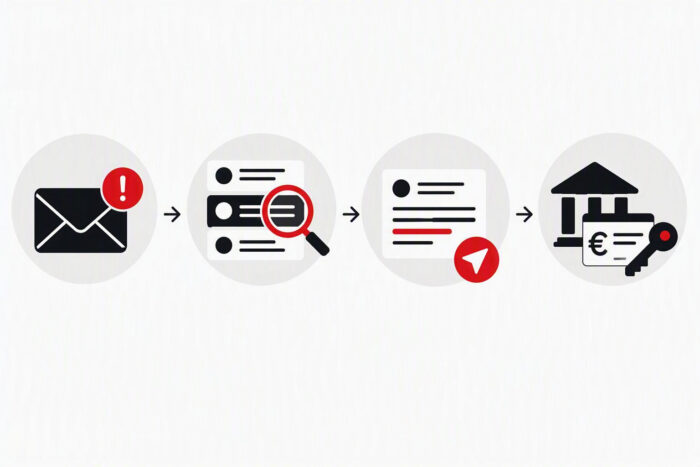
Uno degli esempi più evidenti è rappresentato dal Business Email Compromise, una delle minacce oggi più diffuse e sottovalutate. L’obiettivo non è infettare un computer o interrompere la continuità operativa. L’obiettivo è inserirsi all’interno di una relazione di fiducia. Una volta ottenuto l’accesso a una casella di posta elettronica, l’attaccante osserva, analizza i rapporti tra clienti e fornitori, comprende i processi autorizzativi, studia le dinamiche organizzative.
Quando decide di agire, non ha bisogno di creare una comunicazione artificiale perché utilizza una conversazione reale, il mittente è corretto, il linguaggio è coerente, il contesto è autentico e la richiesta è plausibile.
Dal punto di vista tecnico, spesso non esiste alcun malware da individuare o connessione anomala da bloccare. L’intera catena di attacco è costruita utilizzando componenti legittimi.
Attacchi informatici con credenziali valide: cambia l’obiettivo, non il metodo
È un errore considerare questi episodi semplici frodi aziendali. Lo stesso principio viene utilizzato anche dagli attori più evoluti. Molte delle campagne attribuite a gruppi altamente organizzati che prendono di mira infrastrutture critiche, operatori strategici e grandi organizzazioni si basano su un concetto simile: sfruttare credenziali valide, strumenti già presenti nell’ambiente e attività che si confondono con il normale funzionamento dei sistemi.
Cambiano gli obiettivi, non cambia il metodo. Questo dovrebbe portarci a una riflessione: le tecnologie di difesa sono nate per riconoscere ciò che è illegittimo. Gli attacchi più efficaci sono costruiti utilizzando elementi che, singolarmente considerati, sono assolutamente legittimi. È qui che si crea il divario tra ciò che una piattaforma può rilevare e ciò che un’organizzazione deve essere in grado di comprendere.
Cybersecurity aziendale: la trappola della sicurezza percepita
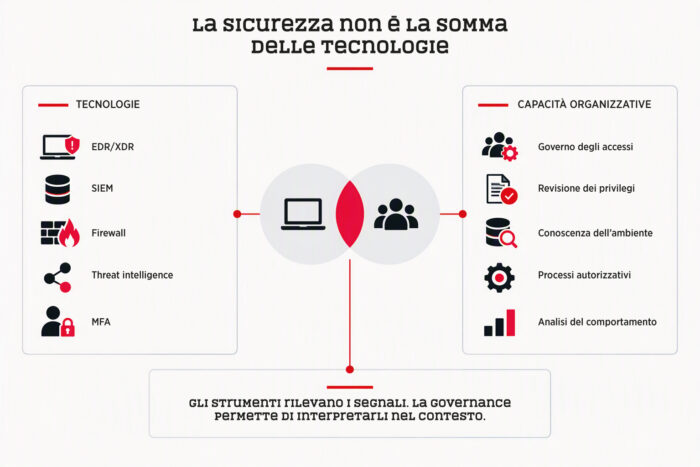
Negli ultimi anni le aziende hanno investito in maniera significativa nella protezione delle proprie infrastrutture: firewall di nuova generazione, piattaforme EDR e XDR, sistemi SIEM, Identity Management, Threat Intelligence e soluzioni di rilevamento sempre più sofisticate. Tutto necessario e tutto utile, ma esiste un rischio che osserviamo frequentemente: confondere la quantità di tecnologie implementate con il livello effettivo di sicurezza raggiunto.
L’accumulo di strumenti aumenta spesso la sicurezza percepita. La sicurezza reale dipende invece dalla capacità di governare identità, privilegi, processi e comportamenti.
In molte organizzazioni continuano a esistere account con privilegi eccessivi, autorizzazioni stratificate nel tempo, procedure non aggiornate, identità poco governate e processi che fanno affidamento esclusivamente sulla fiducia. Si investe molto nelle tecnologie di rilevamento e troppo poco nella costruzione delle fondamenta. Eppure nessuno strumento può compensare l’assenza di governance. Il pezzo mancante, molto spesso, non è in vendita.
La necessità di superare una visione della cybersecurity basata esclusivamente sull’adozione di strumenti tecnologici è anche al centro del Forum ICT Security 2026, in programma il 18 e 19 novembre a Roma, appuntamento dedicato all’evoluzione delle strategie di sicurezza digitale, alla gestione del rischio cyber e alle nuove responsabilità delle organizzazioni, che vedrà Axitea come Platinum Sponsor dell’evento.
Hardening e controllo delle identità: il ritorno alle basi
Mentre il mercato parla di automazione, intelligenza artificiale e minacce emergenti, una parte della risposta continua a trovarsi in attività considerate meno innovative ma estremamente efficaci: Hardening, controllo dei privilegi, segmentazione, revisione periodica degli accessi, gestione delle identità, definizione chiara dei processi autorizzativi. Per un quadro introduttivo delle fondamenta tecnico-organizzative è possibile consultare anche l’approfondimento Axitea “Cybersecurity, da dove cominciare?”. In sintesi: conoscere il proprio ambiente. Infatti, diventa difficile individuare un comportamento sospetto se non si è prima definito che cosa rappresenti il comportamento normale. La vera metrica della sicurezza non è il numero di alert generati. È la capacità di comprendere il proprio contesto operativo.
Video | Quando un attacco viene rilevato: che cosa fare?
MFA e Zero Trust: perché non bastano contro gli account compromessi
Anche il dibattito su Multi-Factor Authentication e Zero Trust merita una riflessione più ampia.
La MFA rappresenta oggi uno dei controlli più efficaci che un’organizzazione possa adottare. Non implementarla significa lasciare aperte opportunità che gli attaccanti continuano a sfruttare, ma sarebbe altrettanto sbagliato considerarla una soluzione definitiva. Una credenziale protetta da MFA rimane una credenziale e un’identità validata continua a poter essere utilizzata in modo improprio.
Lo stesso vale per il paradigma Zero Trust. Il suo valore non risiede tanto nelle tecnologie quanto nel principio che introduce l’eliminare la fiducia implicita. Quindi, non dare per scontato che un’identità valida corrisponda automaticamente a un comportamento corretto, ma verificare continuamente, contestualizzare ogni accesso, comprendere l’uso dei privilegi e correlare identità, comportamento e rischio.
Oggi sapere chi accede non basta più, occorre comprendere che cosa sta facendo, come lo sta facendo e se quell’attività è coerente con il contesto.
Un esempio di come l’autenticazione possa essere aggirata anche in presenza di MFA è approfondito nel caso dedicato agli attacchi Adversary in the Middle pubblicato da Axitea.
Agenti AI e sicurezza delle identità digitali
C’è poi un aspetto che renderà questa sfida ancora più rilevante nei prossimi anni: l’intelligenza artificiale.
Le aziende stanno introducendo copilot aziendali, agenti AI, automazioni e sistemi in grado di operare direttamente su dati, documenti, flussi e applicazioni. Per funzionare, questi strumenti richiedono accessi, credenziali, token, permessi applicativi, autorizzazioni.
In altre parole, nuove identità operative. Ed è qui che emerge un paradosso destinato a caratterizzare i prossimi anni. Un agente AI è, per definizione, l’attore legittimo perfetto in quanto possiede credenziali valide, accede a risorse autorizzate, non installa malware, non forza l’accesso ai sistemi ed esegue attività consentite. Esattamente come l’attaccante che sfrutta un’identità compromessa.
Se oggi molte organizzazioni faticano a mantenere visibilità sulle identità umane, domani dovranno governare anche centinaia di identità digitali operative. Per questo l’intelligenza artificiale non rende meno importante il tema della governance delle identità, anzi, lo rende ancora più urgente.
Come riconoscere gli attacchi informatici che sfruttano accessi legittimi
Per lungo tempo la cybersecurity si è concentrata su una domanda: “come bloccare gli attaccanti?”
Oggi, probabilmente, la domanda corretta è un’altra: “Sapremmo riconoscere un attaccante se stesse già operando all’interno della nostra organizzazione utilizzando esclusivamente strumenti, processi e credenziali autorizzate?”
Perché le minacce più evolute non aggirano le regole, le utilizzano. E in uno scenario in cui persone, applicazioni e agenti AI operano sempre più spesso con identità legittime, la differenza non sarà determinata dal numero di tecnologie implementate. Sarà determinata dalla capacità di conoscere il proprio normale, governare le identità e riconoscere quando qualcosa che appare perfettamente legittimo ha smesso di esserlo.
Di Gianluca Todaro, Cyber SOC Manager di Axitea
Link di approfondimento:
Contatti:
- AXITEA
https://www.axitea.com/it/contatti/ - Email: marketing@axitea.com
- Instagram: https://www.instagram.com/axiteaspa/
- Facebook: https://www.facebook.com/Axiteaofficial/
- LinkedIn: AXITEA SPA | LinkedIn
- Youtube: https://www.youtube.com/@axiteachannel