Bypass della Lockdown Mode di ChatGPT: la falla nelle anteprime HTML
Check Point Research ha pubblicato il 5 novembre 2026 un bypass della Lockdown Mode di ChatGPT già corretto: le anteprime HTML permettevano di esfiltrare la chat. La correzione di OpenAI è del 18 settembre.
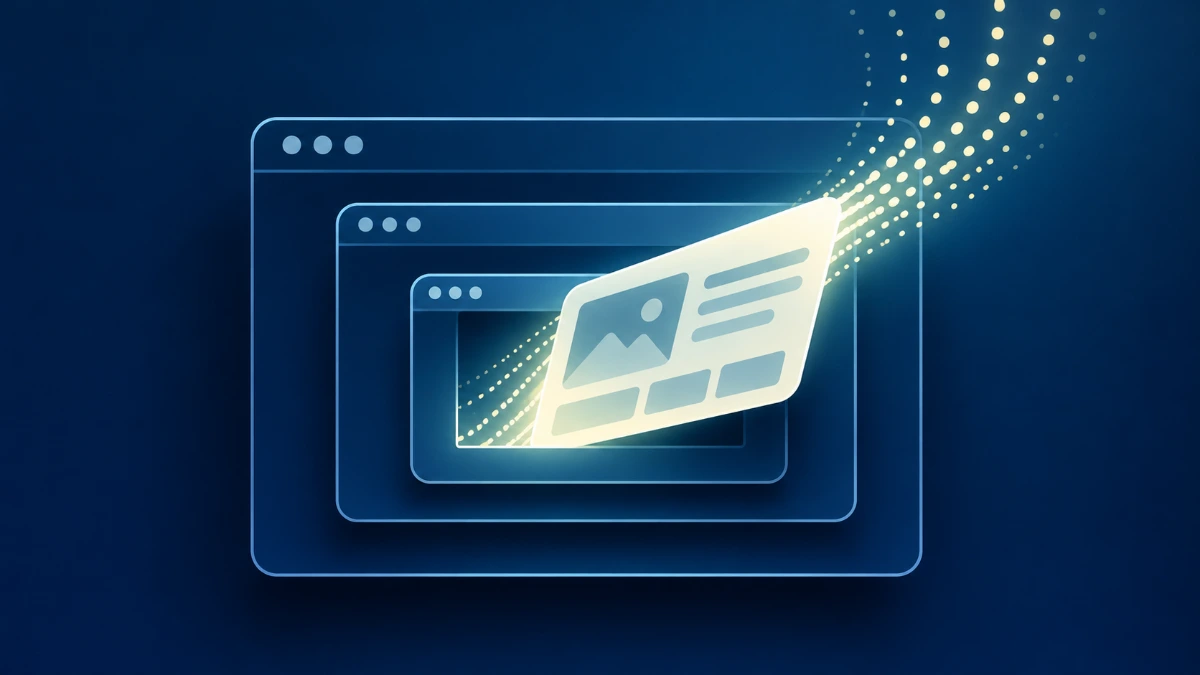
Check Point Research ha pubblicato il 5 novembre 2026 i dettagli di un bypass della Lockdown Mode di ChatGPT, già corretto da OpenAI. Il difetto non stava nella modalità di sicurezza, ma in un’altra funzione: l’anteprima HTML dei blocchi di codice. Finché non è stato corretto, un attaccante poteva portare la cronologia della chat su un server esterno, anche con la Lockdown Mode attiva.
La correzione è arrivata prima della pubblicazione. OpenAI ha comunicato a Check Point di averla rilasciata il 18 settembre 2026, quasi sette settimane prima. Check Point ha ripetuto la prova e la tecnica non funziona più.
Che cos’è la Lockdown Mode
La Lockdown Mode è un’impostazione facoltativa di ChatGPT. OpenAI l’ha presentata il 13 febbraio 2026 per i piani Enterprise, Edu, Healthcare e Teachers. Il 4 giugno 2026 l’ha estesa agli account personali e a quelli Business self-service.
OpenAI la descrive come una scelta per chi ha esigenze di sicurezza particolari, per esempio dirigenti o team di sicurezza. Precisa che alla maggior parte degli utenti non serve.
Serve a ridurre l’esfiltrazione di dati tramite prompt injection, cioè tramite istruzioni ostili nascoste nei contenuti che il modello legge. La modalità non impedisce all’istruzione ostile di comparire. Limita le richieste di rete in uscita, che sono la strada con cui i dati arriverebbero a un attaccante. Secondo la pagina di assistenza di OpenAI, applica queste restrizioni:
- navigazione web limitata ai contenuti in cache;
- niente immagini nelle risposte ordinarie né recupero di immagini dal web, mentre restano il caricamento di file e la generazione di immagini;
- Deep Research e Agent Mode disattivati;
- nessuna approvazione dell’accesso alla rete per il codice generato da Canvas;
- nessun download di file per l’analisi dei dati.
OpenAI avverte che la modalità riduce il rischio ma non garantisce che l’esfiltrazione sia impossibile. Il rischio può restare, scrive, attraverso le app abilitate, combinazioni impreviste di funzionalità o tecniche scoperte in seguito.
Dove stava il problema: l’anteprima HTML
Secondo Check Point, OpenAI ha aggiunto a febbraio 2026 l’anteprima HTML ai blocchi di codice di ChatGPT. Quando il modello scrive una pagina HTML, la funzione la mostra direttamente nella chat. Come spiega The Hacker News, la pagina viene eseguita in una sandbox, cioè un ambiente isolato, pensato per impedire l’accesso a cookie e local storage e per bloccare le comunicazioni esterne senza consenso.
Secondo Check Point, la sandbox è formata da due iframe annidati, cioè due finestre incastrate una nell’altra. Tra le sue impostazioni c’erano
allow-popups
e
allow-popups-to-escape-sandbox
. La prima permette alla pagina di aprire finestre popup. La seconda lascia che il contenuto di quei popup esca dall’isolamento della sandbox.
Come funzionava il bypass della Lockdown Mode di ChatGPT
Il bypass della Lockdown Mode di ChatGPT seguiva questi passaggi, secondo la ricostruzione di Check Point:
- ChatGPT controllava la funzione JavaScript
window.open, quella che apre un popup. Se l’indirizzo era vuoto oabout:blank, non succedeva nulla e non compariva alcun avviso. Per qualsiasi altro indirizzo, ChatGPT chiedeva l’approvazione dell’utente. - Il controllo però valeva solo per quella copia della funzione. La pagina malevola creava un ulteriore iframe annidato e usava la funzione
contentWindow.opendi quell’iframe, che non aveva il controllo. - Il popup si apriva così senza approvazione e, grazie a
allow-popups-to-escape-sandbox, usciva dalla sandbox. - Fuori dalla sandbox, il contenuto del popup non rispettava più i limiti sulle richieste in uscita che la Lockdown Mode avrebbe dovuto imporre.
Eli Smadja, responsabile della ricerca di Check Point, scrive nel blog dell’azienda che una debolezza in un’altra funzione ha offerto una strada alternativa oltre il confine di sicurezza. I controlli di sicurezza progettati per l’IA, aggiunge, valgono quanto l’ambiente applicativo che li circonda.
Che cosa poteva ottenere un attaccante
Check Point indica tre modi per far arrivare il codice malevolo alla vittima: un prompt malevolo, un GPT malevolo o una chat condivisa. Da lì si aprivano tre scenari:
- esfiltrazione: la cronologia della chat e i file caricati passavano a un server di terzi, senza alcuna notifica; Check Point lo mostra in un video dimostrativo;
- phishing: il popup mostrava contenuto scelto dall’attaccante, con l’icona dell’app ChatGPT e un titolo a piacere;
- malware: un falso aggiornamento di ChatGPT proponeva un file da scaricare.
Il malware si comportava in modo diverso a seconda di dove si usava ChatGPT. Nell’app desktop ChatGPT Classic, basata su Electron, serviva un clic della vittima sul collegamento. Nel browser il download partiva da solo e alla vittima non serviva nemmeno un account.
Il caso senza alcuna interazione riguarda ChatGPT Classic. Lì
window.open
funzionava anche senza un gesto dell’utente, quindi bastava una conversazione, per esempio con un GPT malevolo, per avviare l’esfiltrazione. Sempre in Classic, Check Point è riuscita a ricaricare la finestra principale e a compiere azioni a nome dell’utente, come il logout forzato. La vittima poteva così essere spinta a reinserire le credenziali in una pagina controllata dall’attaccante.
Sulla portata, i due testi di Check Point non dicono la stessa cosa. Il blog parla di esfiltrazione senza interazione a prescindere da come si accede a ChatGPT, e The Hacker News riporta lo stesso punto. Il rapporto tecnico dimostra l’assenza di un gesto dell’utente solo in ChatGPT Classic. Per il browser spiega che di norma l’apertura di un popup richiede un’azione esplicita, come il clic sull’anteprima.
La correzione e i tempi
OpenAI ha rimosso
allow-popups
e
allow-popups-to-escape-sandbox
dall’iframe esterno dell’anteprima HTML. Come riportano Check Point e The Hacker News, ha comunicato il rilascio della correzione il 18 settembre 2026. Check Point ha ripetuto la prova e conferma che la tecnica descritta non funziona più.
La divulgazione pubblica è arrivata il 5 novembre, quasi sette settimane dopo la correzione.
Un secondo caso sulla stessa funzione
Pochi giorni prima, riporta The Hacker News, Parameter Labs aveva descritto un altro modo per aggirare la sandbox e la Content Security Policy di ChatGPT. L’attacco prendeva il controllo di un account tramite il link pubblico di una chat condivisa, con un solo clic sull’anteprima. Il ricercatore Mukul Goyal ha dichiarato che, all’apertura, il codice veniva eseguito come chatgpt.com, con accesso alla sessione web autenticata della vittima. Se il blocco HTML è contrassegnato come visualizzabile, l’anteprima si apre in automatico.
Secondo Notebookcheck, Parameter ha segnalato il problema il 18 ottobre tramite il programma di bug bounty di OpenAI. OpenAI l’ha corretto il 26 ottobre e Parameter ha pubblicato l’analisi il 28 ottobre. Il meccanismo era un altro: una libreria per le formule matematiche accettava messaggi da qualsiasi finestra e inseriva l’HTML ricevuto nella pagina principale. Parameter dichiara di non aver visto vittime reali e di aver provato la catena solo tra account propri.
I due casi sono quindi falle distinte, scoperte da gruppi diversi. Check Point ha spiegato a The Hacker News che sono vulnerabilità diverse sullo stesso componente, l’anteprima HTML.
Che cosa cambia per chi usa ChatGPT
Le indicazioni di Check Point
Il rapporto tecnico non propone un elenco di misure, ma tre principi:
- guardare la piattaforma nel suo insieme e non solo le singole funzioni;
- valutare con attenzione prima di affidare all’IA dati sensibili, come cartelle cliniche o dati finanziari, o l’accesso completo al proprio computer;
- ricordare che le misure di sicurezza integrate, Lockdown Mode compresa, non offrono una protezione assoluta.
Il blog si rivolge alle organizzazioni e indica quattro misure:
- sapere quali servizi di IA usano i dipendenti e dove finiscono le informazioni aziendali;
- stabilire regole e controlli tecnici sui dati che si possono condividere con questi servizi;
- considerare nella superficie d’attacco anche applicazioni, runtime e connettori che circondano il modello;
- limitare le informazioni sensibili disponibili ai servizi di IA, così che una falla di terzi non esponga tutto ciò che un utente ha condiviso.
L’analisi della redazione
Le letture che seguono sono della redazione: nessuna fonte le sostiene in questa forma.
Una protezione vale quanto la funzione meno protetta
L’annuncio di OpenAI e la pagina di assistenza elencano le funzioni che la Lockdown Mode limita, tra cui la rete di Canvas, e non citano le anteprime HTML. Chi attivava la modalità riteneva chiusa la via d’uscita dei dati, ma per questa strada restava aperta. Va detto che OpenAI avverte, nella pagina di assistenza, che il rischio può restare per combinazioni impreviste di funzionalità o tecniche nuove. Il caso rientra quindi nei limiti dichiarati.
Il rischio pesa di più su chi ha dati sensibili
OpenAI rivolge la modalità a chi tratta informazioni sensibili. Sono anche gli utenti per cui una chat condivisa o un GPT di origine ignota possono diventare un canale di attacco. Resta però una condizione: la vittima deve aprire la chat o usare il GPT.
Sul piano pratico, e anche questa è un’indicazione della redazione, conviene aprire le anteprime HTML solo nelle chat create da sé e usare GPT di origine nota quando la conversazione contiene dati riservati.
Domande frequenti
Che cos'è la Lockdown Mode di ChatGPT e a che cosa serve?
È un'impostazione facoltativa di ChatGPT che riduce il rischio di furto di dati tramite prompt injection. Limita navigazione web, immagini dal web, Deep Research, Agent Mode, rete di Canvas e download di file.
Come funzionava il bypass della Lockdown Mode scoperto da Check Point?
Una pagina HTML nell'anteprima dei blocchi di codice creava un iframe annidato e apriva un popup con contentWindow.open. Il popup usciva dalla sandbox e sfuggiva ai limiti della Lockdown Mode.
La vulnerabilità nella Lockdown Mode di ChatGPT è stata corretta?
Sì. OpenAI ha comunicato di aver rilasciato la correzione il 18 settembre 2026, togliendo due permessi della sandbox dall'anteprima HTML. Check Point ha ripetuto la prova e la tecnica non funziona più.
Che cosa poteva fare un attaccante con il bypass della Lockdown Mode?
Poteva inviare la cronologia della chat e i file caricati a un server esterno, mostrare finestre di phishing con l'icona di ChatGPT e proporre un falso aggiornamento con malware.