VeraCrypt – Crittografia for paranoid people
VeraCrypt, fork open source di TrueCrypt: crittografia on-the-fly parallela, volumi nascosti, algoritmi AES e Serpent, verifica delle firme PGP e uso pratico con Windows, cloud e NAS.
35 articoli
VeraCrypt, fork open source di TrueCrypt: crittografia on-the-fly parallela, volumi nascosti, algoritmi AES e Serpent, verifica delle firme PGP e uso pratico con Windows, cloud e NAS.
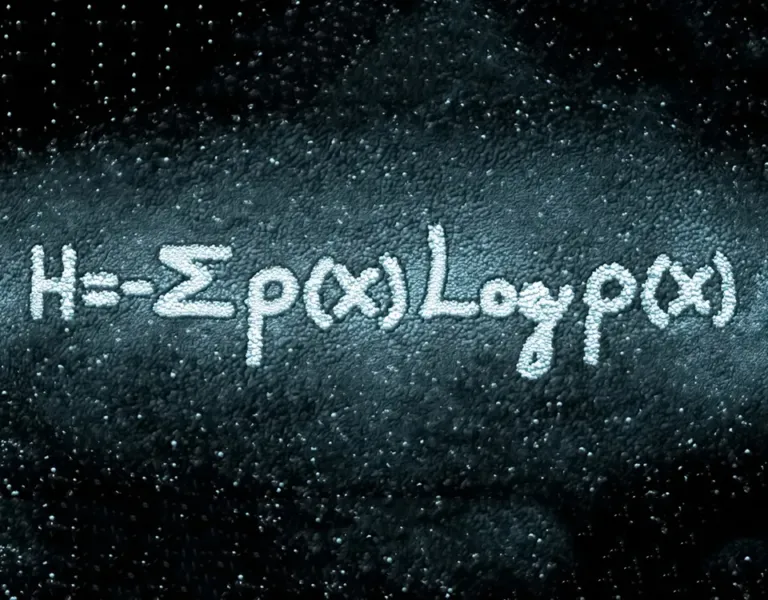
L’entropia di Shannon, da 0 a 8, aiuta a capire se un file binario è cifrato o compresso: soglie indicative, strumenti come binwalk -E, ent e binvis.io e utilità nell’analisi statica del malware.
Ricerca IDC per ESET su 700 PMI europee: quasi il 78% dei responsabili IT non comprende l’impatto del GDPR o non lo conosce, mentre le aziende puntano ancora su password e antivirus più che sulla crittografia.
Gli esperti ESET alla Cyber Crime Conference prevedono ransomware su sanità e gaming, i Ransomware delle cose contro l’IoT, router con password deboli (15%) e indicano il backup offline giornaliero come difesa.
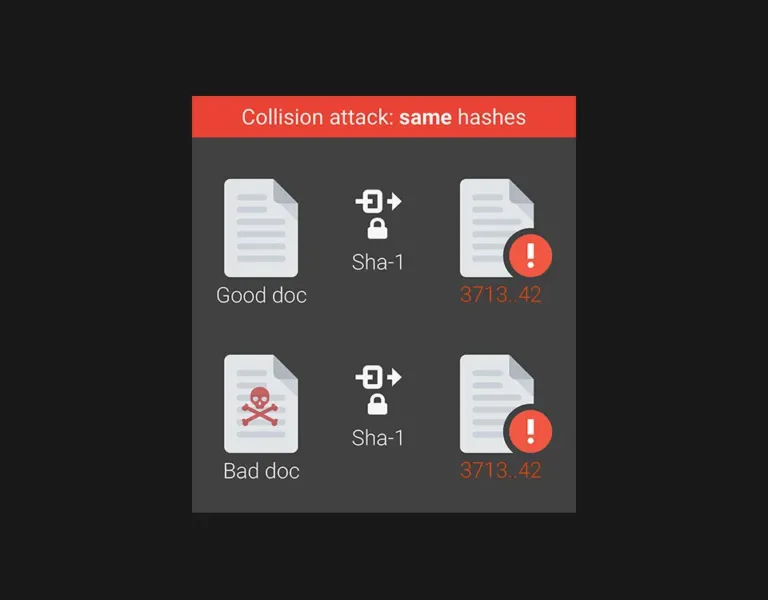
Funzioni di hash, principio dei buchi della colombaia e attacco del compleanno spiegano la collisione SHA1 di SHAttered: due PDF diversi con lo stesso hash, che differiscono per i byte dal 192 al 319.
Thru, piattaforma di condivisione e collaborazione file per le aziende, offre crittografia, scansione antivirus, controllo degli accessi basato sui ruoli e il registro eventi Thru Audit per gli amministratori IT.
Dal trojan AIDS del 1989 a CryptoLocker e CryptoWall: come agisce il ransomware, perché arriva con email di phishing e siti compromessi e perché backup e aggiornamenti restano la difesa principale.
ESET partecipa alla 17esima edizione del Forum ICT Security, il 19 ottobre 2016 a Roma, con soluzioni per le aziende: endpoint, server, Remote Administrator, Secure Authentication e DESLock+ per la crittografia.
Dropbox ammette che nel 2012 furono rubate anche le password di 69,680,741 utenti: riuso di una password su LinkedIn, hash SHA1 e bcrypt e invito a cambiare le credenziali.
Da Stuxnet a Conficker, Snowden, BadUSB e USB Thief: una cronologia di incidenti mostra perché la sola crittografia non protegge le chiavette, perse o rubate a decine di migliaia ogni anno.
Dall’art. 32 alle novità su pseudonimizzazione e crittografia: come cambiano le misure di sicurezza rispetto al D.Lgs. 196/2003, tra analisi del rischio, valutazione d’impatto e rendicontazione.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.