Compliance normativa nella Governance della sicurezza informatica
Compliance normativa nella governance della sicurezza informatica: GDPR, Direttiva NIS e NIS2, standard ISO/IEC 27001 e 27002, responsabilità del management e approccio integrato.
35 articoli
Compliance normativa nella governance della sicurezza informatica: GDPR, Direttiva NIS e NIS2, standard ISO/IEC 27001 e 27002, responsabilità del management e approccio integrato.
Come creare una cultura della cybersecurity in azienda: formazione continua, simulazioni di attacco, security-by-design, equilibrio tra sicurezza e usabilità, ruolo del top management e GDPR.
Il Global Cybersecurity Index 2024 dell’ITU colloca l’Italia nel Tier 1: i cinque pilastri valutati, il quadro normativo dal GDPR alla NIS 2, il ruolo di ACN e CSIRT Italia e la Strategia Nazionale 2022-2026.
Adempimenti NIS 2 secondo il D.Lgs. 138/2024: modello organizzativo per la cybersicurezza, sicurezza della supply chain, poteri di ACN e sanzioni non pecuniarie e pecuniarie per imprese e PA.
Information Security, Cybersecurity, ICT Security e Cyber Defence: ambiti, sovrapposizioni e sinergie delle quattro dimensioni della sicurezza digitale, dalla triade CIA al threat hunting.
Fast Data e analisi in tempo reale: differenze tra elaborazione batch, analisi real time e analisi di flusso, vantaggi dello streaming rispetto all’archiviazione storica e gestione dei dati con il TTL.
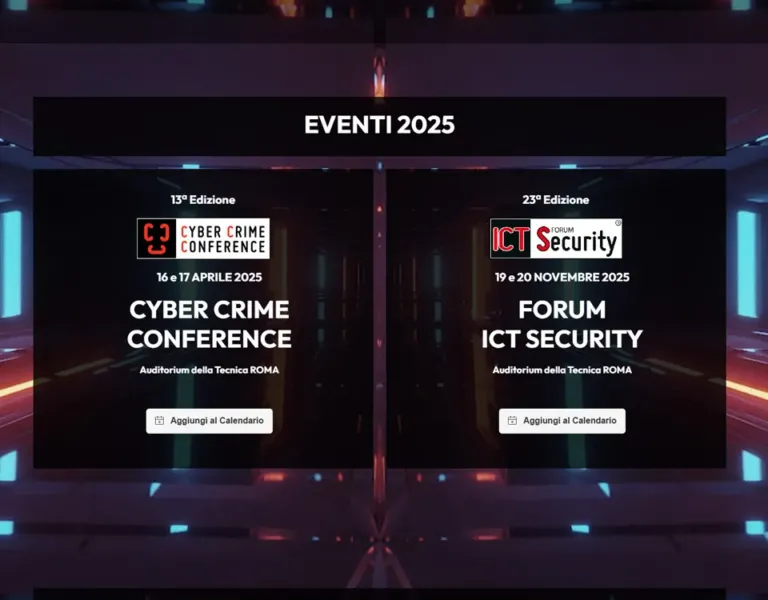
Cyber Crime Conference il 16 e 17 aprile 2025 e 23° Forum ICT Security il 19 e 20 novembre 2025, a Roma all’Auditorium della Tecnica, con keynote, tavole rotonde dei CISO, case study e area espositiva.
Autonomic Computing: i sistemi auto-gestiti introdotti da IBM nel 2001, con self-configuration, self-optimization, self-healing e self-protection, ciclo MAPE-K, architettura multi-agent, LLM e privacy.
Digital sovereignty nell’UE: il 92% dei dati europei risiede nei cloud di aziende USA, le competenze interne non bastano e serve un equilibrio tra autonomia strategica e cooperazione internazionale.
Cyber Resilience Act: regolamento presentato nel settembre 2022 con norme comuni per la sicurezza dei prodotti connessi, obiettivi, rapporto con NIS2 e leggi italiane 105/2019, 90/2024 e 138/2024.
Tavola rotonda su sanità digitale e PNRR al 22° Forum ICT Security: IA e blockchain, resilienza delle strutture sanitarie e piano ACN con 623 milioni di euro, SOC distribuiti e CSIRT per la sanità.
22° Forum ICT Security a Roma il 23 e 24 ottobre all’Auditorium della Tecnica: Cloud Security, Zero Trust, identità digitale, IA, CTEM, Industry 5.0, NIS2, CER, DORA, sanità digitale e crittografia post-quantum.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.