Sicurezza delle Infrastrutture Critiche – Intervista a Luisa Franchina
Intervista a Luisa Franchina, presidente AIIC, su quadro normativo italiano ed europeo, rischi dei sistemi ICS e SCADA connessi, ransomware, social engineering e formazione.

Leggi, direttive e regolamenti della sicurezza digitale, da NIS2 a DORA, AI Act e Cyber Resilience Act: obblighi, sentenze e responsabilità spiegati.
221 articoli
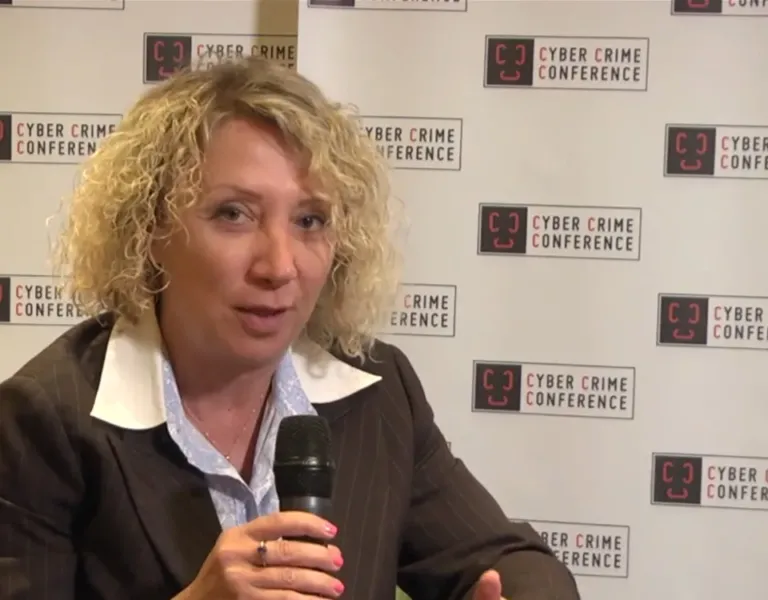
Intervista a Luisa Franchina, presidente AIIC, su quadro normativo italiano ed europeo, rischi dei sistemi ICS e SCADA connessi, ransomware, social engineering e formazione.
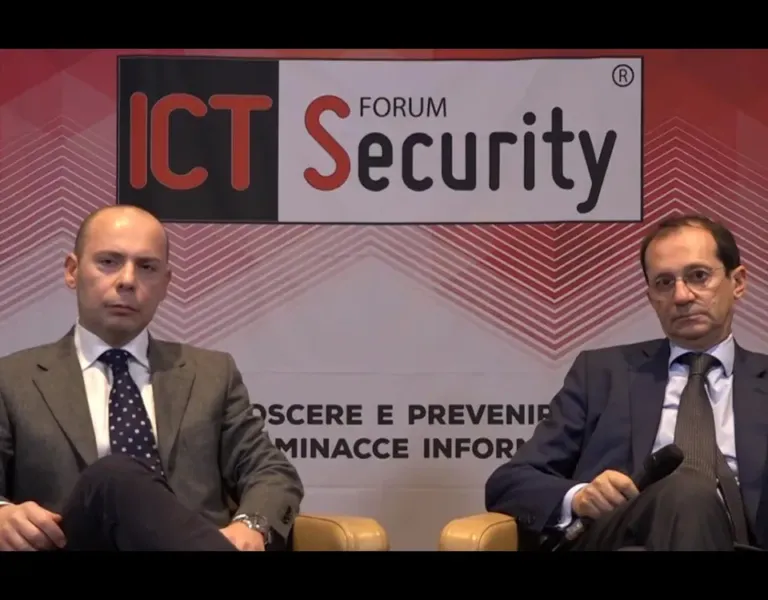
Intervista a Luigi Montuori e Pasquale Di Gennaro del Garante per la protezione dei dati personali al Forum ICT Security 2017: GDPR, gestione delle violazioni dei dati, cloud extra UE e rischi per i cittadini.
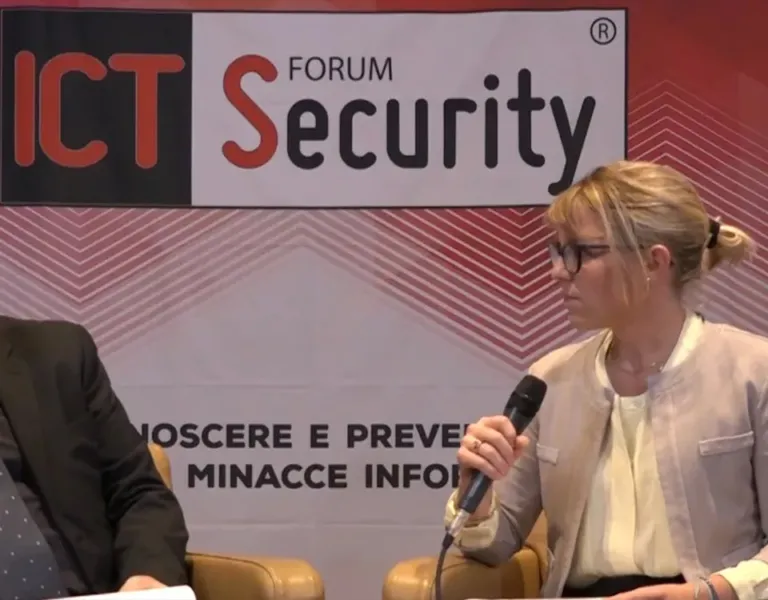
Marta Staccioli, Litigation Counsel di Google, tratta al Forum ICT Security 2017 i rischi del data breach alla luce del GDPR per i vari player e i nuovi obblighi che ricadono sui controller.
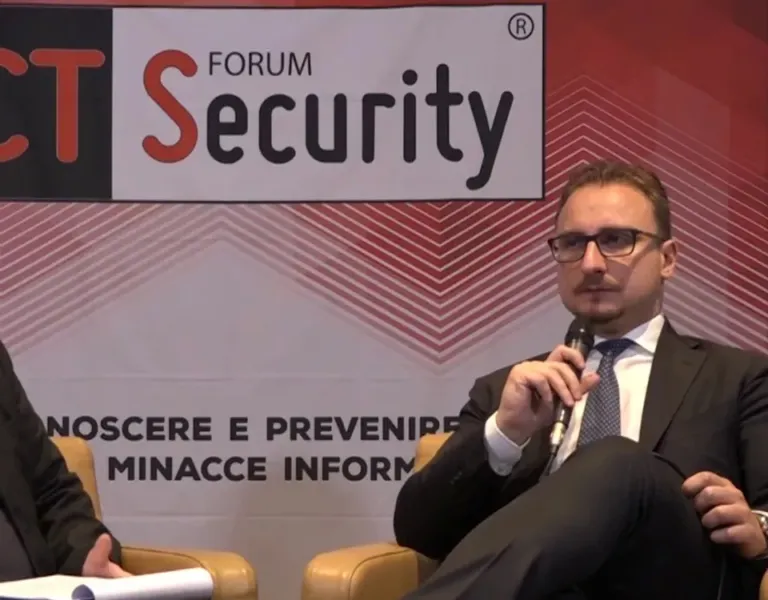
Stefano Mele, del Comitato Atlantico Italiano, spiega come le vulnerabilità informatiche mettano a rischio la business continuity e perché con il GDPR non ci saranno più misure di sicurezza minime ma solo adeguate.
Intervista a Rashmi Knowles e Giovanni Napoli di RSA sul GDPR: tempi di notifica delle violazioni, ammende ancora da chiarire, ruolo del DPO, gestione degli accessi e riduzione del dwell time.
Intervista a Stefano Mele del Comitato Atlantico Italiano sulla minaccia cibernetica in Italia: Relazione sulla politica dell’Informazione per la Sicurezza, DPCM del 17 febbraio 2017 e Direttiva NIS.
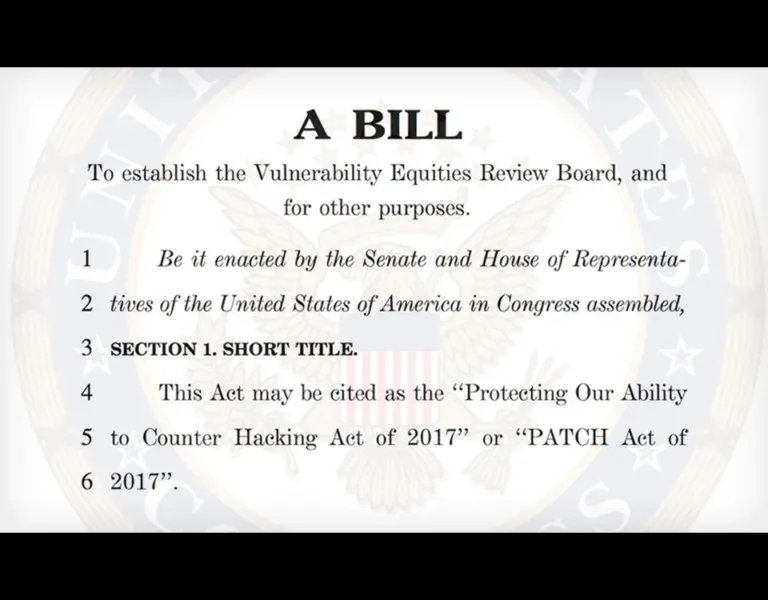
Il PATCH Act, proposto al Congresso USA dopo WannaCry, prevede il Vulnerability Equities Review Board; rassegna dei malware di stato da Stuxnet a Equation Group, Regin, Five Eyes e gli strumenti della CIA.
EagleMercury Email Archiving archivia a norma ogni email inviata e ricevuta, impedisce di cancellarle o alterarle, riduce i costi di eDiscovery e si integra con Office365; conservazione fino a 10 anni.
DPCM sulla cyber security in Gazzetta: il direttore generale del DIS definisce le linee di azione, il Nucleo per la Sicurezza Cibernetica rientra nel DIS e il decreto sostituisce il DPCM Monti del 24 gennaio 2013.
Programma della Cyber Crime Conference 2017: Tavola Rotonda con rappresentanti di Parlamento, Esteri e Difesa, intervento di Stefano Mele sul DPCM e sessioni su Incident Response e machine learning.
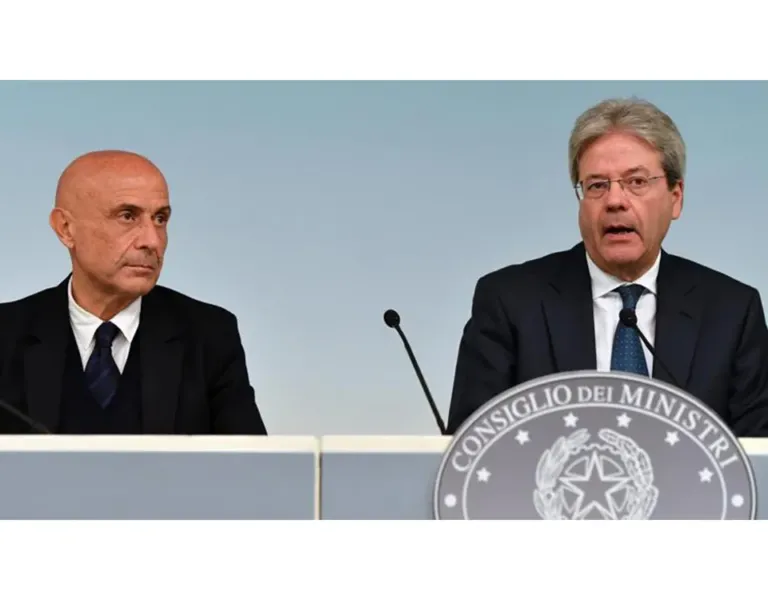
Il DPCM firmato da Paolo Gentiloni sulla cybersecurity potenzia il DIS, che inserisce al suo interno il Nucleo Sicurezza Cibernetica, e ridisegna l’architettura nazionale con il CISR; nuovi vicedirettori.
Solo un’azienda italiana su cinque conosce le implicazioni del GDPR e meno di una su dieci ha avviato un progetto di adeguamento; Par-Tec offre consulenza e indica nella cifratura dei file la misura chiave.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.