Superare le sfide dei dati nell’Intelligenza Artificiale
Dati sporchi, scarsi o isolati dai sistemi di produzione frenano l’IA aziendale: qualità, quantità, velocità, disponibilità e integrazione sono i cinque nodi, con le misure per superarli.

IA e machine learning nella sicurezza informatica: nuovi rischi, usi per difendere e per attaccare, deepfake, agenti AI e regole europee sull’IA.
235 articoli
Dati sporchi, scarsi o isolati dai sistemi di produzione frenano l’IA aziendale: qualità, quantità, velocità, disponibilità e integrazione sono i cinque nodi, con le misure per superarli.
ChatGPT è di nuovo operativo in Italia dopo lo stop di aprile: OpenAI ha aggiornato l’informativa e introdotto age-verification e cancellazione dei dati; l’AI Act accelera e cresce l’AIaaS.
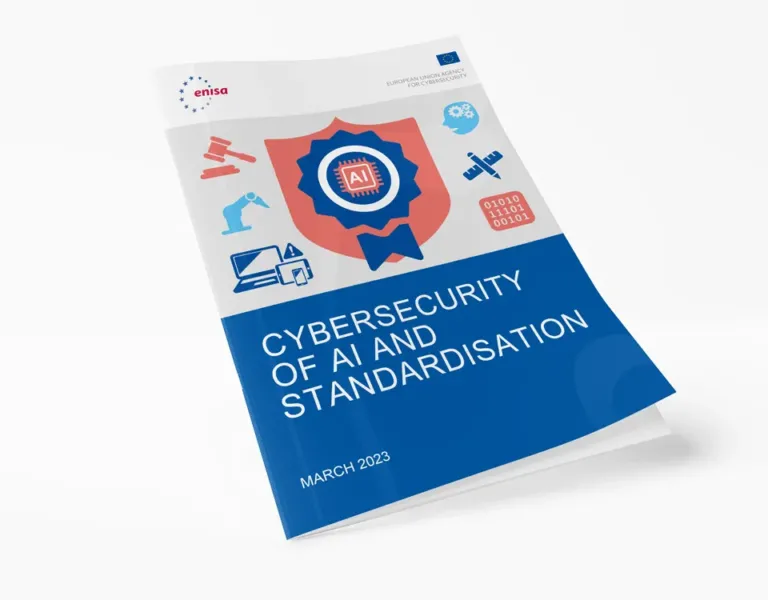
Il report ENISA Cybersecurity of AI and standardisation parte dall’assunto AI is software: applica la triade CIA ai sistemi ML/AI e richiama standard come ISO/IEC 27001, in vista di AI Act e CRA.
Incontro in videoconferenza tra i vertici di OpenAI e il Collegio del Garante dopo il provvedimento del 30 marzo: OpenAI si impegna su trasparenza, esercizio dei diritti e garanzie per i minori.
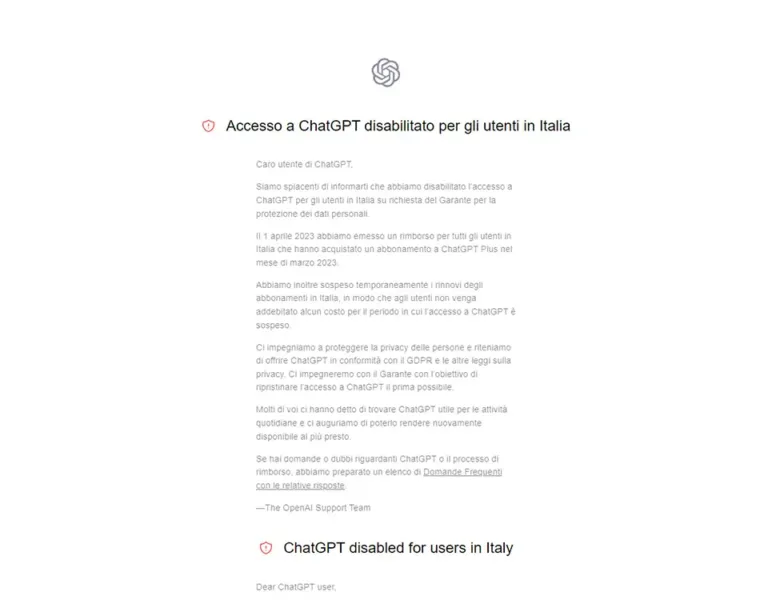
Il provvedimento del 30 marzo 2023 limita il trattamento dei dati degli utenti italiani di ChatGPT, con sanzione fino a 20 milioni di euro; OpenAI risponde con il geoblocking e presenta ricorso.
Il report Europol Tech Watch Flash sull’impatto dei LLM sulle forze dell’ordine: rischi di social engineering, phishing, prompt engineering con DAN, disinformazione e codice malevolo, più le raccomandazioni.
Netskope Threat Labs ha testato ChatGPT: può fornire frammenti di codice per malware e rendere più convincenti phishing e social engineering, ma non scrive da zero un malware nuovo o funzionale.
Un malware polimorfico può usare l’API di ChatGPT per ricevere codice sempre diverso: iniezione di DLL in explorer.exe, mutazione del codice, moduli in forma di testo e rischio di eludere antivirus e AMSI.
I deepfake alimentano estorsione, frode, manipolazione dell’autenticazione e danni reputazionali, con casi da 35 milioni di dollari e 220.000 euro; cinque passaggi per le aziende.
Gli attacchi automatizzati con AI rendono insufficienti SIEM ed EDR: l’XDR basata su AI correla la telemetria di endpoint, applicazioni e workload cloud e ricostruisce la cronologia dell’attacco.
Intelligenza artificiale e guerra ibrida: armi autonome (LAWS), primi tentativi di regolamentazione a Ginevra nel 2017 e approccio russo, con la ricerca controllata dallo Stato e il rifiuto di limiti condivisi.
Intelligenza artificiale, Machine Learning e Deep Learning: apprendimento supervisionato e non, overfitting e underfitting, filter bubbles e privacy come problemi sociali, fino al BIAS nei dataset e alla XAI.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.