Vulnerabilità Automotive – White Hackers cinesi scovano un Bug nel sistema della Tesla Model S
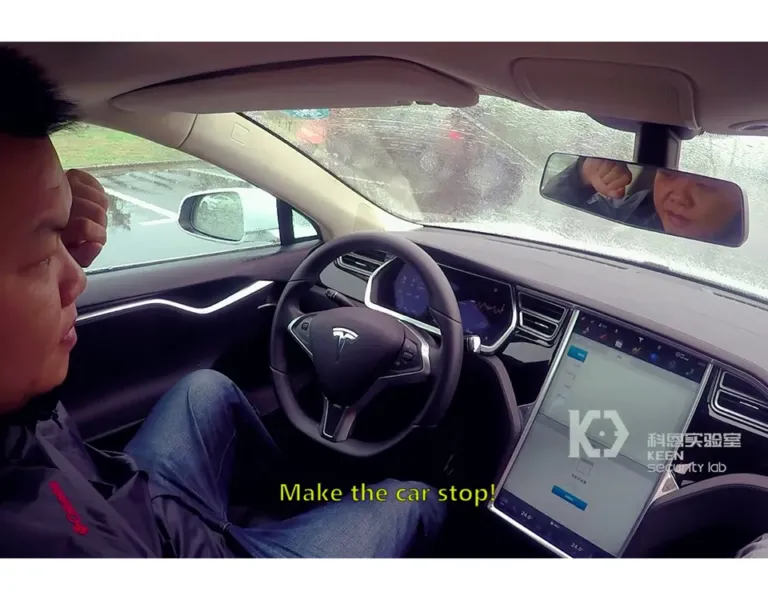
Il Keen Security Lab di Tencent ha usato un hotspot wireless malevolo per compromettere il CAN bus della Tesla Model S e controllare freni e pilota automatico; Tesla ha chiuso la falla in dieci giorni.