Windows e le “privilege escalations”
Tecniche di privilege escalation su Windows in ambienti Active Directory: permessi di edit su una Group Policy delegata, script nella cartella Startup, Scheduled Tasks via XML e il gruppo Backup Operators.
Tecniche di privilege escalation su Windows in ambienti Active Directory: permessi di edit su una Group Policy delegata, script nella cartella Startup, Scheduled Tasks via XML e il gruppo Backup Operators.
Qualys Cloud Platform per la Digital Transformation: app di sicurezza e conformità in cloud per aiutare le aziende italiane verso il GDPR del 25 maggio.
Il Global Risks Report 2018 del WEF colloca gli attacchi cyber tra i primi rischi globali: categorie di minacce, cybercrime, hacktivism, cyber espionage e information warfare.
Il GDPR, in vigore dal 25 maggio 2018, protegge anche la disponibilità continuativa dei dati personali contro gli attacchi DDoS, minaccia in crescita secondo NETSCOUT Arbor.
Le nuove misure di sicurezza di Android 7 Nougat e iOS 11, dalla crittografia basata su file al Direct Boot, rendono più difficile l’acquisizione forense dei dispositivi mobili da parte della polizia giudiziaria.
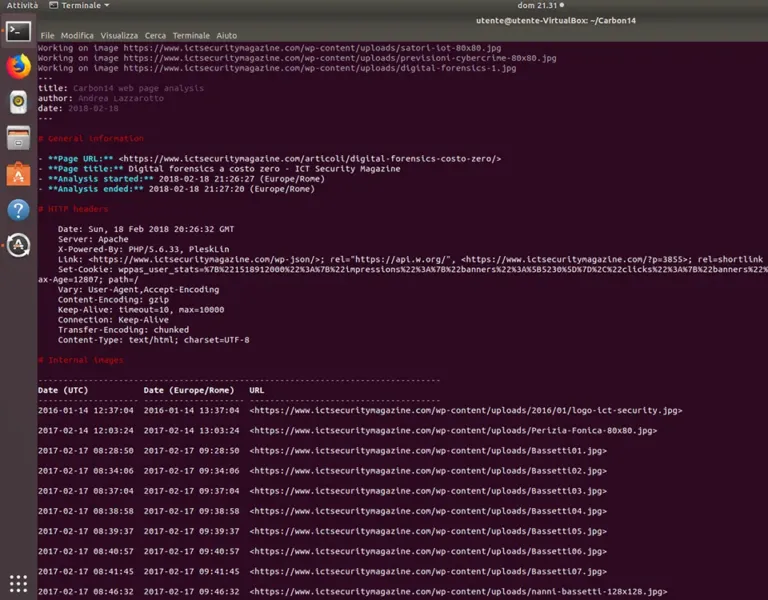
Carbon14, tool in Python su GitHub con licenza GPLv3, data una pagina web analizzando gli header HTTP delle immagini linkate, utile nell’OSINT quando il CMS non fornisce più un valore affidabile di Last-Modified.
Attacco del gruppo Anonymous al portale del MIUR, con il prelievo di oltre 26000 caselle email e codici hash: analisi degli obblighi della Circolare AgID 2/2017 e del Regolamento UE 2016/679 per le PA italiane.
La cybersecurity vista da un operatore telco: aumento della superficie esposta, velocità del cambiamento, crollo dei costi degli attacchi e sfide poste da SDN, Agile e DevOps.
Business continuity e cyber resilience: il ruolo del Business Continuity Manager, la Business Impact Analysis, la ISO 22316 del 2017 sulla resilienza organizzativa e il legame con Privacy Impact Analysis e CRIA.
Experis Academy lancia con Clusit, Microsoft, HPE, Hitachi Systems CBT e Defensis il primo Master in Cyber Security a Bergamo, dopo i 1.006 attacchi registrati nel 2017.
Linee guida del Gruppo Articolo 29 (WP 253) del 3 ottobre 2017 sulle sanzioni pecuniarie del GDPR: criteri dell’articolo 83 paragrafo 2 e massimali da 10 e 20 milioni di euro.
Il riconoscimento facciale di Facebook, non attivato in Europa perché assimilato a un dato biometrico dall’articolo 9 del GDPR, è analizzato alla luce del consenso esplicito.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.