NIS2: la mappa degli adempimenti dopo la scadenza di ottobre 2026
NIS2 in Italia dopo ottobre 2026: termini delle due coorti, misure di base, registrazione 2027 semplificata dalla Determinazione 314287/2026, notifiche e sanzioni.

Leggi, direttive e regolamenti della sicurezza digitale, da NIS2 a DORA, AI Act e Cyber Resilience Act: obblighi, sentenze e responsabilità spiegati.
221 articoli
NIS2 in Italia dopo ottobre 2026: termini delle due coorti, misure di base, registrazione 2027 semplificata dalla Determinazione 314287/2026, notifiche e sanzioni.
NIS2 in Italia dopo il D.Lgs. 138/2024: oltre 20.000 organizzazioni nell’elenco, sanzioni fino a 10 milioni di euro o al 2% del fatturato per gli essenziali, fornitori rilevanti e difficoltà del primo anno.
Responsabilità personale di CISO e vertici con NIS2 e DORA: art. 23 del D.Lgs. 138/2024, sanzioni fino a 10 milioni di euro o al 2% del fatturato, incapacità dirigenziale e rapporto con il D.Lgs. 231/2001.
La Cyber Strategy for America della Casa Bianca, sette pagine del 6 marzo 2026, supera la deterrenza passiva con il principio oltre il cyber, sei pilastri e un ruolo operativo per il settore privato.
Anticipazione del programma della 14ª Cyber Crime Conference, Roma, 6 e 7 maggio 2026: interventi di UNODC, Consiglio d’Europa, Europol, Polizia Postale e BKA su cybercrime, ransomware e geopolitica.
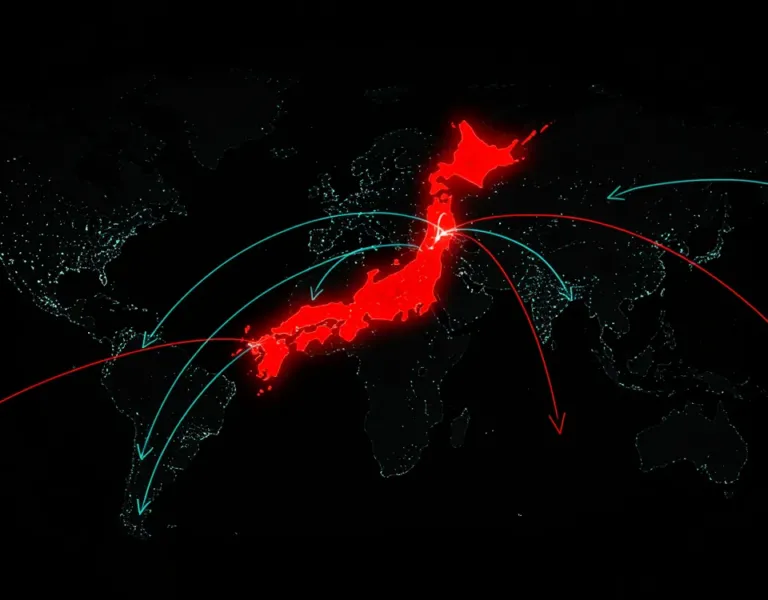
Dal 1° ottobre 2026 il Giappone potrà condurre operazioni cyber offensive grazie all’Active Cyber Defense Law del maggio 2025: comitato di approvazione, SDF e polizia, metadati e rischi di escalation.
D.Lgs. 138/2024 e determinazioni ACN 379887/2025 e 379907/2025: governance (art. 23), misure di base (art. 24), notifica degli incidenti (art. 25) e sequenza operativa verso la scadenza di ottobre 2026.
Risarcimento ex art. 82 GDPR: la Cassazione richiede la prova della serietà del danno, la Corte di giustizia UE esclude ogni soglia di gravità; pesano accountability, art. 2050 c.c. e i casi Postel e Poste Vita.
Il rapporto EDPB sul diritto alla cancellazione, con 764 titolari e 32 Autorità coinvolti, segnala procedure interne carenti e anonimizzazione inefficiente; il parere EDPB-EDPS critica il Digital Omnibus.
La guida CCBE sull’IA generativa per gli avvocati, recepita dal CNF: obbligo informativo della Legge n. 132/2025, rischi come allucinazioni e cybersecurity, Carta HOROS di Milano.
Guida ai requisiti NIS2: dieci misure dell’art. 21, sanzioni fino a 10 milioni di euro o al 2% del fatturato, responsabilità degli organi di gestione e allerta entro 24 ore; in chiusura, la proposta di Object First.
Dopo la rimozione di tre membri il 27 gennaio 2025 il PCLOB è senza quorum: a rischio il Data Privacy Framework, tra il caso Trump v. Slaughter e le reazioni della Commissione europea.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.