Il GDPR e la protezione dell’accesso continuativo ai dati personali
Il GDPR, in vigore dal 25 maggio 2018, protegge anche la disponibilità continuativa dei dati personali contro gli attacchi DDoS, minaccia in crescita secondo NETSCOUT Arbor.

Identità digitale e controllo degli accessi: autenticazione, password, MFA, gestione delle identità, firma elettronica, SPID, CIE, eIDAS e biometria.
90 articoli
Il GDPR, in vigore dal 25 maggio 2018, protegge anche la disponibilità continuativa dei dati personali contro gli attacchi DDoS, minaccia in crescita secondo NETSCOUT Arbor.
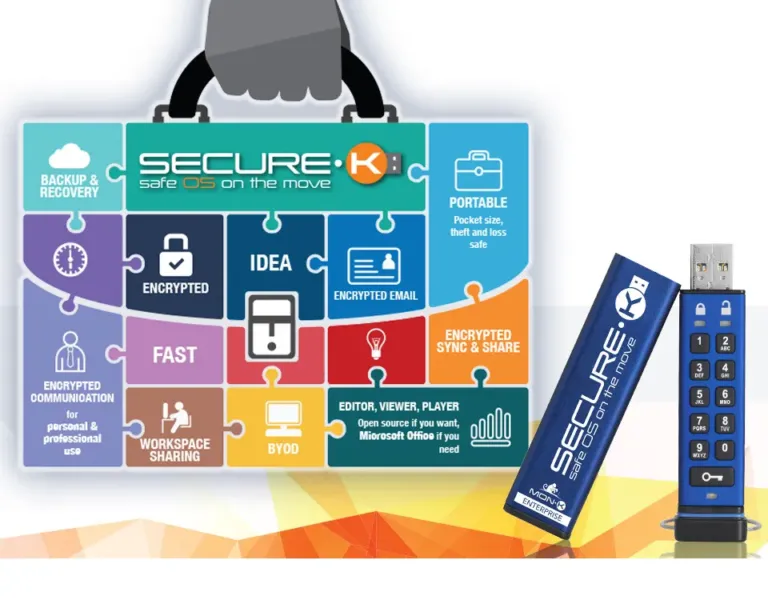
Secure-K Enterprise Edition di Mon-K Data Protection è un sistema operativo su USB con doppia cifratura hardware e software, backup cifrato automatico, email e chat cifrate, pensato per smart working e GDPR.
La SP 800-63B del NIST (luglio 2017) suggerisce password di almeno 8 caratteri senza complessità né cambio periodico, con elenchi di password troppo semplici; in Italia restano le misure del D. Lgs. 196 del 2003.
Documenti informatici come originali nel processo civile telematico: produzione delle email in formato .eml, disconoscimento, limiti della PEC e querela di falso come unico rimedio sempre esperibile.
Intervista a Michele Barbiero di CREAplus Italia: dati in mobilità e identità digitale, crittografia hardware, clienti più interessati all’encryption e gestione dell’accesso logico all’infrastruttura IT.
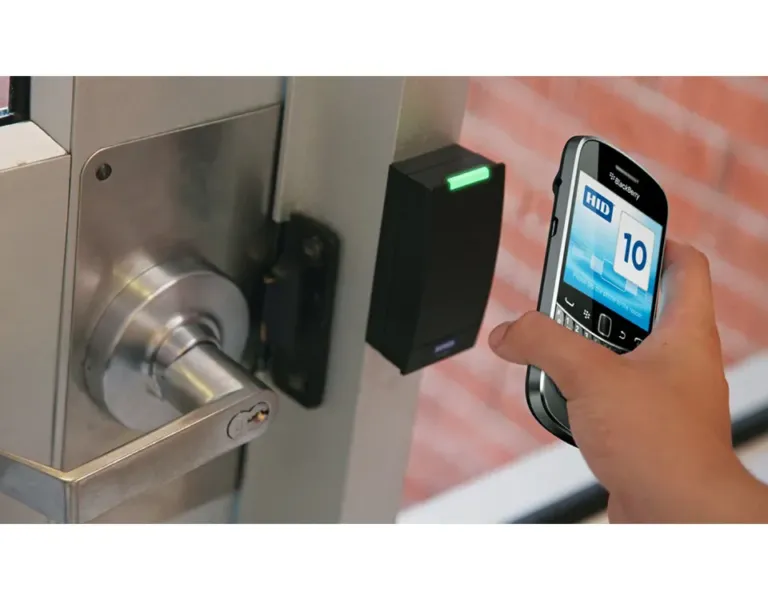
Password più usate nel 2016 (password, 123456, qwerty) e attacchi di ingegneria sociale: la strong authentication gestita da un Credential Management System e le soluzioni HID Global con smart card e token.
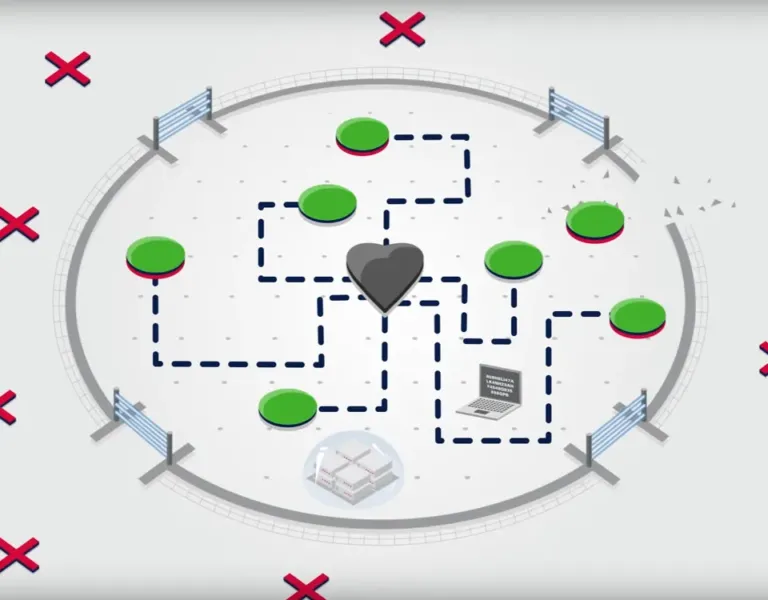
CyberArk pubblica il report Rapid Risk Reduction della CISO View: un piano di 30 giorni per proteggere le credenziali privilegiate negli ambienti Windows, con il contributo di CISO di aziende Global 1000.
La FEA nel Regolamento eIDAS: requisiti dell’articolo 26, formati fissati dalla Decisione di Esecuzione 2015/1506 e efficacia probatoria che resta nazionale, regolata dal CAD.
Articolo 64, comma 2-septies del CAD: il cittadino identificato con SPID può sottoscrivere atti con firma elettronica, mentre la FEA resta frenata dal DPCM 22 febbraio 2013 e le istanze non richiedono firma.
Storia dell’identità digitale nei servizi pubblici italiani: dai PIN alla CNS, dalla TS-CNS alla CIE fino a SPID, tra credenziali duplicate, oltre 40 milioni di codici e il nodo del modello di business.
Con il Regolamento eIDAS in vigore dal 1 luglio 2016 cambiano il CAD e il glossario delle firme: la firma grafometrica si diffonde e la biometria arriva a internet banking e domotica.
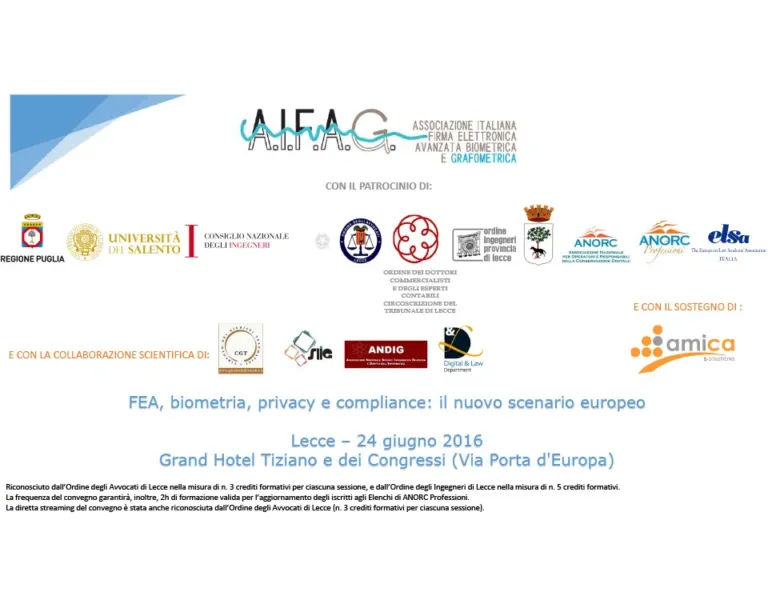
Convegno scientifico gratuito a Lecce il 24 giugno dalle 9.00, promosso da AIFAG: eIDAS, firme elettroniche avanzate, biometria e nuovo regolamento privacy, con crediti per avvocati e ingegneri.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.