La trappola di Tucidide e l’Europa nell’era dell’intelligenza artificiale
Dalla Lega di Delo al caso Fable 5 e Mythos 5: perché la trappola di Tucidide aiuta a leggere la dipendenza tecnologica dell’Unione Europea
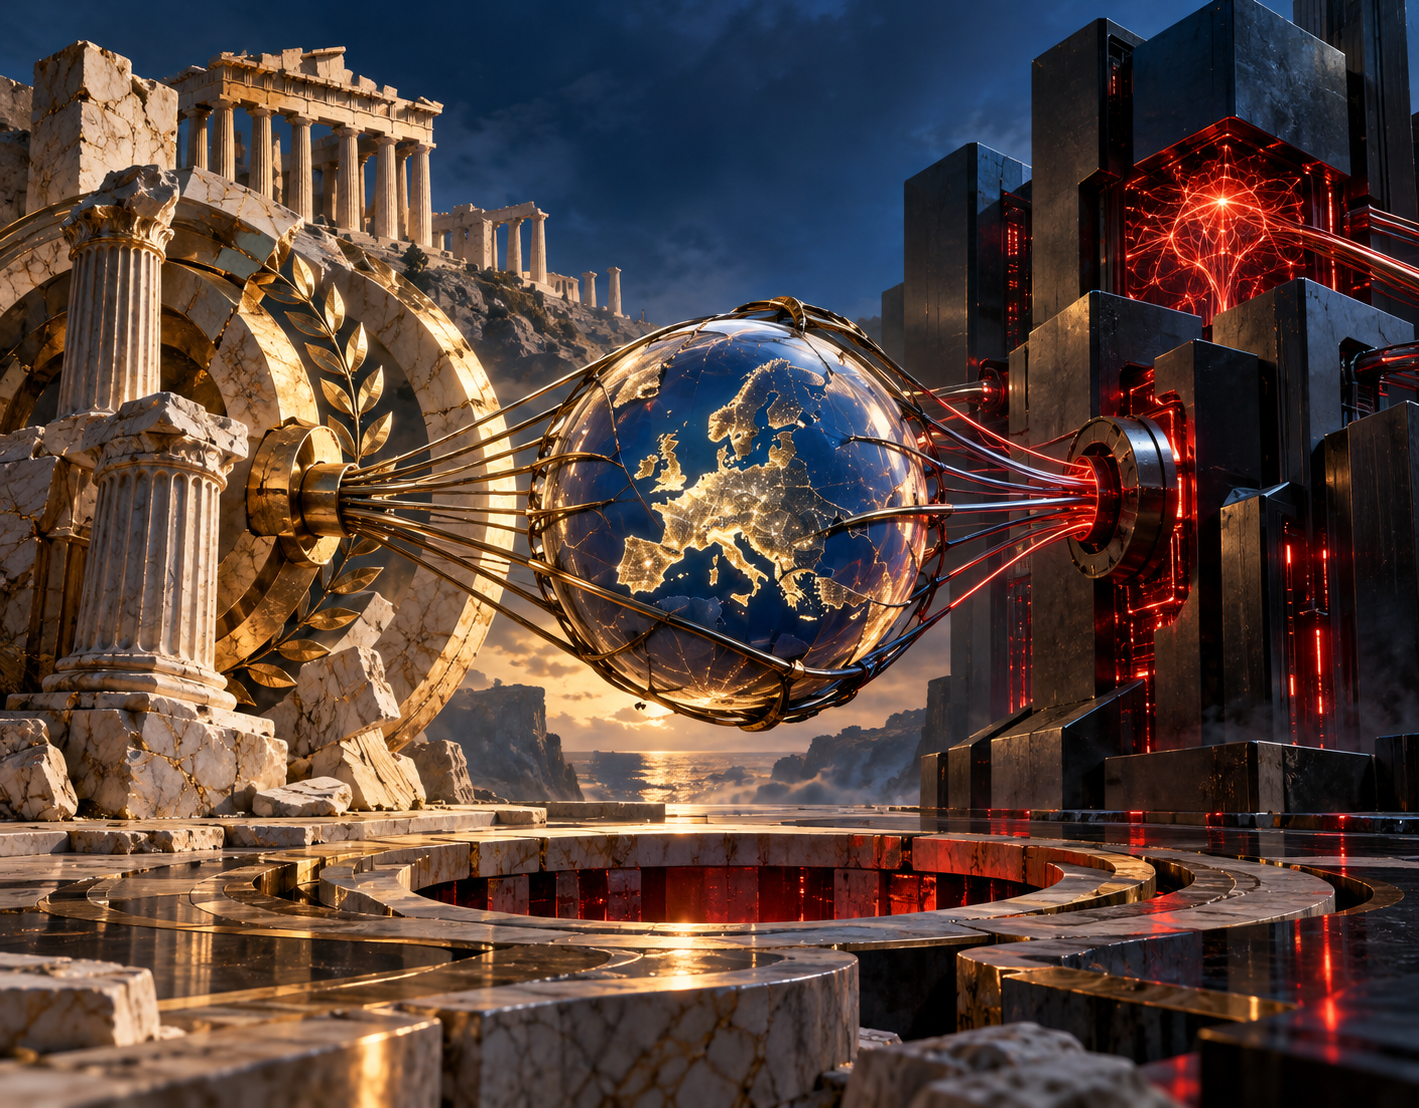
La trappola di Tucidide offre una chiave di lettura insolita per la dipendenza europea dall’intelligenza artificiale. La propone Aniello Gentile nel volume «L’Europa nella Trappola di Tucidide ai tempi dell’Intelligenza Artificiale» (agosto 2026), che parte da un episodio recente e risale al V secolo a.C. Il quesito di fondo è che cosa l’Europa possa imparare da Atene e dagli alleati finiti sotto il suo controllo.
Il 12 giugno 2026: da un blocco tecnologico a una lezione di storia
Il libro si apre con una data. Il 12 giugno 2026, tre giorni dopo il rilascio pubblico dei modelli Claude Fable 5 e Claude Mythos 5, Anthropic ha ricevuto dal governo statunitense una direttiva di export control. Secondo la ricostruzione del volume, la misura imponeva di sospendere l’accesso per i cittadini stranieri, ovunque si trovassero. Non esisteva un meccanismo per applicarla in modo selettivo, e i modelli sono stati disattivati per tutti gli utenti «nel giro di poche ore».
Il testo presenta il fatto come privo di precedenti: la decisione di politica estera di un solo paese ha bloccato all’istante un servizio usato su scala globale. Il volume, chiuso ad agosto, non racconta l’epilogo. Anthropic ha comunicato che il Dipartimento del Commercio ha revocato i controlli il 30 giugno e che l’accesso è stato ripristinato il 1° luglio.
Che cos’è la trappola di Tucidide
Per leggere l’episodio, il libro adotta un metodo dichiarato. Richiama Giambattista Vico e la sua teoria dei corsi e ricorsi, intesa come «un ritorno strutturale, non la ripetizione pedissequa degli stessi fatti». Le analogie storiche, avverte, sono strumenti euristici e non leggi predittive.
La causa profonda della guerra del Peloponneso
Tucidide distingue le cause profonde dai pretesti. La ragione più vera del conflitto fu la crescita della potenza ateniese e il timore che suscitò a Sparta, mentre le crisi locali di Epidamno, Corcira e Potidea furono soltanto occasioni. Su questa intuizione il politologo Graham Allison ha coniato la formula oggi nota come trappola di Tucidide, applicata soprattutto ai rapporti tra Stati Uniti e Cina. Lo studio di Allison, riferito nel volume, esamina sedici casi in cinquecento anni: dodici si sono chiusi con una guerra.
La Lega di Delo: come nasce una dipendenza
Il cuore storico dell’opera è la Lega di Delo. Nata nel 478 a.C. come alleanza difensiva tra pari contro la minaccia persiana, nel giro di pochi decenni diventa uno strumento di egemonia. Tre passaggi segnano la svolta. Le città che versavano un tributo in denaro invece di fornire navi smisero di mantenere una flotta propria, e Atene rimase l’unica garante della sicurezza collettiva. Nel 454 a.C. il tesoro comune passò da Delo all’Acropoli e divenne di fatto patrimonio ateniese. Infine Atene favorì, e a volte impose, governi democratici nelle città alleate, aggiungendo al controllo militare ed economico un controllo politico.
Nasso, Taso, Mitilene e Melo
Quattro episodi disegnano un percorso progressivo. Con Nasso, che tentò di uscire dalla Lega, Atene stabilì che dall’alleanza non si esce. Con Taso, punita per aver difeso i propri interessi commerciali in Tracia, affermò che quelli degli alleati sono subordinati ai suoi. Con Mitilene mostrò che neppure l’alleato più autonomo sfugge al controllo centrale. Con Melo, infine, rese chiaro che basta la neutralità per essere puniti.
Al dialogo dei Meli è affidata la citazione che apre il libro. Nella traduzione proposta, gli Ateniesi sostengono che «i forti fanno ciò che è in loro potere, mentre i deboli accettano ciò che devono accettare» (Tucidide, V, 89).
Gli equivalenti moderni della flotta ateniese
Il passaggio dalla storia all’attualità parte da una domanda: che cosa rendeva la flotta lo strumento di egemonia per eccellenza? Era insieme un mezzo di proiezione della forza, una garanzia per i commerci e un meccanismo che generava dipendenza. Il volume cerca gli equivalenti di questi tratti nel mondo contemporaneo e ne individua sei.
Il primo è il dollaro, erede del tesoro di Delo, che trasforma il sistema dei pagamenti in una leva geopolitica. Il secondo è la rete di basi militari statunitensi, flotta fisica che offre sicurezza ma crea dipendenza. Vengono poi le infrastrutture digitali, con cavi, satelliti e data center che fanno da rotte marittime, e i semiconduttori avanzati, concentrati in pochi punti della filiera e soggetti a controllo all’esportazione. Il quinto pilastro è il peso della lingua e degli standard tecnici, un vantaggio che non richiede l’uso diretto della forza. Il sesto è l’intelligenza artificiale, definita «il meta-strumento che potenzia e condiziona tutti gli altri».
Una differenza rispetto ad Atene rende la sfida più complessa ma anche più governabile. Il dominio ateniese poggiava su un solo strumento e crollò quando la flotta fu distrutta in Sicilia. L’egemonia tecnologica odierna si regge su sei pilastri parzialmente indipendenti, e questo offre all’Europa più punti di intervento.
Fable 5 e Mythos 5: un «momento Sputnik» per l’Europa
L’espressione «momento Sputnik» indica un evento che rende visibile e indiscutibile un rischio già noto agli esperti. Il satellite sovietico del 1957 non rivelò una capacità sconosciuta, ma la rese tangibile per l’opinione pubblica. Allo stesso modo la sospensione di giugno ha trasformato in realtà l’ipotesi che l’accesso all’IA di frontiera venga interrotto da una decisione di politica interna di un solo Stato.
Secondo il volume, si tratta di un precedente per tre ragioni. Il criterio applicato è la cittadinanza di chi invia la richiesta e non la posizione del server, quindi un’azienda europea che usa infrastrutture cloud in Europa non è per questo al riparo: è un controllo extraterritoriale per costruzione. Manca poi ogni gradualità, a differenza dei controlli sui semiconduttori, che prevedono soglie, classificazioni ed esenzioni. Infine un problema di conformità è diventato un problema operativo, perché lo spegnimento totale era l’unica opzione compatibile con i tempi imposti.
Ne nasce una variabile nuova per le imprese europee, chiamata «access surface» del modello. Accanto a intelligenza, costo e latenza, occorre chiedersi chi può usare il modello, da quale giurisdizione e quanto la continuità del servizio dipenda da decisioni che il cliente non può influenzare né prevedere.
La risposta europea alla dipendenza tecnologica
Digital Omnibus on AI
Il libro inserisce la reazione dell’Unione in una strategia di più lungo periodo. Il primo atto è il Digital Omnibus on AI, approvato in via definitiva dal Parlamento europeo il 16 giugno 2026. Nasce per razionalizzare un quadro normativo stratificato e viene letto come un’operazione preparatoria: alleggerire il carico regolatorio interno per liberare risorse da destinare a un’infrastruttura propria.
Technological Sovereignty Package e CADA
Il secondo atto è il Technological Sovereignty Package, presentato il 3 giugno 2026, dieci giorni prima della sospensione. Comprende il Chips Act 2.0, il Cloud and AI Development Act (CADA), una strategia open source e una roadmap per digitalizzazione e IA nell’energia. Il CADA riceve l’attenzione maggiore: introduce quattro livelli di assicurazione per gli appalti pubblici, dal minimo basato su autocertificazione fino al più esigente, che richiede proprietà e controllo europei e personale con cittadinanza dell’Unione.
La tesi è che questa architettura risponda al problema emerso a giugno. Se il criterio statunitense è la cittadinanza, la sola residenza dei dati in Europa non basta. Serve il controllo dell’intera catena: proprietà, governance, personale, hardware e software. Il volume riporta anche la diagnosi di partenza del pacchetto, secondo cui la quota di mercato dei fornitori cloud europei sarebbe scesa dal 29% del 2017 al 15% del 2022. È l’equivalente di un tributo digitale versato senza costruire una flotta propria.
Il Piano d’Azione 2026 sulla cybersicurezza
Il terzo atto è il Piano d’Azione 2026 sulla Cybersicurezza e l’Intelligenza Artificiale, pubblicato il 7 luglio 2026 (COM(2026) 577). Se il pacchetto sulla sovranità costruisce la flotta, il Piano deve difenderla. La prima linea d’azione prevede una capacità europea di valutazione dei modelli prima del rilascio e un «European Blueprint» con misure di emergenza per i casi in cui l’accesso a modelli di guida straniera venga limitato o revocato bruscamente. È il primo tentativo istituzionale di rispondere proprio al tipo di evento accaduto a giugno.
Che cosa possono fare le aziende europee
Il volume non invita a rinunciare agli strumenti di frontiera, ma ad adottarli con piani di contingenza espliciti. Per le imprese soggette a NIS2, Cyber Resilience Act e DORA, un’architettura che dipende da un solo modello di un solo fornitore extra-UE non soddisfa i requisiti di resilienza richiesti per i fornitori critici. Le aziende dovrebbero quindi diversificare i fornitori, progettare architetture portabili tra più modelli, includere il rischio di accesso nelle valutazioni dei fornitori e investire, dove possibile, in soluzioni europee. Non è una risposta completa, ma è «la risposta praticabile oggi».
Conclusione: il rischio Mitilene
Il libro si chiude con una cautela. L’Unione Europea del 2026 non è una città-stato greca, e le analogie non sono previsioni. Resta valida l’intuizione di fondo: le dipendenze strutturali per capacità tecnologiche critiche possono trasformarsi in grandi vulnerabilità nei momenti di tensione politica.
Il richiamo più forte è a Mitilene, che aveva il diritto formale di recedere dall’alleanza ma non la forza per esercitarlo. È il rischio che corre l’Europa se il quadro normativo resta «un’architettura elegante priva dell’edificio che dovrebbe sostenere». Da qui l’attenzione al bilancio europeo 2028-2034, chiamato a dare sostanza industriale alle regole. L’auspicio finale di Aniello Gentile affida allo studio del passato il compito di evitare errori e tragedie già viste, e la trappola di Tucidide resta, in questa lettura, un monito più che una profezia.
Fonti
- Aniello Gentile, L‘Europa nella Trappola di Tucidide ai tempi dell’Intelligenza Artificiale, 2026.
- Tucidide, La guerra del Peloponneso, libri I e V, e Graham Allison, Destined for War, Houghton Mifflin Harcourt, 2017
- Comunicazione di Anthropic sul ripristino dell’accesso a Fable 5 e Mythos 5: https://www.anthropic.com/news/fable-mythos-access
Dopo la laurea con lode in Ingegneria Elettronica nel 1980 presso l'Università Federico II di Napoli, Aniello Gentile ha svolto attività di ricerca presso il Centro di Ricerca Olivetti per Tecnologie Meccaniche e Automazione (RTM) di Vico Canavese (TO).
Nel 1981 ha iniziato la sua attività in Enel nell'area dello sviluppo ICT dove ha gestito progetti di telecomunicazione e automazione, anche con l'impiego di tecnologie di Artificial Intelligence per il controllo ‘unattended’ delle sale calcolo.
Dal 1990 ha occupato ruoli direzionali nel settore delle Operations ICT di Enel, dove è stato responsabile della gestione dei Data Center, del Release Management, dell’End User Support.
Dal 2014 al maggio 2023 è stato direttore nella unità Global Cyber Security di Enel contribuendo a tutte le principali iniziative dell’area tra le quali la progettazione di un nuovo Framework di Cybersecurity e la definizione della metodologia Cyber Risk Analysis.
Da maggio 2023 svolge attvità indipendente di supporto consulenziale sui temi della economia dei dati e della cybersecurity.
Nel corso della sua carriera ha partecipato e contributo a numerose organizzazioni e manifestazioni internazionali.
È stato presidente e relatore in numerosi convegni ed eventi internazionali sulla Cyber Security e su Infrastrutture critiche (IBM Interconnect 2016, PowerGen 2017, SeltaChallenge 2017, I-COM Public Conferenza 2018, Electrify Europe2018).
Nel gennaio 2018 è entrato a far parte del Consiglio Direttivo della Sezione Information Technology di Unindustria Lazio.
Da aprile 2018 a maggio 2020 è stato uno dei ‘co-chairs’ del Working Group SWIPO (SWItching provider and POrting of data), organizzato dalla Commissione europea con l'obiettivo di sviluppare codici di condotta per facilitare il ‘porting’ dei dati tra diversi Service Cloud Provider al fine di ridurre i rischi di ‘lock-in provider’.
Nel giugno 2018 è entrato a far parte del gruppo di lavoro del World Economic Forum per "Systems of Cyber Resilience: Electricity".
Da maggio 2020 al maggio 2023 è stato membro dell’Executive Board di SWIPO AISBL, associazione ‘no-profit’ fondata per sviluppare, mantenere e favorire l'adozione di tali codici di condotta nel mercato dei servizi cloud.
Nel giugno del 2021 è stato eletto per la prima volta nel Board of Directors dell’associazione europea Gaia-X, l'iniziativa europea che mira a definizione di un'infrastruttura cloud federata allineata ai valori della strategia europea dei dati. Tale mandato è stato successivamente rinnovato nella Assemblea Generale del giugno 2023.
Nell'agosto 2022 è entrato a far parte del Gruppo Tecnico di Confindustria “Digitale per la competitività del sistema industriale”.
Dal dicembre 2022 fa parte della commissione Data Center e Cloud dell’Ordine Ingegneri di Roma e Provincia.
Da marzo 2023 è Consigliere di Confindustria Servizi lnnovativi e Tecnologici (CSIT) , dove ha la delega per le politiche europee per lo sviluppo dei servizi innovativi.