Ransomware: cosa sono? Come proteggersi?
Dal trojan AIDS del 1989 a CryptoLocker e CryptoWall: come agisce il ransomware, perché arriva con email di phishing e siti compromessi e perché backup e aggiornamenti restano la difesa principale.
Dal trojan AIDS del 1989 a CryptoLocker e CryptoWall: come agisce il ransomware, perché arriva con email di phishing e siti compromessi e perché backup e aggiornamenti restano la difesa principale.
Il CISO Bob Lord conferma una violazione avvenuta presumibilmente nel 2014: almeno 500 milioni di account Yahoo colpiti da hacker sponsorizzati da stati e dubbi sull’accordo da 4,83 miliardi con Verizon.
Windows 10, machine learning, IoT, gestione dei dispositivi mobili, IT consumer e CIO virtuale: sei trend su cui i Managed Service Provider devono puntare per restare competitivi e dare valore ai clienti.
Un file di 324.380 righe con ultime quattro cifre delle carte e codici CVV, diffuso su Twitter e verificato con Have I Been Pwned: BlueSnap e RegPack parlano di errore umano procedurale, non di falla.
Fsociety Alpha 1.0 cifra i file con AES e chiede 5 bitcoin: scritto in Python e con chiave fissa, per Fortinet è una versione preliminare e i file infetti si possono già decifrare.
Il GDPR approvato il 27 aprile va adottato entro il 25 maggio 2018: Par-Tec indica nella cifratura e nel monitoraggio degli accessi privilegiati le tecnologie utili a limitare i danni di un data breach.
La backdoor Mokes, scoperta da Kaspersky Lab, arriva su Mac e registra schermate, video e tasti premuti; Apple corregge tre exploit 0-day di iOS e OS X legati allo spyware Pegasus.
Perdita di asset, abuso di privilegi da parte di insider ed errori vari spiegano quasi tre quarti degli incidenti sanitari nel DBIR 2016; per ciascuna categoria le contromisure, dalla cifratura alla formazione.
Gugi.c, variante del trojan bancario individuata da Kaspersky Lab, aggira overlay e permessi dinamici di Android 6 con SMS spam: vittime decuplicate ad agosto 2016 e 93% degli attacchi in Russia.
Tre webinar Trend Micro sul ransomware il 27 settembre, l’11 ottobre e il 15 novembre 2016: diffusione, modello Connected Threat Defense e PMI, bersaglio del 71% delle violazioni alla sicurezza.
17a edizione del Forum ICT Security il 19 ottobre 2016 al Centro Congressi Roma Aurelia Antica: oltre 900 visitatori attesi, due aule in parallelo, quattro temi tra privacy, banche, hacking e forensics.
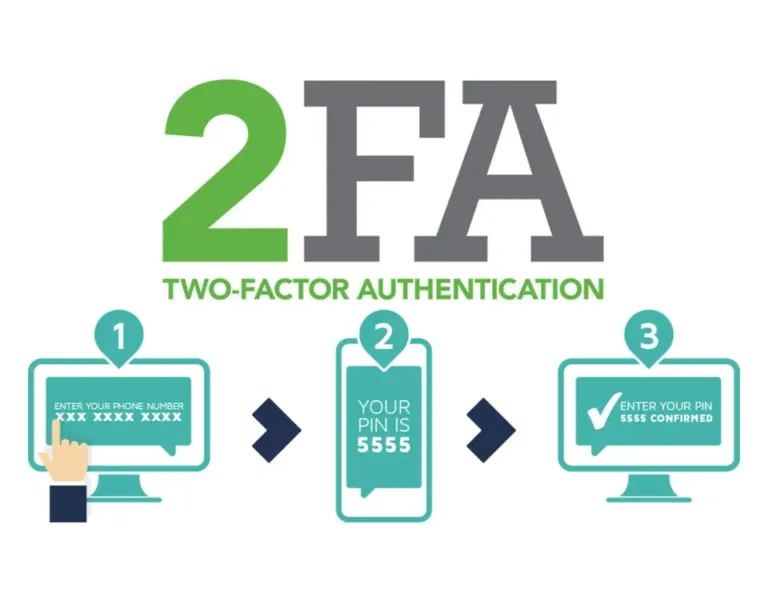
Il NIST scoraggia la 2FA via SMS nella bozza delle linee guida: messaggi intercettabili, SIM dirottate come nel caso NatWest, numeri VoIP sospetti e una biometria ancora fallibile.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.