Predire in modo accurato gli attacchi contro un sistema
Approccio predittivo e reattivo alla difesa dei sistemi: catene di attacco, firme, vulnerabilità 0-day, metodo Monte Carlo e un caso di studio su smart metering con VPN, firewall e PLC.
Approccio predittivo e reattivo alla difesa dei sistemi: catene di attacco, firme, vulnerabilità 0-day, metodo Monte Carlo e un caso di studio su smart metering con VPN, firewall e PLC.
DeCo di Emaze monitora le configurazioni degli apparati di rete e le confronta con le policy aziendali scritte in linguaggio CELL: inventory, recupero via SSH/Telnet, dashboard, drill down e web console.
Programma del 17° Forum ICT Security, Roma, 19 ottobre 2016: tavole rotonda su GDPR e Direttiva NIS, SPID ed eIDAS, sicurezza in banca, white hat hacker e intervento sugli exploit kit con Qualys.
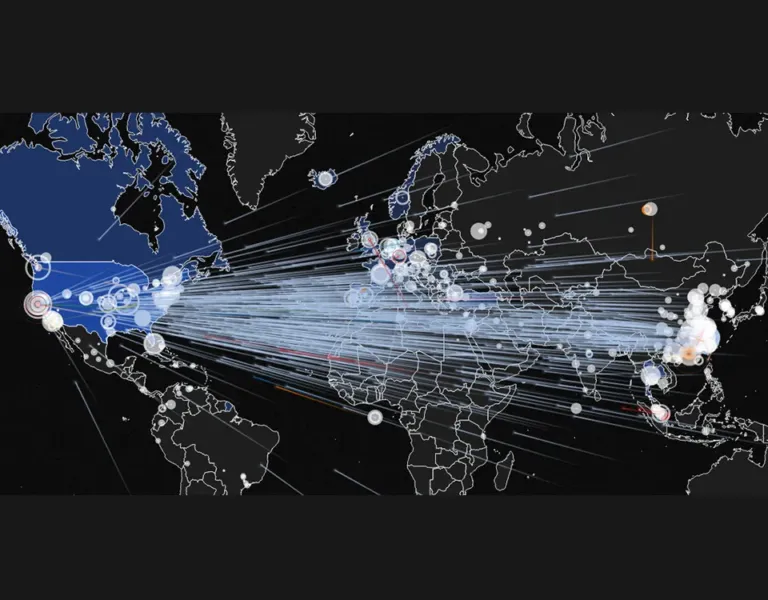
Differenze tra DoS e DDoS, botnet, storia degli attacchi dal comando ext di PLATO al 1999 con Trinoo, dati sul secondo trimestre 2016, attacchi alla rete e ai server e strumenti di rilevamento e mitigazione.
Security awareness in azienda: il 90-95% degli attacchi riusciti parte dal phishing e il cybercrime costa oltre 450 miliardi di dollari l’anno; servono formazione continua, test please-hack-me e vishing.
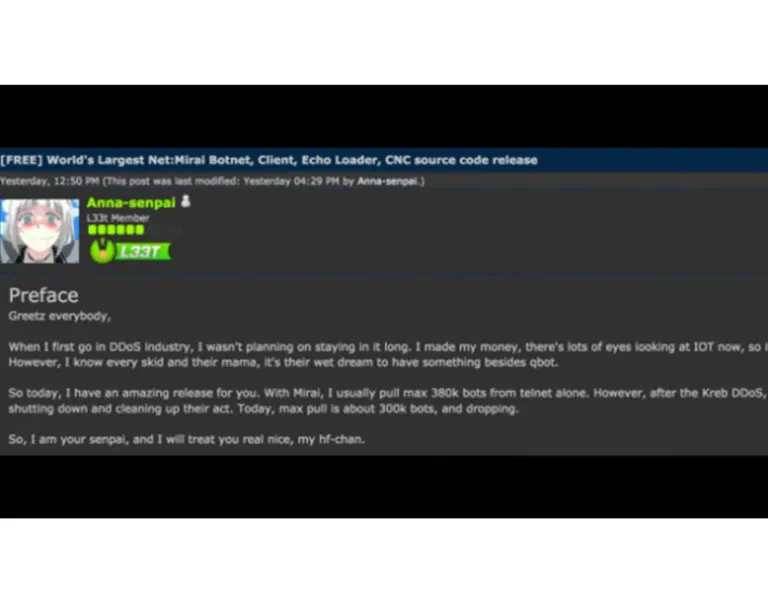
Il codice sorgente di Mirai, evoluzione di Bashlite che cifra il traffico verso il server di controllo, è stato pubblicato su HackForum il 30 settembre dopo l’attacco DDoS al blog di Brian Krebs.
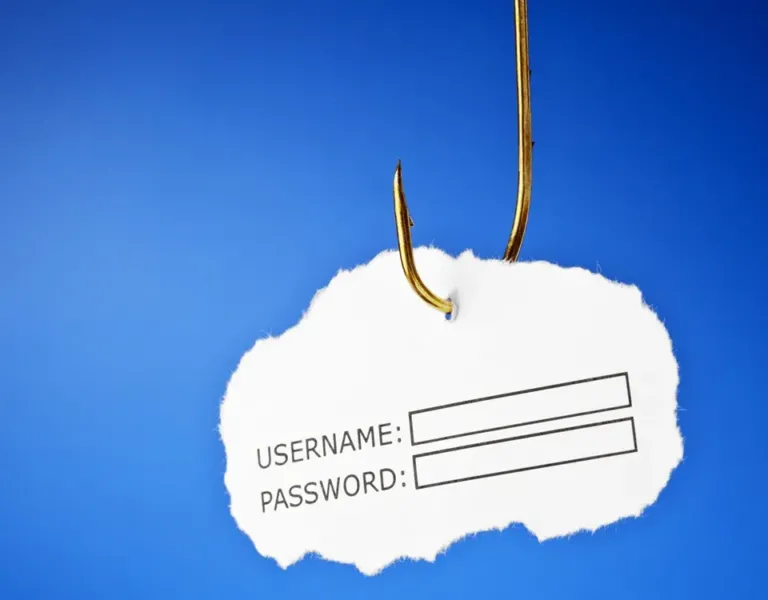
Spear phishing con allegati infetti all’origine delle violazioni a Target, Neiman Marcus, Anthem e Sony Pictures: limiti di antivirus e sandboxing e funzionamento della threat extraction di Check Point.
Il software DOMINO simula gli effetti a cascata tra infrastrutture critiche: la perdita dell’energia elettrica fa cadere tutte le IC in circa 36 ore, con 104 item in 14 categorie e la Direttiva 114/08 CE.
Peter Romar, 37 anni, si dichiara colpevole di estorsione e hackeraggio per il Syrian Electronic Army: rischia 5 anni, condanna il 21 ottobre, mentre The Pro e The Shadow restano ricercati con taglia di $ 100.000.
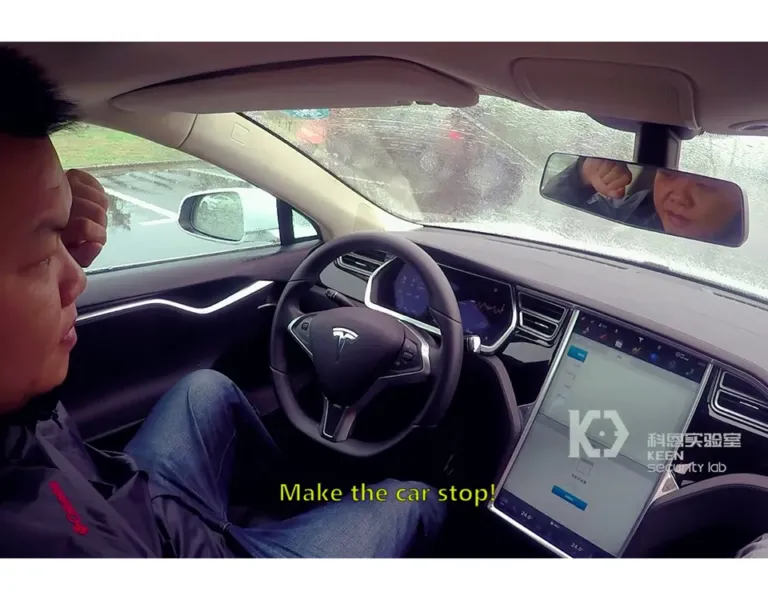
Il Keen Security Lab di Tencent ha usato un hotspot wireless malevolo per compromettere il CAN bus della Tesla Model S e controllare freni e pilota automatico; Tesla ha chiuso la falla in dieci giorni.
Digital forensics e reati informatici: la Legge 48/2008, che ha recepito la Convenzione di Budapest del 2001, ha cambiato acquisizione e conservazione della prova digitale, tra periti improvvisati e uso aziendale.
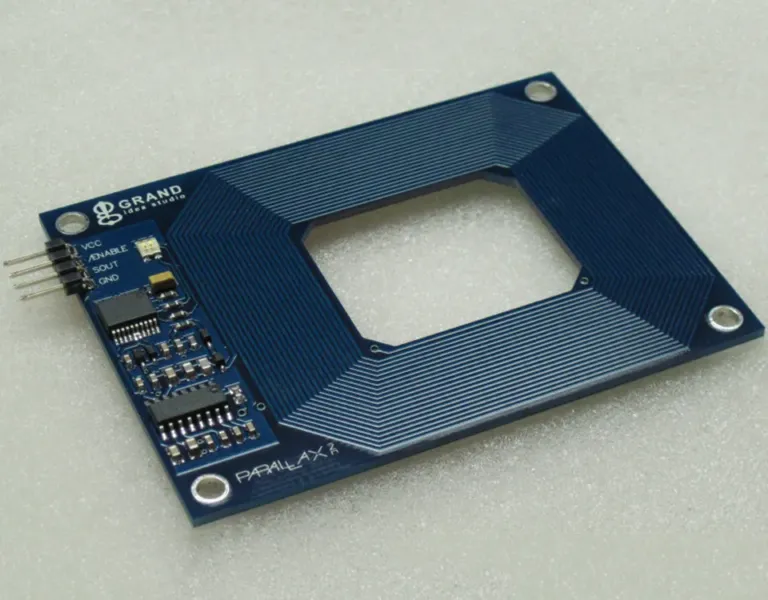
Tag RFID passivi e attivi, kit per costruire uno scanner a meno di 20 dollari e lettura non autorizzata: l’alluminio non basta, servono portafogli con gabbia di Faraday.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.