WPA3: cosa offre il nuovo standard
WPA3 e le novità della Wi-Fi Alliance: SAE al posto di PSK, forward secrecy, 192 bit in modalità enterprise, Wi-Fi Easy Connect per l’IoT ed Enhanced Open con OWE, e dubbi sui firmware.
WPA3 e le novità della Wi-Fi Alliance: SAE al posto di PSK, forward secrecy, 192 bit in modalità enterprise, Wi-Fi Easy Connect per l’IoT ed Enhanced Open con OWE, e dubbi sui firmware.
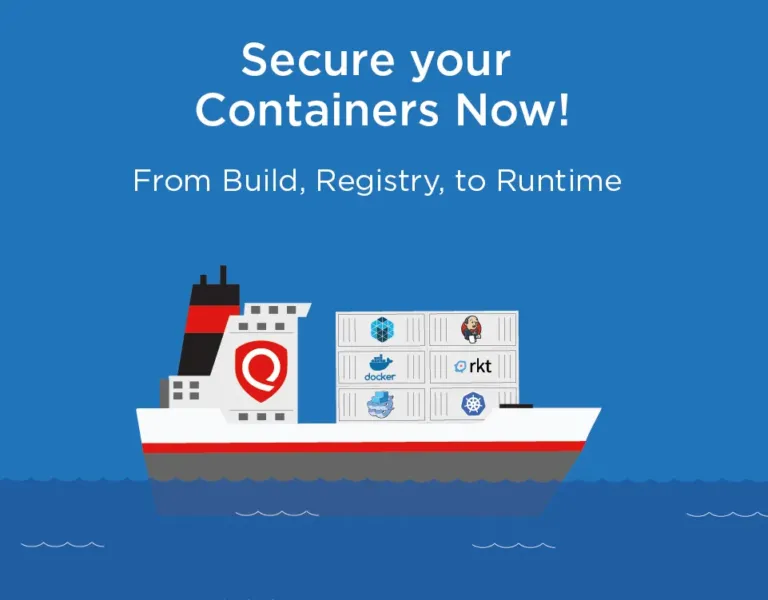
Sicurezza dei container in costruzione, implementazione e runtime: controlli via API REST nella pipeline CI/CD, scansione e firma delle immagini e sostituzione dei container compromessi.
Stato dell’adeguamento al GDPR dopo il 25 maggio 2018: grandi aziende e PMI a confronto, gara al ribasso tra fornitori e dati TrustArc, con il 20% dei manager compliant e il 67% che conferma il budget per il 2019.
La terza edizione della ISO 19011, pubblicata a luglio 2018, aggiunge l’approccio basato sul rischio e rivede programma di audit, conduzione degli audit e competenze degli auditor.
WPA3 non è un nuovo protocollo ma una certificazione: nella modalità Personal SAE sostituisce il PSK, i Protected Management Frames diventano obbligatori e la modalità Enterprise prevede i 192 bit.
Pubblicata a settembre 2018 la nuova ISO/IEC 20000-1: struttura high level structure, requisiti nel capitolo 8, elementi di ITIL v3 come service portfolio e demand management, nuove tipologie di fornitori.
Tecniche con cui un insider porta dati fuori dalla rete aziendale: supporti rimovibili in modo manuale, oppure canali di rete come ICMP, DNS su UDP, posta elettronica e HTTP con un malware.
Wireshark 2.6.3, uscito a fine agosto 2018, corregge vulnerabilità legate al bluetooth e aggiorna protocolli come DHCP, GSM, SSL, 802.11 e HTTP; lo sniffer è libero e usa libpcap e winpcap.
Prima parte di una serie sull’hardware: dai mainframe batch degli anni ’60 a pipeline e CPU superscalari, con i modelli di sicurezza Bell-La Padula e Biba, per capire Spectre e Meltdown.
Defacing e data breach contro siti istituzionali italiani, dall’INAS con oltre 37.500 account alla piattaforma del Movimento 5 Stelle: password in chiaro, controlli carenti e responsabilità di chi gestisce i dati.
Il phishing assessment simula campagne di phishing in ambiente controllato per formare i dipendenti: tre fasi, trojan bancari come UrSnif, ZeuS Panda e GootKit, e lo strumento open source Gophish.
Machine learning e AI applicati al pentest: percorso di attacco, scelta e produzione dell’exploit sono in parte automatizzabili, ma intuito e creatività dell’ethical hacker restano difficili da modellare.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine