Le Password… un falso segreto
Le password sono un segreto solo apparente: intellegibili da sistemisti e hacker, decifrabili con hardware a basso costo e spesso lasciate di default; servono hash robusti, cifratura e policy piu severe.
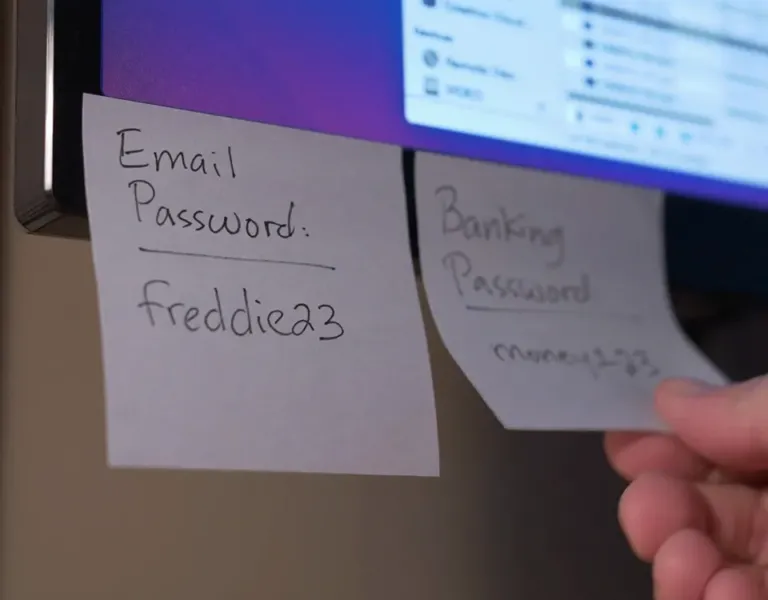
Le password sono un segreto solo apparente: intellegibili da sistemisti e hacker, decifrabili con hardware a basso costo e spesso lasciate di default; servono hash robusti, cifratura e policy piu severe.
“Data Protection by Design e by Default” garantisce la protezione dei dati integrata nei processi e nelle tecnologie fin dalla progettazione. La privacy by design incorpora la protezione dei dati nei sistemi, mentre la privacy by default assicura che i dati siano sempre protetti automaticamente.
Il framework Evilgrade, con un attacco MITM tramite mitmf su software datato come Download Accelerator Plus, dimostra come una procedura di aggiornamento possa essere sfruttata per compromettere la macchina vittima.
I file Power Query con estensione .iqy, usati da Microsoft Excel per importare dati dal web, vengono allegati a email di phishing per scaricare contenuti fraudolenti, come documentato dal caso DarkHydrus.
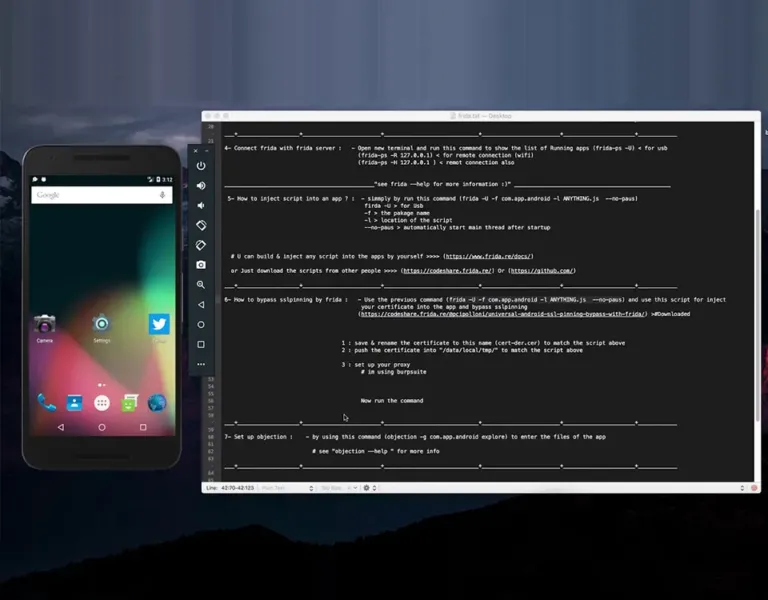
Per identificare un emulatore, basato su QEMU, i malware Android sfruttano informazioni statiche, dinamiche e dell’ambiente virtuale, come IMEI, IMSI e sensori, modificando il proprio comportamento se rilevato.
Meltdown e Spectre, annunciate il 3 gennaio 2018 da Project Zero, Cyberus Technology e dall’Universita di Graz, derivano da predizione di salto ed esecuzione speculativa e Meltdown legge memoria riservata via cache.
L’art. 35 del GDPR disciplina la DPIA, obbligatoria in tre ipotesi; le linee guida WP 248 del Working Party ex art. 29 indicano nove criteri per stabilire se un trattamento presenta un rischio elevato.
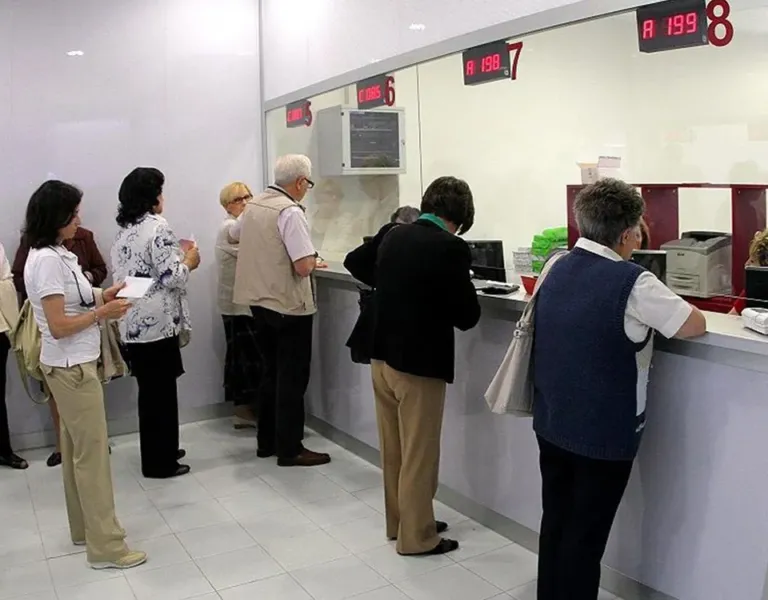
Una soluzione naive per garantire la continuita di servizio agli sportelli quando il sistema centrale si guasta: una pagina html lato client che raccoglie i dati e li invia via email cifrata con OTP.
L’analisi dei rischi come prodotto di probabilita e impatto, le modalita per affrontarlo (evitare, trasferire, accettare) e un approccio con la logica fuzzy e un sistema esperto per determinarne il livello.
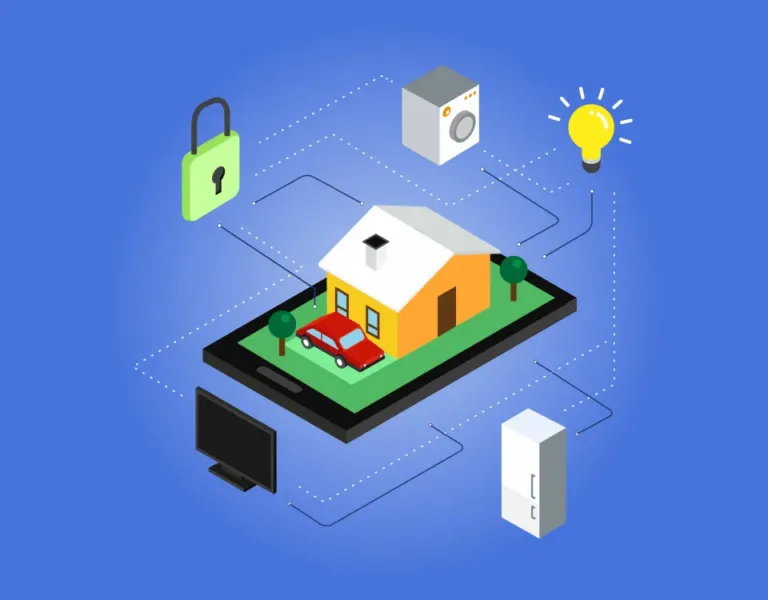
Prima parte sulla sicurezza negli impianti domotici: il fattore umano, con utenti esposti a hacking, social engineering, perdita di dispositivi mobili e attacchi interni, e la responsabilita dei professionisti.
Per scegliere il QSA giusto per la conformita PCI DSS conta puntare alla sicurezza e non solo alla certificazione: da quanto tempo opera, quanti Report on Compliance ha sottomesso e con quali clienti simili.
Le informative successive al 25 maggio sono spesso lenzuoli illeggibili: l’art. 5 del GDPR fissa i principi di trasparenza e correttezza, approfonditi dalle linee guida WP29 n. 260 e n. 259.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.