Minacce Informatiche nel 2024
Ransomware, malware, ingegneria sociale, DDoS e violazioni dei dati secondo il Threat Landscape 2024 di ENISA, con le difese indicate per ciascuna minaccia, da backup e MFA a EDR e simulazioni di phishing.
71 articoli
Ransomware, malware, ingegneria sociale, DDoS e violazioni dei dati secondo il Threat Landscape 2024 di ENISA, con le difese indicate per ciascuna minaccia, da backup e MFA a EDR e simulazioni di phishing.
Struttura di una mail (connessioni, envelope, header, body), mail flow tra MTA, record MX e protection server, e funzioni dell’email secure gateway: scoring, blacklist e whitelist, antimalware, rewriting degli URL.
Oltre il 90% degli attacchi passa dalla posta elettronica e in Italia l’87% degli incidenti è legato a phishing e social engineering; OSINT, threat intelligence, CVSS e MITRE ATT&CK per capire le minacce.
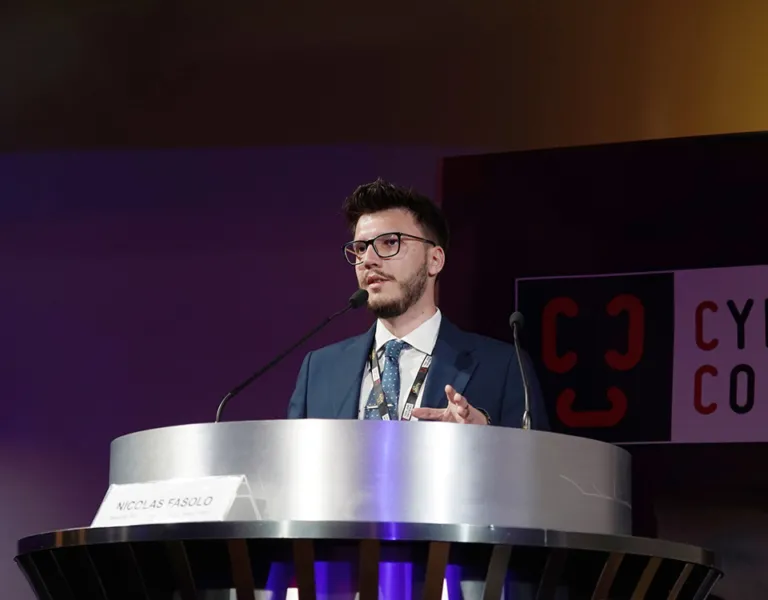
Nicolas Fasolo mostra come l’IA possa generare malware adattivi: automatizza payload e tecniche di evasione, li testa su VirusTotal e altera i pattern che EDR, IDS e SIEM usano per il rilevamento.
Il malware IronSpider, sviluppato al Georgia Institute of Technology, risiede nella memoria del PLC e sfrutta API web e service worker per persistere e interferire con i processi industriali.
Guida per proteggere il PC: sintomi di infezione come rallentamenti, popup e traffico di rete anomalo, poi antivirus, aggiornamenti, password robuste con 2FA, formazione su phishing e backup regolari.
Il rapporto Europol sul crime-as-a-service descrive un mercato stimato in 100 miliardi di dollari, con accesso remoto, malware e supporto, e raccomanda sicurezza, formazione e cooperazione tra governi.
Phishing, smishing, vishing e SIM swap fraud contro i correntisti: tecniche di ingegneria sociale, ransomware e fattore culturale nelle imprese, con il tema di chi risponde del danno nelle frodi bancarie.
Otto regole per la sicurezza online: password robuste, aggiornamenti, VPN o HTTPS, attenzione al phishing, autenticazione a due fattori, impostazioni di privacy, download e reti Wi-Fi pubbliche.
TA444, gruppo APT nordcoreano che si sovrappone ad APT38 e Bluenoroff, punta sulle criptovalute con esche di marketing, LinkedIn e phishing OneDrive: oltre 1 miliardo di dollari raccolti nel 2022.
Netskope Threat Labs ha testato ChatGPT: può fornire frammenti di codice per malware e rendere più convincenti phishing e social engineering, ma non scrive da zero un malware nuovo o funzionale.
Un malware polimorfico può usare l’API di ChatGPT per ricevere codice sempre diverso: iniezione di DLL in explorer.exe, mutazione del codice, moduli in forma di testo e rischio di eludere antivirus e AMSI.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.