Un “hacker” come amico
Security by design resta spesso solo uno slogan: un esperto di ethical hacking dovrebbe stare dentro i progetti, dalla progettazione alla delivery, per approvare architettura, cifratura, librerie e patching.
Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.358 articoli
Security by design resta spesso solo uno slogan: un esperto di ethical hacking dovrebbe stare dentro i progetti, dalla progettazione alla delivery, per approvare architettura, cifratura, librerie e patching.
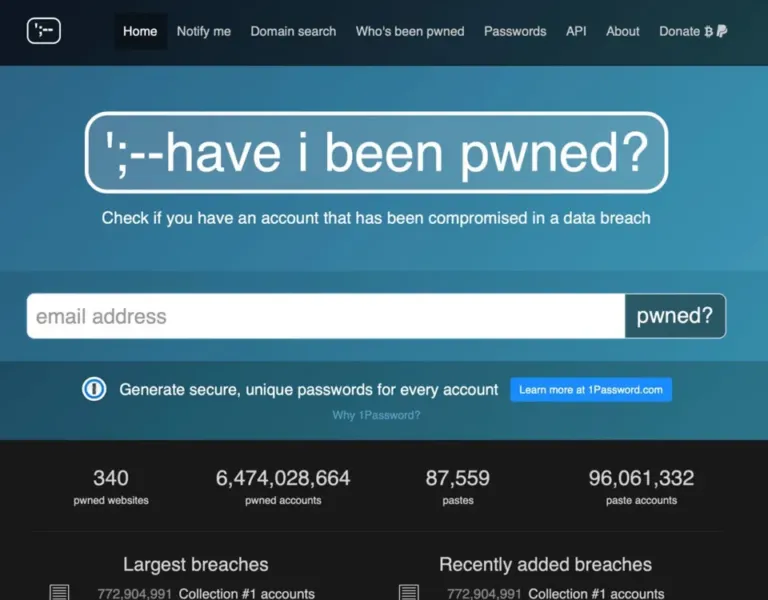
Collection 1: archivio da oltre 87 GB con 2,7 miliardi di righe, oltre 700 milioni di email e oltre 21 milioni di password. Credential stuffing, gestione delle password e ruolo del GDPR contro i data breach.
Previsioni di cloud security per il 2019 di Palo Alto Networks: compromissione degli account nel public cloud, container e Kubernetes, benchmark CIS e cloud come requisito del consiglio di amministrazione.
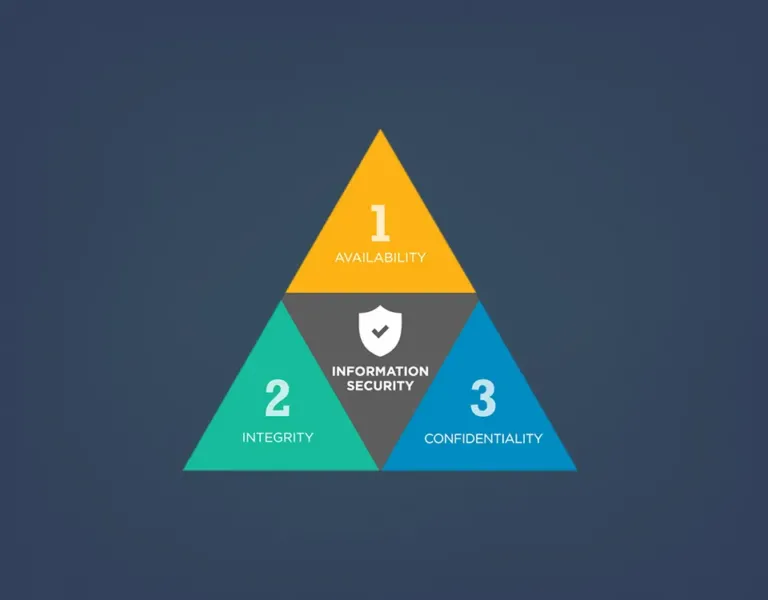
Modello vettoriale per la sicurezza delle informazioni: riservatezza, integrità e disponibilità come assi di uno spazio, autovalutazione con il CSF NIST e scala da 0 a 4.
Big data e intelligenza artificiale contro la corruzione: open data delle PA, reti neurali e mappe auto-organizzanti per individuare le province spagnole più a rischio, in vista del Forum OCSE 2019 a Parigi.
Acronis Data Cloud per i service provider: i cinque pilastri della protezione informatica, i servizi di backup, disaster recovery, condivisione file e notarizzazione blockchain, da Newtech Security.
Catena di fornitura della cybersecurity in una grande organizzazione: attività e modelli di fornitura, ruolo di vendor, system integrator e società specializzate, con subforniture a basso costo e turnover.
Injection e RCE sono le minacce più pericolose per i siti web: superficie di rischio Internet contro rischio interno, cifratura SSL/TLS che ostacola il rilevamento e governance.
5G: l’asta italiana per le frequenze ha toccato 6 miliardi e mezzo di euro, con un impatto globale stimato in 12 trilioni di dollari entro il 2035 e requisiti tecnici che spaziano dalla latenza all’IoT.
Fasi di un attacco informatico e ciclo del codice malevolo in quattro fasi, con la classificazione di malware e tecniche d’attacco: ransomware, fileless, phishing, vishing, DDoS, SQL injection.
Satisfiability Modulo Theories applicate alla sicurezza: ricerca di bug con symbolic e concolic execution, fuzzing, analisi di malware e offuscamento, con un esempio di vincoli risolti con il solver Z3.
Let’s Encrypt rilascia gratis certificati TLS ma viene usato anche per il phishing: circa 15.000 certificati con il termine PayPal in 12 mesi, un caso reale e le differenze rispetto ai certificati OV ed EV.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.