Gioco online: i criteri di sicurezza
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Notizie, analisi e approfondimenti di sicurezza informatica: vulnerabilità, minacce, difese e soluzioni, raccontate da esperti del settore.
1.358 articoli
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Insider Threat: le quattro categorie di insider (pedine, incompetenti, collaboratori, lupi solitari), i dati sui data breach e le contromisure, da microsegmentazione e cambiamento culturale a UEBA e DCAP.
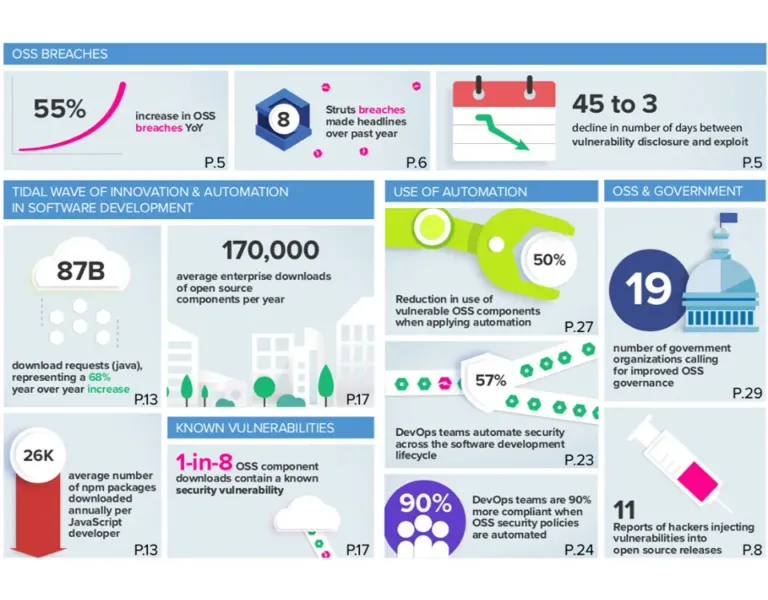
7 Comuni su 10 usano sistemi informatici non aggiornati; Emerasoft indica nell’open source un rischio per la PA, con vulnerabilità aumentate del 120% nel 2017, e propone Sonatype IQ Server.
Meltdown e Spectre sono vulnerabilità hardware nel disegno delle CPU divulgate il 3 gennaio 2018: accesso in sola lettura a dati riservati, varianti come NetSpectre e Foreshadow e patch solo parziali.
Analisi di una mail di sextortion segnalata dal CNAIPIC a settembre: come funziona la posta elettronica, ruolo di MTA e MDA e come leggere le righe Received dell’header per valutare l’attendibilità del messaggio.
Kaspersky Endpoint Security for Business unisce machine learning dinamico, Behavioral Detection, HIPS, gestione di vulnerabilità e patch e integrazione con l’EDR; Newtech Security lo distribuisce in Italia.
Scansione statica, dinamica e penetration test applicativo a confronto: limiti, falsi positivi oltre il 50%, vulnerabilità OWASP Top10 non rilevate dagli scanner e quando usare ciascuna tecnica.
Clavister: minacce cyber in crescita, danni stimati in 6 trilioni di dollari nel 2021, conseguenze di downtime e perdita di dati, no backdoor policy e customer satisfaction al 94%.
Davide Maiorca, Università di Cagliari: gli algoritmi di Intelligenza Artificiale possono essere ingannati, anche con malware modificati, e rendere più robusti i sistemi di rilevazione comporta un trade-off.
Paolo Masala presenta Sentinet3 Security Analyzer: discovery automatica delle vulnerabilità, indici di rischio, attività di mitigazione e formazione per ridurre gli errori umani all’origine di molti problemi.
Rodolfo Saccani, Libra Esva: l’email security è cruciale perché ransomware, phishing e trojan partono dalla posta; tre consigli per scegliere una soluzione, tra prova sul proprio sistema e test di terze parti.
McAfee: oltre 770 milioni di minacce nel database, 260 milioni delle quali registrate in un solo anno, ransomware grandcrab e scarab, Coinminer malware e threat intelligence centralizzata alla base di Mvisione.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.