Processo di Governance della Privacy
Come impostare una piattaforma di governance della privacy conforme al GDPR: registro dei trattamenti, registro dei data breach, misure tecniche e organizzative, obblighi degli artt. 24 e 25.
Come impostare una piattaforma di governance della privacy conforme al GDPR: registro dei trattamenti, registro dei data breach, misure tecniche e organizzative, obblighi degli artt. 24 e 25.
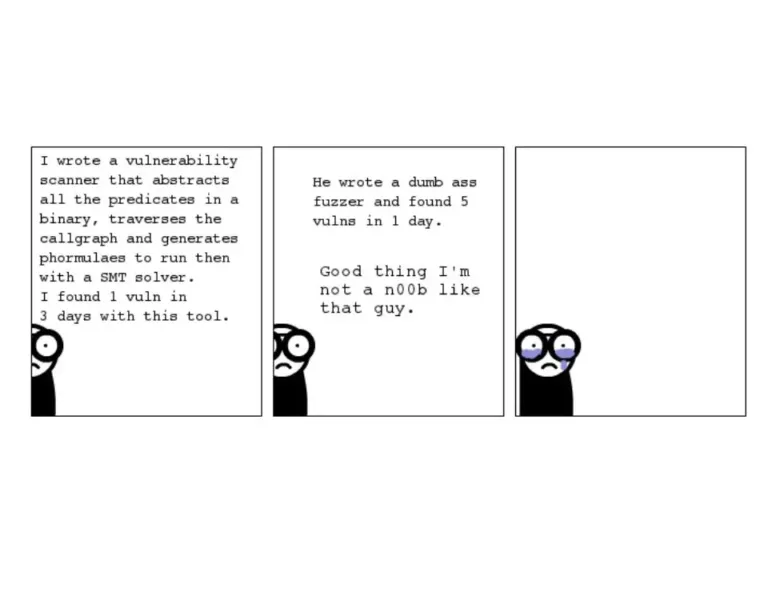
Satisfiability Modulo Theories applicate alla sicurezza: ricerca di bug con symbolic e concolic execution, fuzzing, analisi di malware e offuscamento, con un esempio di vincoli risolti con il solver Z3.
Tecnologia, mercati, questione ecologica e migrazioni modellano il mondo, ma il rischio cyber ne è l’anello debole: il quadro normativo europeo e italiano, il ruolo della regolazione e la strategia degli USA.
Controlli di sicurezza basati sull’impatto reale invece che sulle vulnerabilità potenziali: la metafora di api, alveare e miele, il ruolo dell’ethical hacking e come comunicare il rischio al management.
Framework di Cyber Threat Hunting in sei fasi, dalla definizione dei PIR alla diffusione dell’intelligence, con il ruolo di Threat Intelligence, Digital Forensic, Incident Response e analista umano.
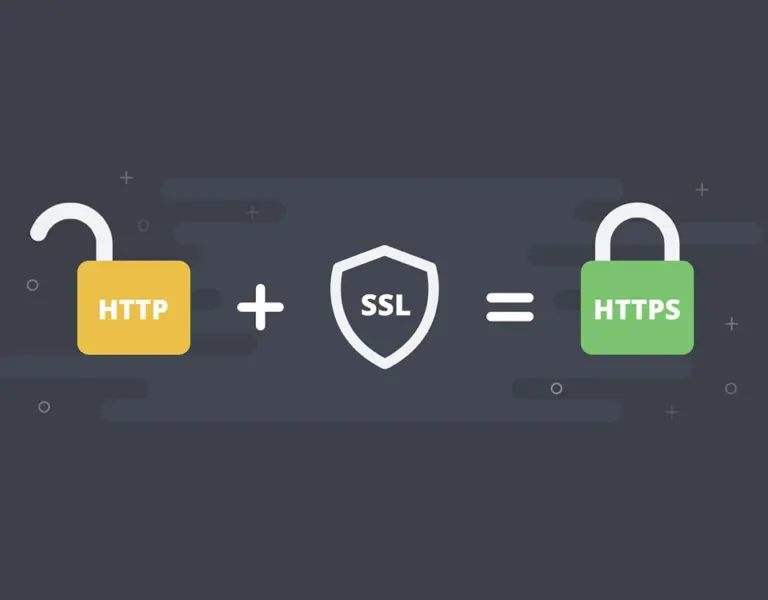
Let’s Encrypt rilascia gratis certificati TLS ma viene usato anche per il phishing: circa 15.000 certificati con il termine PayPal in 12 mesi, un caso reale e le differenze rispetto ai certificati OV ed EV.
Come riconoscere un sito di gioco online sicuro: autorizzazione AAMS, HTTPS con TLS, rispetto del GDPR, antivirus, crittografia dei dati di registrazione e limiti di versamento e prelievo del gioco responsabile.
Insider Threat: le quattro categorie di insider (pedine, incompetenti, collaboratori, lupi solitari), i dati sui data breach e le contromisure, da microsegmentazione e cambiamento culturale a UEBA e DCAP.
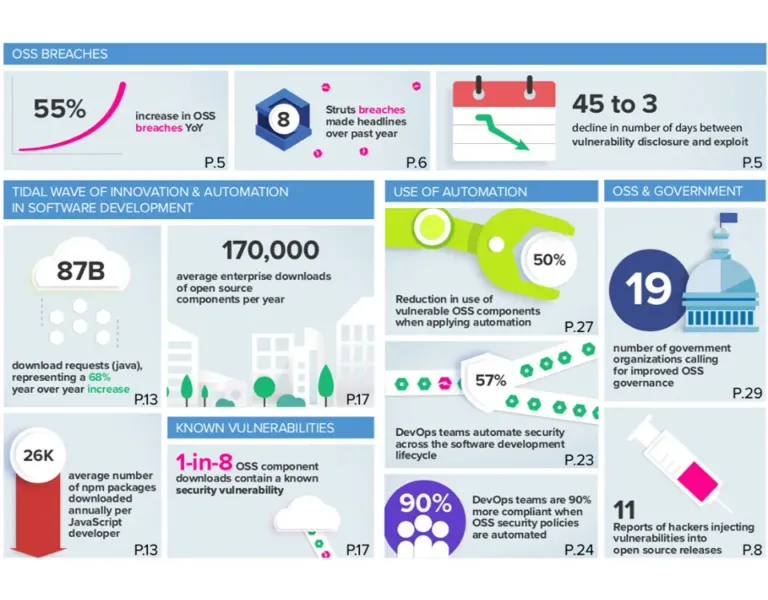
7 Comuni su 10 usano sistemi informatici non aggiornati; Emerasoft indica nell’open source un rischio per la PA, con vulnerabilità aumentate del 120% nel 2017, e propone Sonatype IQ Server.
Network of Trust nell’IoT: come stabilire se un dato è veritiero senza una fonte accreditata, con l’esempio della temperatura a Honolulu, il Sybil Attack e le insidie dell’algoritmo Eigentrust.
Delibera del Garante dell’11 ottobre 2018, n. 467 sui trattamenti da sottoporre a valutazione d’impatto: testo dell’art. 35 GDPR, compiti dell’autorità ex art. 57 e consultazione preventiva dell’art. 36.
Meltdown e Spectre sono vulnerabilità hardware nel disegno delle CPU divulgate il 3 gennaio 2018: accesso in sola lettura a dati riservati, varianti come NetSpectre e Foreshadow e patch solo parziali.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine