Deepfake – Significato, Storia, evoluzione
Dalla nascita su Reddit nel 2017 al video di Jordan Peele del 2018, la storia dei deepfake: da face swap per professionisti a strumenti alla portata di tutti, fino ai falsi in tempo reale.

49 articoli
Dalla nascita su Reddit nel 2017 al video di Jordan Peele del 2018, la storia dei deepfake: da face swap per professionisti a strumenti alla portata di tutti, fino ai falsi in tempo reale.
I covert channel sono canali nascosti per far uscire informazioni aggirando le policy di sicurezza: tre tipologie (timing, storage, behavioral) e tre caratteristiche, furtività, banda e indistinguibilità.
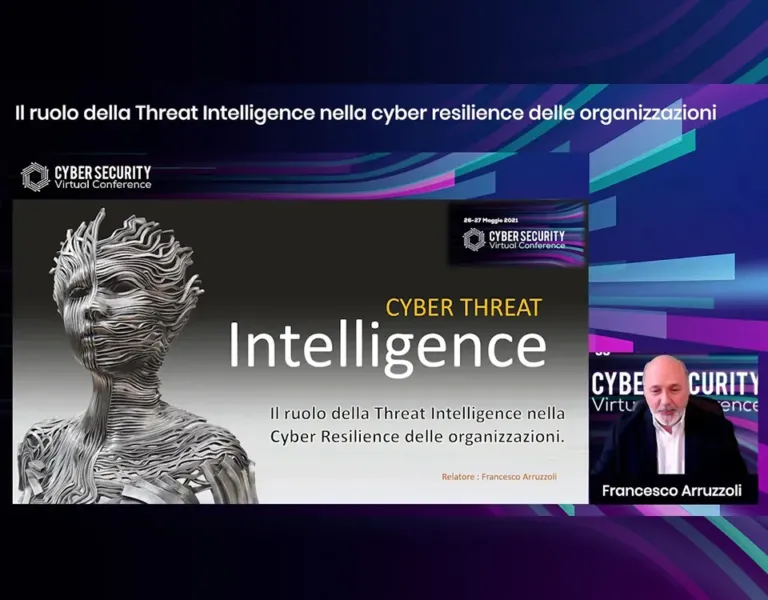
Intervento di Francesco Arruzzoli: la cyber threat intelligence correla le informazioni, interagisce con firewall, intrusion detection, antivirus e SIEM e sfrutta open source intelligence e dark web.
Tavola rotonda del 27 maggio sulla Cyber Threat Intelligence: differenze tra SOC e Threat Intelligence Center, intelligence tattica, operativa e strategica, malware riutilizzati e minacce esterne.
Confronto tra piattaforme di Cyber Threat Intelligence commerciali e open source su cinque elementi: le commerciali offrono più funzionalità e supporto, le open source usano solo in parte STIX/TAXII.
Falla WinRAR CVE-2018-20250 sfruttata con phishing a tema lavoro in Arabia Saudita: uno script nascosto nei 2864 pixel di un PNG viene letto da remoto, senza scaricare file.
Framework di Cyber Threat Hunting in sei fasi, dalla definizione dei PIR alla diffusione dell’intelligence, con il ruolo di Threat Intelligence, Digital Forensic, Incident Response e analista umano.
Cyber Threat Information Sharing tra pubblico e privato: standard STIX/TAXII e differenze tra le piattaforme MISP, usata soprattutto dalla PA, e TIP, più diffusa tra i privati.
Cyber Intelligence e Threat Intelligence per anticipare gli attacchi: fonti aperte e chiuse, Dark Web, indicatori di compromissione, proprietà CART e uso del framework MITRE ATT&CK.
Il ransomware basato su Petya del 27 giugno 2017 ha colpito Ucraina, Russia ed Europa Occidentale con un aggiornamento infetto di MeDoc ed EternalBlue; DeepCyber ha pubblicato un report con raccomandazioni.
Cyber threat intelligence e threat hunting: caratteristiche delle minacce informatiche, deep e dark web, differenza tra threat data e intelligence e quattro passi tipici di un cyber threat hunter.
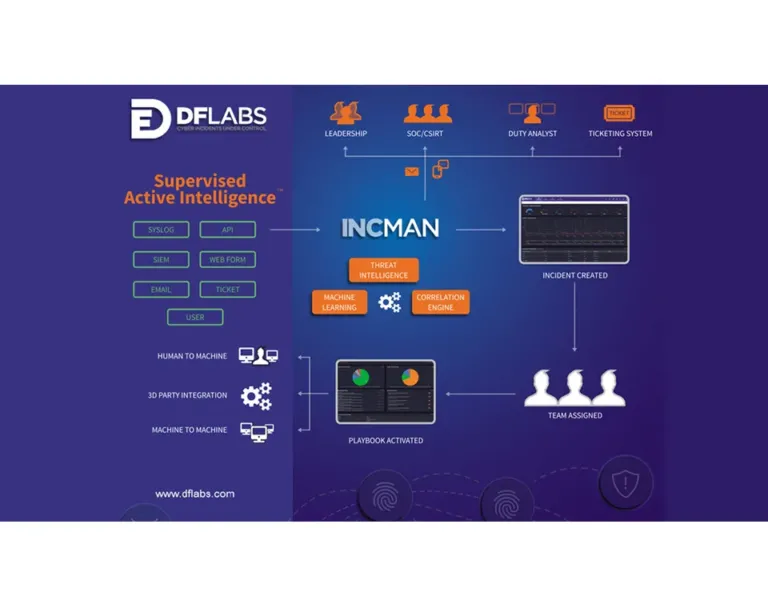
DFLabs alla CyberCrime Conference dell’11 aprile a Roma: IncMan, piattaforma di Incident Response con Supervised Active Intelligence, playbook e threat intelligence, con riduzione fino all’80% dei tempi di reazione.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.