Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
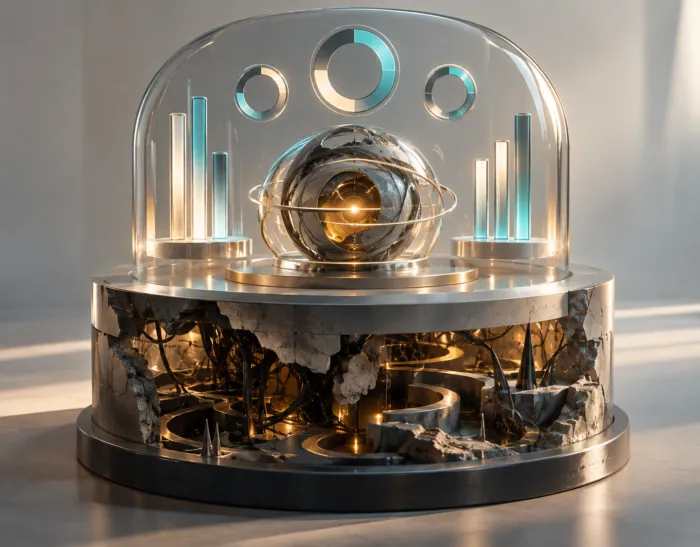
  • Metriche di sicurezza dell'AI: Una rappresentazione simbolica del divario tra metriche dichiarate e sicurezza reale: in superficie, grafici ordinati e indicatori apparentemente positivi circondano il nucleo dell’AI; sotto, la struttura è invece fragile, danneggiata e piena di criticità nascoste.

    Metriche di sicurezza dell’AI: i numeri che i fornitori pubblicano non dicono se il sistema è sicuro

    A cura di:Redazione Ore Pubblicato il17 Settembre 202617 Settembre 2026

    Metriche di sicurezza dell’AI: quattro studi usciti fra maggio e settembre 2026 mostrano perché un tasso di intercettazione aggregato non dice se il sistema in esercizio è sicuro.
    Leggi di più Metriche di sicurezza dell’AI: i numeri che i fornitori pubblicano non dicono se il sistema è sicuroContinua

  • Stato dell’Unione 2026: l’EU Kids Act arriva fuori programma, il Digital Fairness Act resta al quarto trimestre

    Stato dell’Unione 2026: l’EU Kids Act arriva fuori programma, il Digital Fairness Act resta al quarto trimestre

    A cura di:Redazione Ore Pubblicato il17 Settembre 202618 Settembre 2026

    EU Kids Act annunciato nello stato dell’Unione 2026: tre soglie di età, onere della prova sulle piattaforme e un atto nato fuori dalla programmazione della Commissione.

    Leggi di più Stato dell’Unione 2026: l’EU Kids Act arriva fuori programma, il Digital Fairness Act resta al quarto trimestreContinua

  • SBOM e supply chain sono legati da un obbligo asimmetrico. La distinta base del software è l'elenco dei componenti software di un prodotto digitale. Il Cyber Resilience Act ne renderà obbligatoria la redazione per i fabbricanti. Una rilevazione europea su 334 organizzazioni mostra però che il documento quasi non circola: il 39% non lo riceve mai dai fornitori di software commerciale e un altro 39% lo riceve raramente.

    SBOM e supply chain: il CRA lo renderà obbligatorio, ma lo scambio tra fornitori e clienti resta raro

    A cura di:Redazione Ore Pubblicato il16 Settembre 2026

    SBOM e supply chain sono legati da un obbligo asimmetrico. La distinta base del software è l’elenco dei componenti software di un prodotto digitale. Il Cyber Resilience Act ne renderà obbligatoria la redazione per i fabbricanti. Una rilevazione europea su 334 organizzazioni mostra però che il documento quasi non circola: il 39% non lo riceve…

    Leggi di più SBOM e supply chain: il CRA lo renderà obbligatorio, ma lo scambio tra fornitori e clienti resta raroContinua

  • Gli incidenti ICT gravi comunicati alla Banca d'Italia nel 2025 sono 101 eventi, che hanno prodotto 137 segnalazioni di vigilanza. I numeri compaiono nel Quadro segnaletico di Vigilanza dei gravi incidenti ICT, l'analisi orizzontale pubblicata il 9 luglio 2026 fra le pubblicazioni cyber dell'Istituto.

    Incidenti ICT gravi: il primo anno di segnalazioni DORA in Italia

    A cura di:Redazione Ore Pubblicato il16 Settembre 202616 Settembre 2026

    Gli incidenti ICT gravi comunicati alla Banca d’Italia nel 2025 sono 101 eventi, che hanno prodotto 137 segnalazioni di vigilanza. I numeri compaiono nel Quadro segnaletico di Vigilanza dei gravi incidenti ICT, l’analisi orizzontale pubblicata il 9 luglio 2026 fra le pubblicazioni cyber dell’Istituto. Non è il primo documento del genere, perché la Banca d’Italia…

    Leggi di più Incidenti ICT gravi: il primo anno di segnalazioni DORA in ItaliaContinua

  • tecniche anti-forensics: AI e manipolazione di prove digitali, tra data poisoning, deepfake e log alterati.

    Tecniche anti-forensics assistite dall’AI: da deepfake e data poisoning ai rischi per l’attribuzione della prova

    A cura di:Cosimo De Pinto Ore Pubblicato il10 Settembre 202616 Settembre 2026

    L’intelligenza artificiale non ha ampliato soltanto la capacità di analizzare i dati. Ha ampliato anche quella di alterarli, simularli e renderli indistinguibili dall’autentico. Da qui nascono le tecniche anti-forensics assistite dall’AI. Comprendono l’avvelenamento dei dati di addestramento, la manipolazione della firma fotografica PRNU, la generazione di contenuti multimediali sintetici e gli attacchi di evasione. Tutte…

    Leggi di più Tecniche anti-forensics assistite dall’AI: da deepfake e data poisoning ai rischi per l’attribuzione della provaContinua

  • Illustrazione concettuale della prova digitale nell’era dell’AI, tra dati forensi, deepfake e tecniche anti-forensics.

    Prova digitale e anti-forensics: cosa cambia con l’AI generativa

    A cura di:Cosimo De Pinto Ore Pubblicato il1 Settembre 202613 Luglio 2026

    L’adozione di sistemi di intelligenza artificiale generativa sta producendo una trasformazione profonda nel modo in cui il diritto processuale penale interpreta, valuta e utilizza la prova digitale. Ciò che per anni è stato considerato un elemento relativamente stabile e verificabile ovvero il dato digitale come traccia dell’origine di un evento o di un’azione entra oggi…

    Leggi di più Prova digitale e anti-forensics: cosa cambia con l’AI generativaContinua

  • L'ISPM Identity Security Posture Management

    ISPM: irrobustire le identità dove l’attacco si allarga

    A cura di:Redazione Ore Pubblicato il31 Luglio 202629 Luglio 2026

    Sempre più spesso in un sistema si entra sfruttando una vulnerabilità, ma la scalata dei privilegi e il movimento interno corrono sulle identità, dove le patch non servono. L’ISPM (Identity Security Posture Management) misura e riduce quella superficie: che cos’è, la differenza con l’ITDR, dove si colloca tra le posture e come valutarlo, con i dati del Verizon DBIR 2026.

    Leggi di più ISPM: irrobustire le identità dove l’attacco si allargaContinua

  • Schema concettuale di sicurezza informatica con evidenza degli IOC (Indicatori di Compromissione), analisi del traffico di rete e pattern comportamentali per la rilevazione di minacce e possibili compromissioni nei dispositivi.

    IOC nella sicurezza informatica: limiti e approccio ibrido alla bonifica logica

    A cura di:Stefano Cangiano Ore Pubblicato il30 Luglio 202616 Settembre 2026

    Per decenni individuare una sorveglianza ha significato cercare un segnale: una radiofrequenza, un trasmettitore, un oggetto nascosto nell’ambiente. La minaccia stava fuori dal dispositivo e lasciava un’emissione da intercettare. Oggi quel presupposto non regge più. Il software di sorveglianza può risiedere dentro il sistema operativo di uno smartphone, raccogliere i dati alla sorgente e trasmetterli…

    Leggi di più IOC nella sicurezza informatica: limiti e approccio ibrido alla bonifica logicaContinua

  • AI-BOM Artificial Intelligence Bill of Materials AI Bill of Materials

    AI-BOM: l’AI Bill of Materials per sapere che cosa c’è dentro un modello

    A cura di:Redazione Ore Pubblicato il29 Luglio 202617 Luglio 2026

    L’AI-BOM (AI Bill of Materials) porta la logica dell’SBOM ai sistemi di intelligenza artificiale, inventariando modelli, dataset, pesi e provenienza. Che cos’è, che cosa cambia quando il componente è un modello opaco, perché serve la firma dei modelli e perché, da solo, rende la filiera leggibile ma non sicura.

    Leggi di più AI-BOM: l’AI Bill of Materials per sapere che cosa c’è dentro un modelloContinua

  • Comunicazioni riservate nelle PMI italiane e nella Pubblica Amministrazione: protezione degli smartphone e sicurezza delle informazioni nell'era della cybersecurity.

    Comunicazioni riservate nelle PMI italiane e nella Pubblica Amministrazione: una sfida sempre più critica nell’era degli smartphone

    A cura di:Manuel Spataro Ore Pubblicato il28 Luglio 2026

    Negli ultimi anni la sicurezza delle comunicazioni è diventata una componente sempre più rilevante delle strategie di cybersecurity adottate da imprese e istituzioni. La crescente diffusione di smartphone, piattaforme cloud e applicazioni di collaborazione ha trasformato radicalmente il modo in cui informazioni sensibili vengono create, condivise e archiviate. Se in passato la protezione delle informazioni…

    Leggi di più Comunicazioni riservate nelle PMI italiane e nella Pubblica Amministrazione: una sfida sempre più critica nell’era degli smartphoneContinua

Navigazione pagina

Pagina PrecedentePrecedente 1 2 3 4 5 6 … 146 Pagina successivaSeguente
Cerca
La cybercriminalità nel settore sanitario
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora
La difesa dell’interesse nazionale e gli investimenti cinesi in Italia

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence
Standard di gestione dei dati dei dipendenti dopo l’AI Act

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter