Attacco hacker ai frigoriferi dei supermercati: cosa è accertato e cosa no
L’attacco hacker ai frigoriferi dei supermercati ha colpito più Paesi europei, Italia compresa. Il metodo è documentato; autore e movente restano ignoti.

78 articoli
L’attacco hacker ai frigoriferi dei supermercati ha colpito più Paesi europei, Italia compresa. Il metodo è documentato; autore e movente restano ignoti.
L’analogia con l’Heartland di Mackinder regge se adattata: il cyberspazio non è un luogo ma un ecosistema di nodi, flussi di dati e dipendenze, e per proteggerlo non basta mappare gli asset.
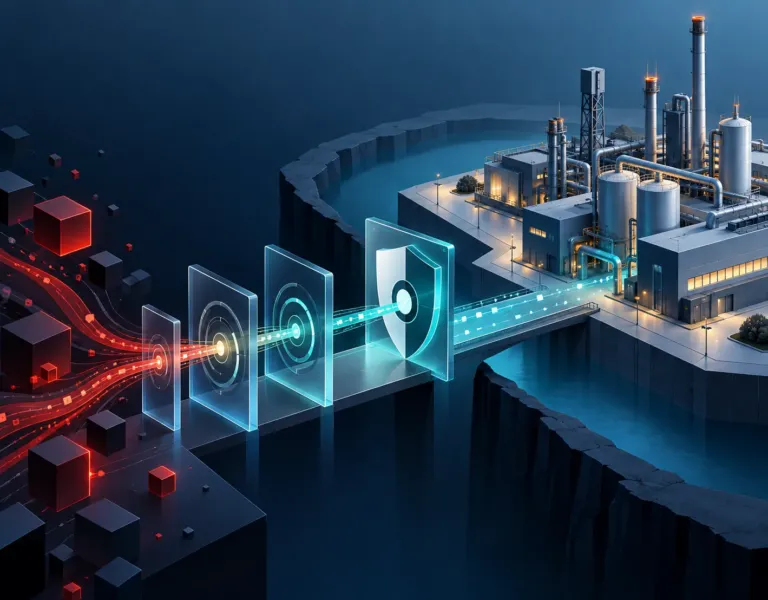
Prima di otto parti sul paper di Vincenzo Calabrò: la convergenza IT/OT ha eliminato l’air gap e lo zero trust, nato per le reti aziendali, non si può trasferire uniformemente agli impianti industriali.
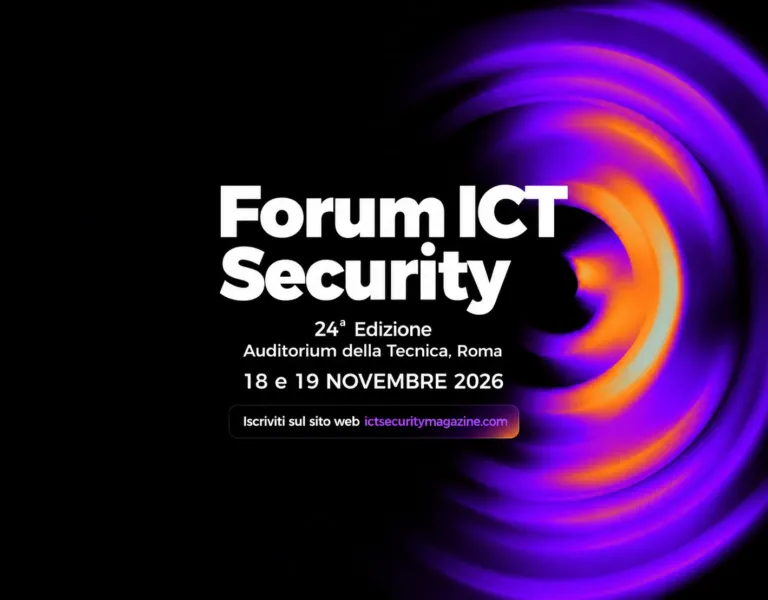
Forum ICT Security 2026, 18 e 19 novembre a Roma: trenta interventi in un’unica traccia su responsabilità NIS2, agenti AI, cavi sottomarini, Cyber Resilience Act, ransomware e crittografia post-quantum.
Il Dipartimento di Stato USA offre fino a 10 milioni di dollari per informazioni su Amir Yaryab, che secondo l’avviso dirige CyberAv3ngers e altri gruppi cyber collegati all’IRGC-CEC.
Gli ISAC (Information Sharing and Analysis Center) organizzano per settore la condivisione delle minacce: origini, funzionamento, diffusione in Europa con l’ENISA e ruolo della fiducia.
Nell’OT incident response contenere non vuol dire spegnere: la priorità è lo stato sicuro del processo, non fermare l’attaccante a ogni costo. Safe state, OT SOC e piano ICS.
Unit 42 documenta CL-STA-1062, cluster di lingua cinese che colpisce energia e amministrazione pubblica nel Sud-est asiatico con strumenti open source e la nuova backdoor su misura TinyRCT. Probabile compromissione di almeno dieci organizzazioni tra ottobre e dicembre 2025.

IEC 62443 è lo standard per la sicurezza OT: zone e condotti, livelli di sicurezza, sette requisiti fondamentali. Perché l’industria non è informatica e cosa cambia con NIS2.

La vulnerabilità SSRF CVE-2026-20230 in Cisco Unified Communications Manager è passata dalla teoria alla pratica: nel weekend osservati i primi tentativi di sfruttamento in rete. Rischio escalation a root, patch dal 3 giugno e write-up tecnico ora pubblico: per le comunicazioni unificate conta la velocità di applicazione.

Il 22 giugno la Casa Bianca ha firmato l’Executive Order 14412 sulla migrazione alla crittografia post-quantum: scadenze vincolanti al 2030 e 2031 per le agenzie federali, obblighi in arrivo per i fornitori e ricadute lungo l’intera catena tecnologica, anche per CISO e infrastrutture critiche europee.

Il gruppo iraniano Handala (Void Manticore) rivendica la violazione di California Water Service: dump da 5 GB, vettore RTKBase, screenshot consegnati a Press TV. Non ransomware né estorsione, ma una operazione hack-and-leak di influenza nel quadro della guerra cyber Iran-USA-Israele.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.