CVD, 615-ter e il coraggio di chiedere aiuto
La Politica nazionale CVD dell’ACN del 7 ottobre 2026 prevede segnalazioni anche anonime sulle zero day, ma non crea tutele penali: l’articolo 615-ter resta applicabile e manca un safe harbor.
182 articoli
La Politica nazionale CVD dell’ACN del 7 ottobre 2026 prevede segnalazioni anche anonime sulle zero day, ma non crea tutele penali: l’articolo 615-ter resta applicabile e manca un safe harbor.
The Gentlemen rivendica sul leak site Abaco Viaggi, tour operator di Codroipo: rivendicazione non confermata e senza dati sulla quantità, mentre il gruppo conta 580 vittime in 77 paesi al 7 luglio 2026.
La plausibilità sintetica dell’AI generativa incrina il nesso tra traccia digitale e origine: dall’anti-forensics classica a evidenze artificiali credibili, con rischi per la presunzione di innocenza.
Nuova fase di Operation Endgame: Europol e partner privati disarticolano SocGholish, Amadey e StealC, l’infrastruttura a monte di ransomware e frodi. Sequestrati oltre 41 milioni di euro in criptovalute e recuperate circa 27 milioni di credenziali.
Un attaccante ha manomesso gli script JavaScript di tre plugin WordPress di Awesome Motive (PushEngage, OptinMonster, TrustPulse) serviti via CDN, impiantando una backdoor invisibile alla dashboard e attivata solo per gli amministratori autenticati. Oltre 1,2 milioni di siti potenzialmente esposti: a cedere non è una vulnerabilità del sito, ma la fiducia in uno script di terze parti.
Operazione internazionale guidata da Europol e DoJ: smantellato AudiA6, mixer cripto usato dalle gang ransomware per lavare oltre 336 milioni di euro dal 2021. Due amministratori arrestati in Georgia, 25 domini e 30 server sequestrati, 6.000 conti money mule individuati.
Le procure italiane possono chiedere log e sessioni ai provider AI esteri con il Protocollo di Budapest, il regolamento e-evidence dal 18 agosto 2026 e la Convenzione di Hanoi; il nodo è la validazione.
Almeno 32 pacchetti npm del namespace ufficiale Red Hat compromessi con una variante del worm Shai-Hulud: credenziali, token e identità cloud nel mirino. Red Hat ha rimosso i pacchetti; indagine in corso.
Un solo operatore ha compromesso nove enti pubblici messicani tra dicembre 2025 e febbraio 2026 con Claude Code e GPT-4.1: circa 150 GB esfiltrati e 195 milioni di identità esposte.
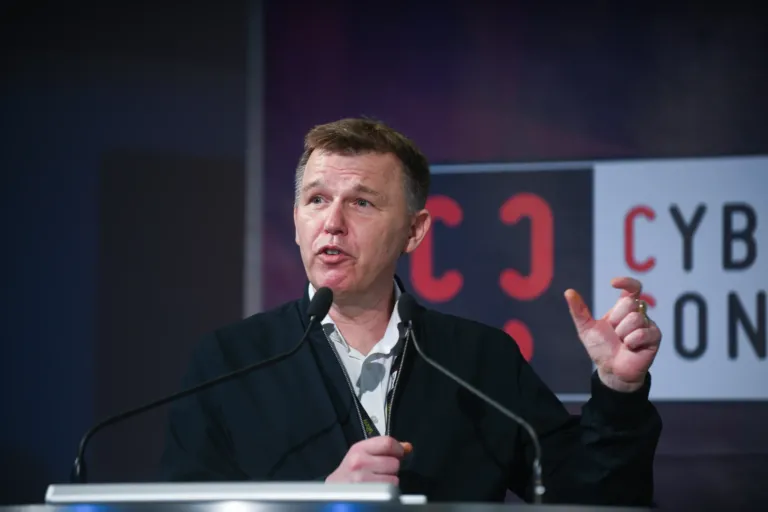
John Sotiropoulos di OWASP alla 14ª Cyber Crime Conference descrive il cybercrime agentic: Top 10 for Agentic Applications, prompt injection come payload, protocolli MCP e A2A e il caso GTG-2002.
I file .MSC sono nell’arsenale dei gruppi APT dal 2024: tre modalità di abuso, dalla vulnerabilità GrimResource al ConsoleTaskpad, e la campagna di APT 41 contro il governo di Taiwan del 2 agosto 2024.
Volt Typhoon contro la logistica navale europea just-in-time: living-off-the-land, tecniche fileless e pre-positioning nel caso Navalog illustrato da NetWitness alla 14ª Cyber Crime Conference.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.