Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
  • Node2Shell Nucleo cyber_ attacco e difesa

    Node2Shell: Imperva porta il bug Brotli di Node.js fino all’esecuzione di codice, e il fix è già disponibile

    A cura di:Redazione Ore Pubblicato il23 Ottobre 202623 Ottobre 2026

    Imperva dimostra l’esecuzione di codice su un’immagine ufficiale Node.js 24.22.0 con dati Brotli malformati (CVE-2026-111497). Fix in 22.23.4, 24.22.1 e 26.12.1; nessun CVSS pubblicato.
    Leggi di più Node2Shell: Imperva porta il bug Brotli di Node.js fino all’esecuzione di codice, e il fix è già disponibileContinua

  • linux_ksmbd_rce_cover_960x750_light

    KSMBD, due RCE da CVSS 9,0 nel kernel Linux: fix nei rami dei maintainer, non in una release

    A cura di:Redazione Ore Pubblicato il23 Ottobre 202623 Ottobre 2026

    Due RCE da CVSS 9,0 in KSMBD, il server SMB del kernel Linux, sono finite con i dettagli tecnici sulle liste pubbliche del kernel. I maintainer hanno fix nei propri rami, ma nessuna release e nessun CVE.

    Leggi di più KSMBD, due RCE da CVSS 9,0 nel kernel Linux: fix nei rami dei maintainer, non in una releaseContinua

  • immagine di ingenieria futuristica dove una balla rompe le barriere della sicurezza poichè Gemini 4 Argon: Google lo affida prima ai difensori del Fairwind Program, senza guardrail cyber

    Gemini 4 Argon: Google lo affida prima ai difensori del Fairwind Program, senza guardrail cyber

    A cura di:Redazione Ore Pubblicato il1 Ottobre 2026

    Il nuovo modello di frontiera Gemini 4 Argon di Google arriva prima a un gruppo ristretto di difensori selezionati, in una versione priva dei filtri che bloccano le richieste offensive. Il rilascio al pubblico arriverà dopo, con salvaguardie rafforzate. Gemini 4 Argon, cosa ha annunciato Google Il 30 settembre 2026, alle 20:00 UTC, Google ha…

    Leggi di più Gemini 4 Argon: Google lo affida prima ai difensori del Fairwind Program, senza guardrail cyberContinua

  • ServiceNow RCE pre-autenticazione CVE-2026-6875

    ServiceNow, la RCE pre-autenticazione CVE-2026-6875 è sfruttata in the wild: istanze self-hosted da mettere in sicurezza

    A cura di:Redazione Ore Pubblicato il21 Luglio 202621 Luglio 2026

    CVE-2026-6875 è una RCE pre-autenticazione (sandbox escape) nella piattaforma AI di ServiceNow, sfruttata in the wild dal 17 luglio. Patch self-hosted disponibili da giugno, advisory pubblico il 13 luglio. Attaccanti già attivi con una gadget chain diversa dal PoC: istanze self-hosted da aggiornare con urgenza.

    Leggi di più ServiceNow, la RCE pre-autenticazione CVE-2026-6875 è sfruttata in the wild: istanze self-hosted da mettere in sicurezzaContinua

  • wp2shell la RCE pre autenticazione che rimette in discussione il WordPress Core

    wp2shell, la RCE pre-autenticazione che rimette in discussione il WordPress Core

    A cura di:Redazione Ore Pubblicato il18 Luglio 202618 Luglio 2026

    Searchlight Cyber ha scoperto wp2shell, una RCE pre-autenticazione nel core di WordPress (CVE-2026-63030, in catena con la SQL injection CVE-2026-60137). Un attaccante anonimo esegue codice su un’installazione standard. Correzioni in 7.0.2, 6.9.5 e 6.8.6; aggiornamenti forzati e PoC pubblico dal 18 luglio.

    Leggi di più wp2shell, la RCE pre-autenticazione che rimette in discussione il WordPress CoreContinua

  • DirtyClone (CVE-2026-43503) una variante residua riapre la falla del kernel Linux e dà root nel multi-tenant

    DirtyClone (CVE-2026-43503): una variante residua riapre la falla del kernel Linux e dà root nel multi-tenant

    A cura di:Redazione Ore Pubblicato il26 Giugno 202626 Giugno 2026

    JFrog pubblica il primo exploit per CVE-2026-43503 (DirtyClone), variante DirtyFrag che dà root riscrivendo un binario nella page cache. Rischio elevato per cloud, Kubernetes e container multi-tenant.

    Leggi di più DirtyClone (CVE-2026-43503): una variante residua riapre la falla del kernel Linux e dà root nel multi-tenantContinua

  • Zero-day nelle VPN Check Point

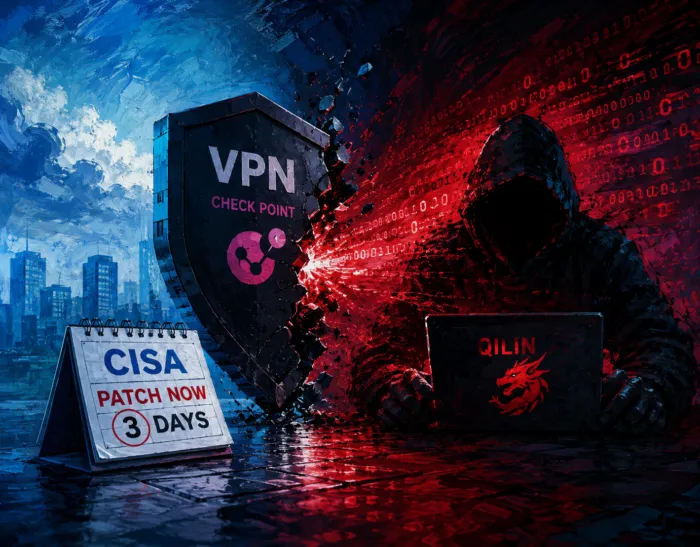
    Zero-day nelle VPN Check Point: CISA impone la patch in tre giorni mentre Qilin sfrutta la falla

    A cura di:Redazione Ore Pubblicato il10 Giugno 202610 Giugno 2026

    Zero-day Check Point CVE-2026-50751 (CVSS 9,3) sfruttato da Qilin: CISA impone la patch alle agenzie federali entro l’11 giugno.

    Leggi di più Zero-day nelle VPN Check Point: CISA impone la patch in tre giorni mentre Qilin sfrutta la fallaContinua

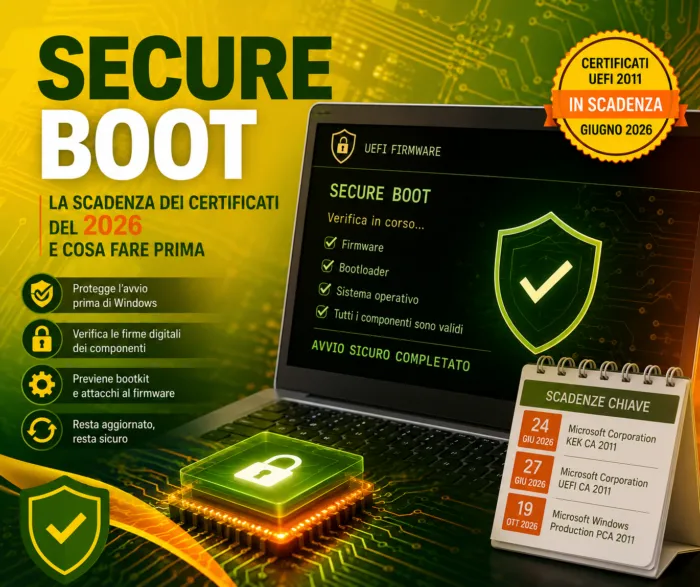
  • Secure Boot la scadenza dei certificati del 2026 e cosa fare prima

    Secure Boot: la scadenza dei certificati del 2026 e cosa fare prima

    A cura di:Redazione Ore Pubblicato il9 Giugno 20268 Giugno 2026

    A fine giugno 2026 scadono i certificati Secure Boot del 2011. I dispositivi non aggiornati restano esposti alle minacce di avvio: cosa fare entro il Patch Tuesday del 9 giugno.

    Leggi di più Secure Boot: la scadenza dei certificati del 2026 e cosa fare primaContinua

  • Cisco SD-WAN zero-day sfruttata senza patch la CVE-2026-20245, root sul Manager

    Cisco SD-WAN zero-day: sfruttata senza patch la CVE-2026-20245, root sul Manager

    A cura di:Redazione Ore Pubblicato il5 Giugno 2026

    Cisco SD-WAN zero-day, ancora: con un advisory pubblicato giovedì 4 giugno Cisco ha confermato che la vulnerabilità CVE-2026-20245, che interessa Catalyst SD-WAN Manager, è già sfruttata in attacchi reali mentre la patch non è ancora disponibile. È il settimo caso di zero-day sfruttato contro la piattaforma SD-WAN di Cisco dall’inizio del 2026, secondo il conteggio…

    Leggi di più Cisco SD-WAN zero-day: sfruttata senza patch la CVE-2026-20245, root sul ManagerContinua

  • Sala operativa di sicurezza informatica con schermi che mostrano grafici di rete e un avviso critico: Minacce informatiche della settimana 1-5 giugno 2026

    Minacce informatiche settimana 1-5 giugno: NetScaler e Netlogon sotto attacco, Gamaredon sfrutta WinRAR

    A cura di:Redazione Ore Pubblicato il5 Giugno 20265 Giugno 2026

    Roundup settimanale di threat intelligence: sfruttamento su larga scala di CVE-2026-3055 su NetScaler, RCE pre-auth CVE-2026-41089 sui domain controller, nuove voci nel catalogo KEV di CISA e la campagna Gamaredon contro l’Ucraina via WinRAR. Le priorità di mitigazione per i team di sicurezza.

    Leggi di più Minacce informatiche settimana 1-5 giugno: NetScaler e Netlogon sotto attacco, Gamaredon sfrutta WinRARContinua

Navigazione pagina

1 2 3 4 Pagina successivaSeguente
Cerca
La cybercriminalità nel settore sanitario
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora
La difesa dell’interesse nazionale e gli investimenti cinesi in Italia

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence
Standard di gestione dei dati dei dipendenti dopo l’AI Act

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter