Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
  • Dati degli studenti tra scuola, sistemi di intelligenza artificiale e infrastrutture digitali, con rischi di conservazione e privacy

    IA e dati degli studenti: la catena che il fornitore non copre

    A cura di:Francesco Silvaggio Ore Pubblicato il23 Settembre 2026

    L’uso dell’intelligenza artificiale nelle scuole apre questioni che vanno oltre le policy del fornitore. No-training, conservazione e Zero Data Retention indicano condizioni diverse, mentre log, cache, backup e servizi collegati possono continuare a conservare dati sensibili. L’articolo analizza responsabilità, controlli e obblighi alla luce del GDPR e delle verifiche del Garante. IA nelle scuole: il…
    Leggi di più IA e dati degli studenti: la catena che il fornitore non copreContinua

  • Rappresentazione astratta dello scambio transfrontaliero di dati sanitari in Europa, senza testo.

    Spazio europeo dei dati sanitari: le regole di sicurezza di MyHealth@EU arrivano molto prima dell’obbligo di scambio

    A cura di:Redazione Ore Pubblicato il22 Settembre 202622 Settembre 2026

    Spazio europeo dei dati sanitari: il regolamento 2026/2083 su MyHealth@EU si applica dal 26 marzo 2027, con notifica degli incidenti entro 24 ore.

    Leggi di più Spazio europeo dei dati sanitari: le regole di sicurezza di MyHealth@EU arrivano molto prima dell’obbligo di scambioContinua

  • Wind Tre sanzione il social engineering apre la porta le API la spalancano

    Wind Tre, sanzione da 1,7 milioni: il social engineering apre la porta, le API la spalancano

    A cura di:Redazione Ore Pubblicato il17 Luglio 2026

    Il Garante per la protezione dei dati personali ha sanzionato Wind Tre S.p.A. per 1.715.600 euro. Il provvedimento del 14 maggio 2026 (registro n. 348, doc. web 10263796) è stato reso pubblico con la newsletter n. 549 dell’Autorità, del 16 luglio 2026, e chiude l’istruttoria su due violazioni notificate dalla stessa società nel febbraio 2025….

    Leggi di più Wind Tre, sanzione da 1,7 milioni: il social engineering apre la porta, le API la spalancanoContinua

  • Comunicazione di crisi il lato dell'incidente che non si risolve in sala server

    Comunicazione di crisi: il lato dell’incidente che non si risolve in sala server

    A cura di:Redazione Ore Pubblicato il16 Luglio 202610 Giugno 2026

    La comunicazione di crisi durante un attacco informatico: cosa dire, a chi e quando, tra principi della ISO 22361 e obblighi di notifica di GDPR e NIS2.

    Leggi di più Comunicazione di crisi: il lato dell’incidente che non si risolve in sala serverContinua

  • asl 1 abruzzo violazione dati

    Attacco ransomware ASL 1 Abruzzo e violazione dati: analisi GDPR e gestione del rischio informatico

    A cura di:Piergiorgio Verrecchia Ore Pubblicato il9 Luglio 202616 Giugno 2026

    Questo contributo rappresenta l’ultimo approfondimento della serie dedicata alla “La gestione del rischio informatico in ambito sanitario come misura tecnico-organizzativa di conformità normativa”, con un focus specifico sul caso ASL 1 Abruzzo, uno degli episodi più rilevanti di ransomware e data breach nel settore sanitario italiano. L’analisi si inserisce nel più ampio contesto della sicurezza…

    Leggi di più Attacco ransomware ASL 1 Abruzzo e violazione dati: analisi GDPR e gestione del rischio informaticoContinua

  • data masking

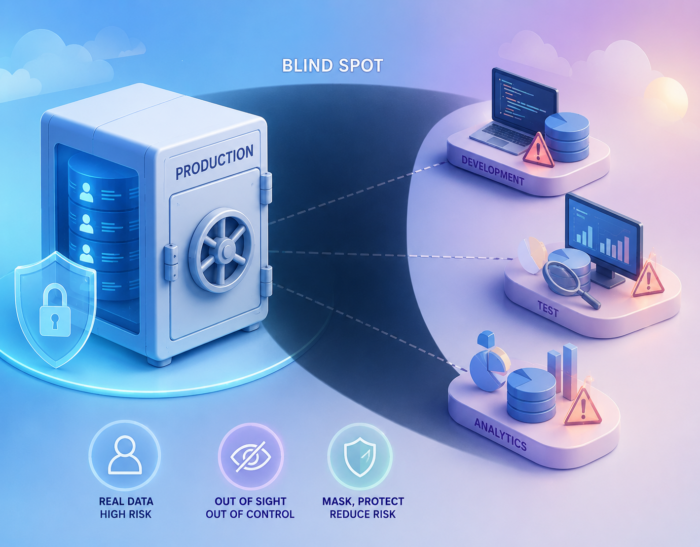
    Data masking: il punto cieco sono i dati fuori produzione

    A cura di:Redazione Ore Pubblicato il30 Giugno 20269 Giugno 2026

    Il data masking protegge i dati fuori produzione, il vero punto cieco: copie sensibili in sviluppo e test. Mascheramento statico e dinamico, integrità referenziale, GDPR.

    Leggi di più Data masking: il punto cieco sono i dati fuori produzioneContinua

  • Estorsione senza cifratura quando l'incidente cambia categoria giuridica

    Estorsione senza cifratura: quando l’incidente cambia categoria giuridica (e le metriche smettono di dire la verità)

    A cura di:Redazione Ore Pubblicato il28 Giugno 202628 Giugno 2026

    L’estorsione senza cifratura sposta l’incidente dalla disponibilità alla riservatezza: cambiano le metriche, il momento della notifica NIS2 e il doppio binario ACN-Garante.

    Leggi di più Estorsione senza cifratura: quando l’incidente cambia categoria giuridica (e le metriche smettono di dire la verità)Continua

  • Data breach Trenitalia esposti dati di contatto e di viaggio dei passeggeri, alto il rischio phishing

    Data breach Trenitalia: esposti dati di contatto e di viaggio dei passeggeri, alto il rischio phishing

    A cura di:Redazione Ore Pubblicato il26 Giugno 202626 Giugno 2026

    Trenitalia comunica ai clienti un data breach: accesso non autorizzato ai dati dei titoli di viaggio, esposti contatti e dettagli dei passeggeri (non credenziali né pagamenti). Notificati Garante e CSIRT Italia, denuncia alla Procura di Roma. Il rischio si sposta sul phishing mirato.

    Leggi di più Data breach Trenitalia: esposti dati di contatto e di viaggio dei passeggeri, alto il rischio phishingContinua

  • gestione del rischio

    La gestione del rischio: DPIA, ISO IEC 27005 e approccio sistematico

    A cura di:Piergiorgio Verrecchia Ore Pubblicato il26 Giugno 20261 Luglio 2026

    Questo articolo si inserisce in una serie di approfondimenti dedicati alla sicurezza delle informazioni e alla trasformazione digitale in ambito sanitario. In questo contributo, l’attenzione è posta sulla gestione del rischio quale processo strutturato, continuo e integrato nei processi decisionali, fondamentale per garantire la protezione dei dati, la conformità normativa e la resilienza organizzativa. L’analisi…

    Leggi di più La gestione del rischio: DPIA, ISO IEC 27005 e approccio sistematicoContinua

  • shadow ai

    Si chiama “shadow AI” solo quando non viene gestita

    A cura di:Barbara Tombini Ore Pubblicato il25 Giugno 202616 Giugno 2026

    Storicamente, la diffusione massiva di una nuova tecnologia è proporzionale alla diffusione del suo uso improprio. Inoltre, nel contesto dell’intelligenza artificiale, la velocità con cui il fenomeno si manifesta rende ulteriormente sfidante la corsa alla governance da parte di organizzazioni private e istituzioni pubbliche. Nel 2025 il fenomeno della shadow AI è stato uno dei…

    Leggi di più Si chiama “shadow AI” solo quando non viene gestitaContinua

Navigazione pagina

1 2 3 … 20 Pagina successivaSeguente
Cerca
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter