Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
  • Detection engineering

    Detection engineering: il rilevamento come codice, non come artigianato del SOC

    A cura di:Redazione Ore Pubblicato il14 Giugno 20269 Giugno 2026

    La detection engineering nasce per colmare uno squilibrio che il report M-Trends 2026 di Mandiant misura con precisione: nelle intrusioni analizzate l’accesso iniziale passa da chi lo ottiene a chi lo sfrutta in una mediana di ventidue secondi, e lo sfruttamento di vulnerabilità resta il primo modo per entrare, per il sesto anno consecutivo, con…
    Leggi di più Detection engineering: il rilevamento come codice, non come artigianato del SOCContinua

  • CNAPP

    CNAPP: cosa consolida davvero e come valutarlo oltre il marketing

    A cura di:Redazione Ore Pubblicato il13 Giugno 202613 Giugno 2026

    CNAPP consolida CSPM, CWPP, CIEM e runtime in una piattaforma sola. Cosa unifica davvero e quali criteri usare per valutarlo oltre il marketing.

    Leggi di più CNAPP: cosa consolida davvero e come valutarlo oltre il marketingContinua

  • Kubernetes security

    Kubernetes security: la superficie d’attacco è quasi sempre autoinflitta

    A cura di:Redazione Ore Pubblicato il12 Giugno 20269 Giugno 2026

    Nella Kubernetes security la superficie d’attacco nasce quasi sempre da configurazioni errate: RBAC, Pod Security Standards, admission control e rete. Da dove partire.

    Leggi di più Kubernetes security: la superficie d’attacco è quasi sempre autoinflittaContinua

  • Crypto-agility la migrazione crittografica che il post-quantum

    Crypto-agility: la migrazione crittografica che il post-quantum, da solo, non risolve

    A cura di:Redazione Ore Pubblicato il11 Giugno 20269 Giugno 2026

    La crypto-agility è il vero collo di bottiglia della transizione post-quantum, anche se quasi nessuno la chiama per nome. Gli algoritmi, in fondo, sono pronti da tempo: NIST ha finalizzato i primi tre standard di crittografia post-quantistica nell’agosto 2024 e, nel dicembre 2025, ha pubblicato un documento che sposta l’attenzione dove serve davvero. Eppure la…

    Leggi di più Crypto-agility: la migrazione crittografica che il post-quantum, da solo, non risolveContinua

  • Migrazione post-quantum cryptography (PQC): guida per le imprese alla transizione post-quantum

    Migrazione post-quantum cryptography (PQC): guida per le imprese alla transizione post-quantum

    A cura di:Redazione Ore Pubblicato il10 Giugno 20268 Giugno 2026

    Gli standard PQC ci sono e la minaccia harvest now, decrypt later è già attiva. Come impostare l’inventario crittografico, la crypto-agility e una migrazione ibrida ordinata.

    Leggi di più Migrazione post-quantum cryptography (PQC): guida per le imprese alla transizione post-quantumContinua

  • architetture AI aziendali ai security: Prompt Injection, Insecure Output Handling, agenti AI

    Securing the Engine: vulnerabilità emergenti nelle architetture AI aziendali

    A cura di:Francesco Pandiscia Ore Pubblicato il10 Giugno 202610 Giugno 2026

    Per anni l’intelligenza artificiale è stata raccontata quasi esclusivamente come acceleratore di produttività: automazione dei processi, assistenti virtuali, analisi documentale, supporto al customer care, generazione di codice, sintesi di informazioni e aumento dell’efficienza operativa. Questa narrazione è corretta, ma incompleta. Architetture AI aziendali: i rischi che si possono ignorare Quando l’AI entra nei processi aziendali,…

    Leggi di più Securing the Engine: vulnerabilità emergenti nelle architetture AI aziendaliContinua

  • Secure Boot la scadenza dei certificati del 2026 e cosa fare prima

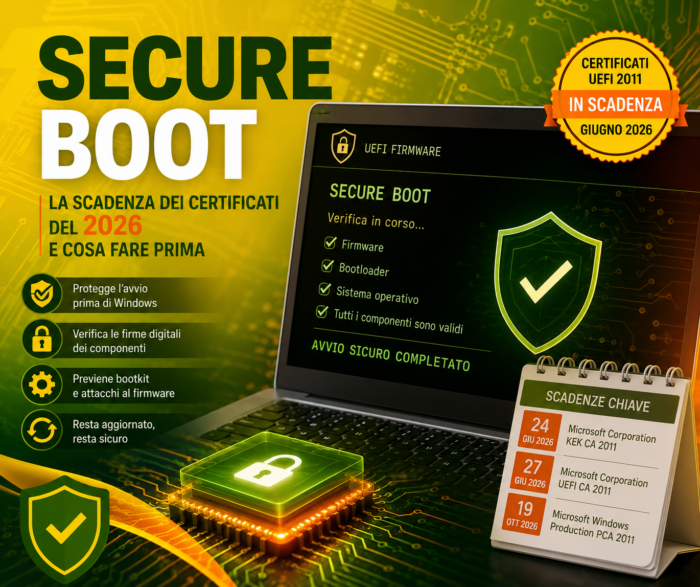
    Secure Boot: la scadenza dei certificati del 2026 e cosa fare prima

    A cura di:Redazione Ore Pubblicato il9 Giugno 20268 Giugno 2026

    A fine giugno 2026 scadono i certificati Secure Boot del 2011. I dispositivi non aggiornati restano esposti alle minacce di avvio: cosa fare entro il Patch Tuesday del 9 giugno.

    Leggi di più Secure Boot: la scadenza dei certificati del 2026 e cosa fare primaContinua

  • Sala operativa di sicurezza informatica con schermi che mostrano grafici di rete e un avviso critico: Minacce informatiche della settimana 1-5 giugno 2026

    Minacce informatiche settimana 1-5 giugno: NetScaler e Netlogon sotto attacco, Gamaredon sfrutta WinRAR

    A cura di:Redazione Ore Pubblicato il5 Giugno 20265 Giugno 2026

    Roundup settimanale di threat intelligence: sfruttamento su larga scala di CVE-2026-3055 su NetScaler, RCE pre-auth CVE-2026-41089 sui domain controller, nuove voci nel catalogo KEV di CISA e la campagna Gamaredon contro l’Ucraina via WinRAR. Le priorità di mitigazione per i team di sicurezza.

    Leggi di più Minacce informatiche settimana 1-5 giugno: NetScaler e Netlogon sotto attacco, Gamaredon sfrutta WinRARContinua

  • AI agentici e sicurezza delle identità perché il vero rischio è l’eccesso di privilegi semperis

    AI agentici e sicurezza delle identità: perché il vero rischio è l’eccesso di privilegi

    A cura di:Redazione Ore Pubblicato il5 Giugno 2026

    Ogni delega di responsabilità a una macchina ridisegna il perimetro della fiducia aziendale, e con gli AI agentici quel perimetro non passa più dai confini della rete ma dalle credenziali che muoviamo al suo interno: è qui che la sicurezza delle identità smette di essere un presidio tecnico tra tanti e diventa la lente attraverso…

    Leggi di più AI agentici e sicurezza delle identità: perché il vero rischio è l’eccesso di privilegiContinua

  • Pacchetti software npm compromessi in un attacco supply chain

    Miasma: worm nei pacchetti npm di Red Hat, sviluppatori nel mirino

    A cura di:Redazione Ore Pubblicato il4 Giugno 20264 Giugno 2026

    Almeno 32 pacchetti npm del namespace ufficiale Red Hat compromessi con una variante del worm Shai-Hulud: credenziali, token e identità cloud nel mirino. Red Hat ha rimosso i pacchetti; indagine in corso.

    Leggi di più Miasma: worm nei pacchetti npm di Red Hat, sviluppatori nel mirinoContinua

Navigazione pagina

Pagina PrecedentePrecedente 1 … 5 6 7 8 9 … 87 Pagina successivaSeguente
Cerca
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora

Argomenti

AI attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica sicurezza nazionale social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica sicurezza nazionale social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter