DNS security: il livello che tutti usano e quasi nessuno difende
La DNS security difende il livello più usato e meno sorvegliato della rete: protective DNS, DNSSEC, DNS cifrato e il punto cieco del DoH. Perché conta e cosa fare.


La DNS security difende il livello più usato e meno sorvegliato della rete: protective DNS, DNSSEC, DNS cifrato e il punto cieco del DoH. Perché conta e cosa fare.
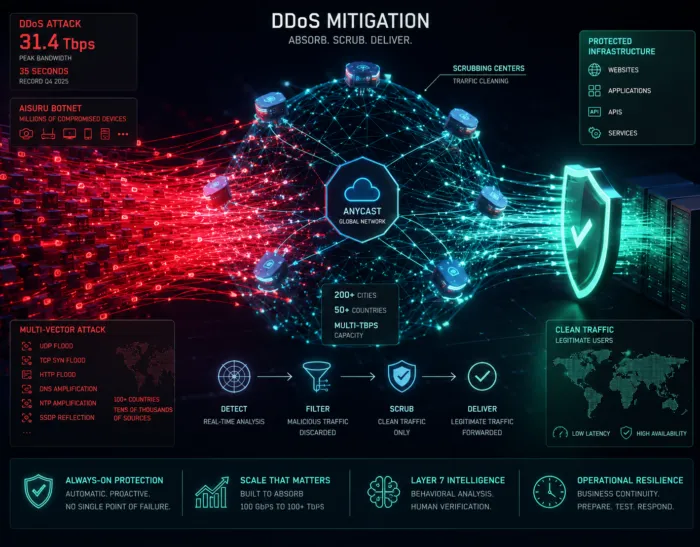
Un attacco DDoS da 31,4 Tbps ha chiuso il 2025: contro botnet IoT di questa scala l’apparato perimetrale è finito. Anycast, scrubbing, layer 7 e piano di risposta.
Questo articolo fa parte di una serie di approfondimenti dedicati alla sicurezza informatica in sanità, con l’obiettivo di analizzare il complesso rapporto tra trasformazione digitale, protezione dei dati personali e governance dei sistemi informativi sanitari. In particolare, il contributo esamina il quadro normativo europeo, con focus sul GDPR, e approfondisce il ruolo degli standard internazionali…
eBPF rende il kernel Linux programmabile e sposta lì la sicurezza a runtime: visibilità ed enforcement con Falco e Tetragon, ma anche rootkit invisibili.
L’honeytoken è una trappola che genera allarmi ad altissima fedeltà: nessun utente legittimo tocca l’esca. Cyber deception, credenziali decoy e MITRE Engage.
Interoperabilità DMA e sicurezza: il caso del nuovo Siri bloccato in UE mostra la tensione tra apertura forzata degli assistenti AI e protezione dei dati di un agente con accesso profondo al dispositivo.
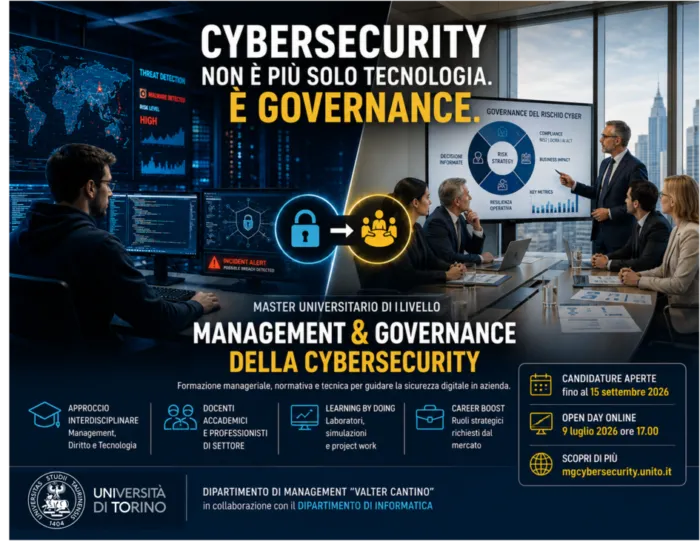
NIS2, DORA, AI Act cambiano le regole: la sicurezza informatica non riguarda più solo i tecnici, ma i vertici aziendali. L’Università di Torino risponde con un percorso universitario inedito che forma figure capaci di parlare entrambe le lingue – quella del rischio e quella della strategia. C’è un problema strutturale che molte organizzazioni faticano ad…
L’AI red teaming non è un penetration test: collauda il comportamento probabilistico dei modelli e degli agenti. Metodo, framework OWASP e MITRE ATLAS, metriche.
Il secrets management non si risolve con una cassaforte migliore: contano il secret sprawl, la rotazione, i segreti dinamici e l’autenticazione keyless. La guida.
La detection engineering nasce per colmare uno squilibrio che il report M-Trends 2026 di Mandiant misura con precisione: nelle intrusioni analizzate l’accesso iniziale passa da chi lo ottiene a chi lo sfrutta in una mediana di ventidue secondi, e lo sfruttamento di vulnerabilità resta il primo modo per entrare, per il sesto anno consecutivo, con…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine