Tokenizzazione: il dato più sicuro è quello che non si conserva
La tokenizzazione sostituisce il dato sensibile con un surrogato senza valore: niente chiave da violare, il dato reale solo nel vault. Differenze da cifratura e data masking.


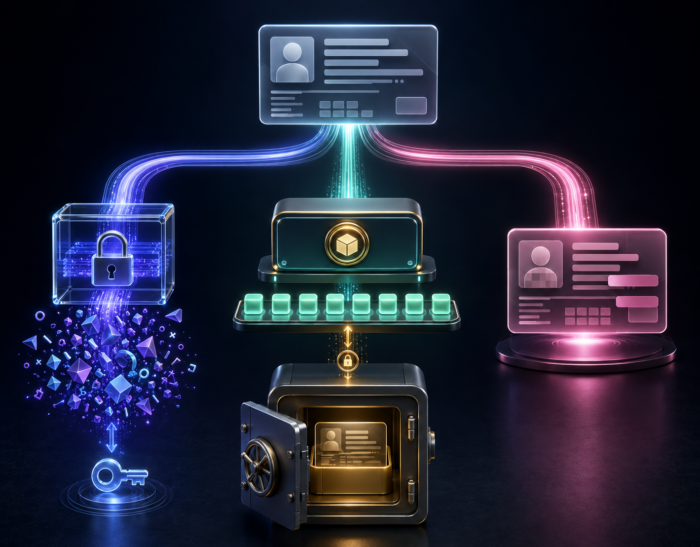
La tokenizzazione sostituisce il dato sensibile con un surrogato senza valore: niente chiave da violare, il dato reale solo nel vault. Differenze da cifratura e data masking.
L’estorsione senza cifratura sposta l’incidente dalla disponibilità alla riservatezza: cambiano le metriche, il momento della notifica NIS2 e il doppio binario ACN-Garante.
La mobile application security parte da un fatto scomodo: l’app gira su un dispositivo ostile e non fidato. OWASP MASVS, archivio locale, resilienza e il client in mano al nemico.
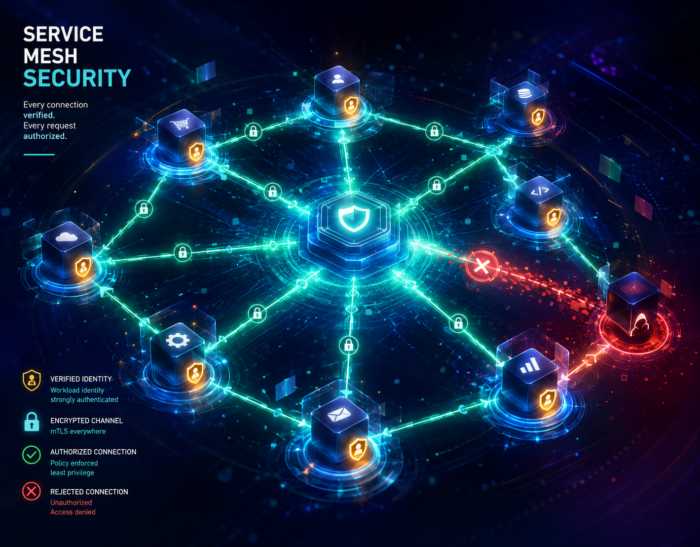
La service mesh security porta lo zero trust nel traffico tra i servizi: identità SPIFFE, mTLS e autorizzazione su ogni chiamata. Perché l’mTLS da solo non basta.
La 24ª edizione del Forum ICT Security, che si terrà il 18 e 19 novembre 2026 a Roma, presso l’Auditorium della Tecnica, mette a fuoco un passaggio ormai irreversibile: nel 2026 il rischio cyber smette di essere una questione tecnica e diventa una prova di governo. Forum ICT Security 2026: cosa finisce, cosa rimane, cosa nasce…
Nelle infrastrutture IT moderne la gestione delle credenziali è diventata uno degli aspetti più delicati della sicurezza aziendale. Nonostante l’adozione di strumenti avanzati di autenticazione e politiche sempre più rigorose, molte organizzazioni continuano a convivere con pratiche frammentate: password riutilizzate, condivisioni informali tra team e archiviazioni non centralizzate. Il risultato è un ecosistema in cui…
Nel mondo della cybersecurity aziendale si parla sempre più spesso di automazione, eppure è la figura dell’Ethical Hacker a fare la differenza quando si tratta di capire se una vulnerabilità rilevata da un tool rappresenta davvero un rischio concreto. Scanner di vulnerabilità, piattaforme di exposure management, tool di penetration testing automatizzato, dashboard di rischio, controlli…
Meno di un’organizzazione su dieci riesce a fermare i rischi legati all’AI prima che sia troppo tardi Per la maggior parte delle organizzazioni, il 2026 sarà ricordato come l’anno in cui l’intelligenza artificiale è passata definitivamente dall’essere una novità a diventare un’infrastruttura fondamentale e indispensabile. Siamo entrati in un’era in cui gli agenti AI eseguono…
La direttiva (UE) 2022/2555 (direttiva NIS2) del 14 dicembre 2022 costituisce un aggiornamento della direttiva (UE) 2016/1148 (direttiva NIS) e segna un passaggio rilevante nell’evoluzione della regolazione europea della cibersicurezza, poiché amplia l’oggetto della protezione oltre il perimetro del singolo soggetto regolato e lo estende alla sua catena di approvvigionamento digitale[1]. I sistemi informatici e…
sigstore rende la firma del software keyless: niente chiave da custodire, identità via OIDC e un registro pubblico a prova di manomissione. Cosign, Fulcio, Rekor e l’adozione.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine