OT incident response: quando spegnere è più pericoloso dell’attacco
Nell’OT incident response contenere non vuol dire spegnere: la priorità è lo stato sicuro del processo, non fermare l’attaccante a ogni costo. Safe state, OT SOC e piano ICS.

Sicurezza OT e industriale: sistemi ICS e SCADA, infrastrutture critiche di energia, acqua, trasporti e sanità, industria 4.0 e normative di settore.
108 articoli
Nell’OT incident response contenere non vuol dire spegnere: la priorità è lo stato sicuro del processo, non fermare l’attaccante a ogni costo. Safe state, OT SOC e piano ICS.

IEC 62443 è lo standard per la sicurezza OT: zone e condotti, livelli di sicurezza, sette requisiti fondamentali. Perché l’industria non è informatica e cosa cambia con NIS2.
Le organizzazioni gestiscono in media ottantadue identità non umane per dipendente: la determinazione ACN n. 379907/2025 le porta negli inventari ID.AM e nella gestione delle credenziali PR.AA della NIS2.
Le reti 5G private in fabbrica spostano sull’azienda la responsabilità del core telco: segmentazione carente, competenze OT scarse e nuovi vettori d’attacco su SCADA, PLC e HMI, con i dati PwC e Dragos.
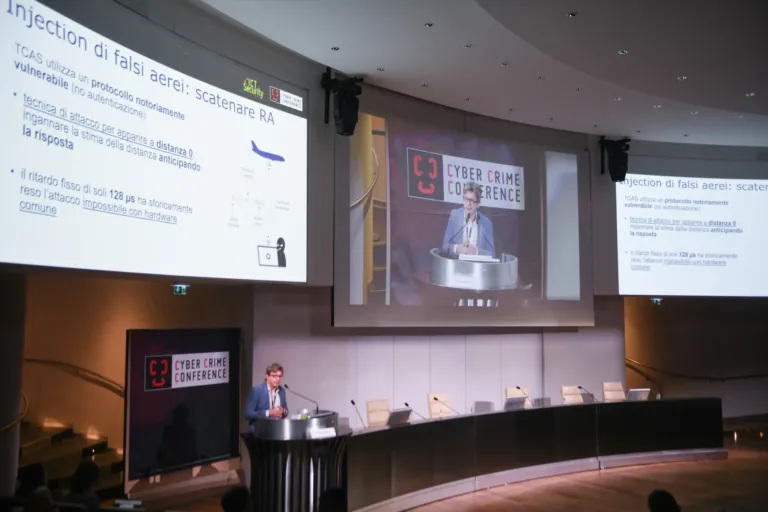
Il CASD e l’Università di Genova hanno scoperto due vulnerabilità del TCAS, sistema anticollisione degli aerei, sfruttabili con SDR da 10.000 euro; l’incidente del 1° marzo a Washington resta senza spiegazione.
Dal 1° luglio 2024 i veicoli venduti nell’Unione Europea devono rispettare UN R155 e R156: CSMS certificato, ISO/SAE 21434, 70-100 ECU da proteggere, dati di Upstream Security e il caso PerfektBlue.
Vanguard, habitat sottomarino progettato da DEEP, mostra come proteggere sensori, dati e comunicazioni in ambienti estremi: Zero Trust, segmentazione di rete OT, IT e ricreativa, supply chain e resilienza ai guasti.
Terze parti, accessi persistenti e shadow risk ridefiniscono la supply chain cyber; Gyala propone con Agger rilevamento delle anomalie e risposta adattiva, mentre gli hyperscaler pesano sul cloud europeo.
Il Regolamento (UE) 2023/2854 apre i dati dei dispositivi IoT a terze parti scelte dagli utenti: scadenze 2025-2027, ruolo del data holder e tensione con NIS2 e Cyber Resilience Act sulla sicurezza delle API.
Dal 1° luglio 2024 i regolamenti UNECE UN R155 e R156 sono requisiti vincolanti per l’omologazione dei veicoli nell’UE: CSMS, SUMS, ISO/SAE 21434, estensione ai motocicli e il caso Stellantis del 2025.
Il caso Alpi Aviation, tra veto golden power del marzo 2022 e proscioglimento dei manager nell’ottobre 2024, mostra come l’M&A possa diventare vettore di compromissione OT, con NIS2 e FDI Screening sullo sfondo.
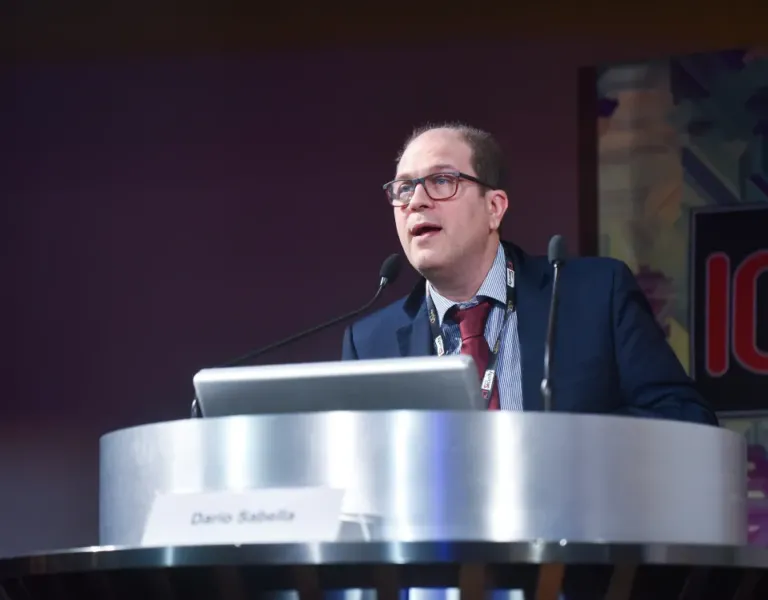
Dario Sabella di Next G Cloud spiega edge computing, edge AI e Confidential Computing con i TEE, citando il 10% degli attacchi globali subiti dall’Italia e lo standard ETSI MEC.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.