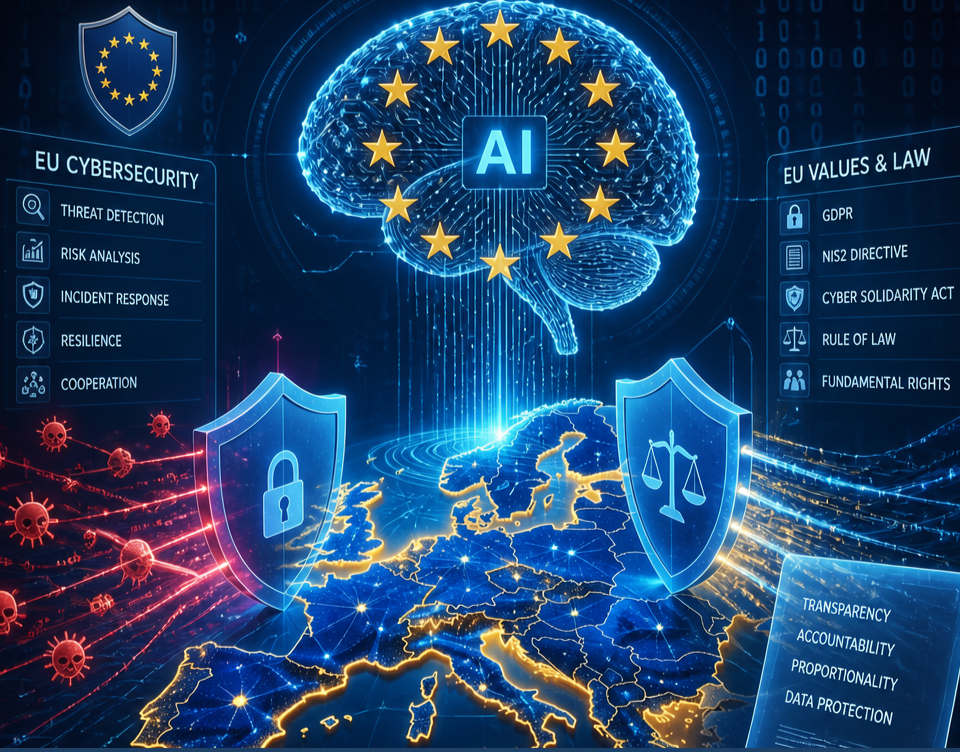
NIS2 e AI Act: cybersecurity e cyber risk tra gestione del rischio e responsabilità nell’ecosistema digitale europeo
Nel cuore della regolazione europea dell’Intelligenza Artificiale si apre una tensione sempre più evidente tra l’evoluzione degli strumenti di prevenzione del rischio e la difficoltà di tradurre tale complessità in criteri chiari di allocazione della responsabilità quando il danno si verifica. È in questa frattura, spesso poco esplicita, che si colloca il dibattito contemporaneo sulla governance dell’ecosistema digitale.
Questo contributo si inserisce in una serie di approfondimenti dedicati al diritto europeo dell’IA e della cybersicurezza. Dopo l’analisi delle dinamiche di contrattualizzazione e gestione del rischio nei modelli di Intelligenza Artificiale, l’attenzione si concentra qui sul rapporto tra NIS2 e AI Act, insieme alla recente Direttiva (UE) 2024/2853 sulla responsabilità da prodotti difettosi.
Il quadro che ne emerge è quello di un sistema normativo sempre più solido nella prevenzione e nella gestione del rischio, ma ancora segnato da un’asimmetria di fondo nella definizione della responsabilità sostanziale.
La Direttiva NIS2: finalità e novità introdotte rispetto alla NIS1
La Direttiva (UE) 2022/2555 (NIS2 – Network and Information Security) persegue l’obiettivo di conseguire un livello elevato e comune di cybersicurezza nell’Unione, come espressamente indicato all’art. 1, rafforzando e superando l’impianto della precedente Direttiva (UE) 2016/1148 (NIS1), attraverso l’estensione dell’ambito di applicazione, la definizione di requisiti normativi più puntuali e strumenti di vigilanza più solidi[1].
La Direttiva impone a ciascuno Stato membro un approccio sistematico alla gestione del rischio di sicurezza informatica, che, al fine di rafforzare la resilienza digitale delle infrastrutture critiche e dei servizi essenziali, si traduce nell’adozione di misure idonee a prevenire e mitigare vulnerabilità quali la manipolazione dei dati di addestramento, gli attacchi ai modelli e l’uso improprio degli output automatizzati.
Recepita nell’ordinamento italiano mediante il D.Lgs. n. 138/2024 – pubblicato nella Gazzetta Ufficiale il 1° ottobre 2024 ed entrato in vigore il 16 ottobre 2024 – la Direttiva consente un periodo transitorio volto a consentire alle imprese di adeguarsi progressivamente ai nuovi obblighi.[2].
Un elemento di forte novità rispetto alla NIS1 è l’ampliamento del numero di settori e aziende soggetti alla normativa oltre che l’estensione degli obblighi di sicurezza all’intera catena di approvvigionamento.
La NIS2 rafforza, inoltre, gli obblighi di notifica degli incidenti informatici, introducendo un iter articolato in tre fasi: una pre-notifica entro 24 ore dall’individuazione dell’incidente significativo; una notifica con valutazione iniziale di gravità e impatto entro 72 ore; una relazione finale dettagliata entro un mese dalla notifica (art. 23).
La Direttiva richiede anche l’adozione di piani di continuità operativa e di gestione delle crisi, essenziali per garantire la continuità dei servizi in caso di attacchi o malfunzionamenti.
Ulteriori requisiti riguardano l’esecuzione di test e valutazioni periodiche delle misure di sicurezza[3], nonché l’implementazione di controlli di accesso rigorosi e soluzioni di autenticazione multi-fattore per la protezione dei sistemi (art. 21).
La NIS2 valorizza inoltre la formazione continua del personale, la protezione dei dati tramite tecniche crittografiche e la cooperazione tra organizzazioni e autorità competenti per la condivisione di informazioni su minacce e incidenti legati anche all’uso dell’IA.
Rispetto alla NIS1, la Direttiva introduce infine un sistema di supervisione e sanzioni più severo, con sanzioni amministrative pari a “un massimo di almeno 10 milioni di euro o ad un massimo di almeno il 2% del fatturato mondiale annuo per l’esercizio precedente dell’impresa cui il soggetto essenziale appartiene se tale importo è superiore”, sottolineando il ruolo centrale della sicurezza dei sistemi di IA nel nuovo ecosistema digitale europeo (art.34).
L’ambito soggettivo della NIS2: soggetti e settori interessati
L’art. 2 della Direttiva (UE) 2022/2555 definisce l’ambito di applicazione della NIS2, introducendo una distinzione fondamentale tra soggetti essenziali e soggetti importanti, ulteriormente precisata dall’art. 3 e dagli allegati I e II, nei quali sono elencati, rispettivamente, i settori ad alta criticità e gli altri settori critici.
Diversamente dalla NIS1, la nuova Direttiva adotta, quindi, un approccio prevalentemente dimensionale e settoriale, fondato sul superamento delle soglie previste per le medie imprese ai sensi della raccomandazione 2003/361/CE, superando così il modello basato sull’individuazione discrezionale degli operatori di servizi essenziali da parte degli Stati membri.
Sono qualificati come soggetti essenziali, ai sensi dell’art. 3 della Direttiva, in primo luogo i soggetti operanti nei settori ad alta criticità di cui all’allegato I che superano i massimali dimensionali previsti per le medie imprese dall’art. 2, par. 1, dell’allegato alla raccomandazione 2003/361/CE; a tale categoria si affiancano, indipendentemente dalla dimensione, taluni operatori ritenuti intrinsecamente critici per il funzionamento delle infrastrutture digitali e dei mercati, quali i prestatori di servizi fiduciari qualificati e registri dei nomi di dominio di primo livello, i fornitori di servizi DNS, nonché i fornitori di reti pubbliche di comunicazione elettronica o di servizi di comunicazione elettronica accessibili al pubblico.
Rientrano, inoltre, tra i soggetti essenziali specifiche entità della pubblica amministrazione: in particolare le amministrazioni centrali e, ove previsto dal diritto nazionale, le amministrazioni regionali, secondo le definizioni adottate dai singoli Stati membri.
La Direttiva attribuisce, altresì, agli Stati membri un margine di discrezionalità nell’individuazione di ulteriori soggetti come essenziali, includendo qualsiasi entità di cui agli allegati I o II che, in ragione della propria rilevanza sistemica o del contesto nazionale, sia qualificata come tale ai sensi dell’art. 2, par. 2, lett. da b) a e).
A completamento del quadro, sono considerati soggetti essenziali anche quelli identificati come soggetti critici ai sensi della Direttiva (UE) 2022/2557 (CER), nonché, qualora lo Stato membro lo preveda, gli operatori precedentemente designati come operatori di servizi essenziali ai sensi della Direttiva (UE) 2016/1148 (NIS1) o della normativa nazionale, prima del 16 gennaio 2023.
I soggetti importanti, ai sensi dell’art. 3 della NIS2, sono invece individuati in via residuale e comprendono tutte le entità operanti in una delle tipologie elencate negli allegati I o II che non rientrano nella categoria dei soggetti essenziali.
Pur essendo assoggettati a un regime di vigilanza meno intenso, tali soggetti restano destinatari di obblighi significativi in materia di gestione del rischio di cybersicurezza e di notifica degli incidenti, in considerazione della loro potenziale incidenza sul funzionamento dell’economia e della società.
Infatti, la distinzione tra soggetti essenziali e soggetti importanti non ha natura meramente classificatoria, ma risponde a una logica di regolazione del rischio proporzionata, come chiarito dal considerando 82 della Direttiva.
In particolare, i regimi di vigilanza e di esecuzione sono differenziati al fine di garantire un equilibrio tra l’intensità degli obblighi di sicurezza e gli oneri amministrativi gravanti sui destinatari, tenendo conto di fattori quali la criticità del soggetto e la probabilità e la gravità degli incidenti, adattando le misure di gestione del rischio di cybersicurezza alla natura, alle dimensioni e al grado di esposizione al rischio dei singoli operatori, ed evitando un’applicazione uniforme che potrebbe risultare sproporzionata o inefficace.
Dal punto di vista settoriale, l’allegato I individua quelli ad alta criticità, tra cui figurano, in particolare, l’energia, i trasporti, il settore bancario e finanziario, la sanità, le infrastrutture digitali, i gestori di servizi TIC[4] e lo spazio; ambiti nei quali eventuali compromissioni dei sistemi informativi, inclusi quelli basati su Intelligenza Artificiale, possono produrre effetti sistemici su larga scala.
L’allegato II elenca, invece, gli altri settori critici, quali i servizi postali, la gestione dei rifiuti, la produzione alimentare, la manifattura, i fornitori di servizi digitali e la ricerca, che, pur presentando un livello di esposizione al rischio generalmente inferiore, risultano comunque vulnerabili ad attacchi informatici con potenziali ripercussioni significative sul funzionamento della società e dell’economia.
L’eterogeneità dei settori e dei sottosettori individuati dalla NIS2 rende necessario un coordinamento con numerose normative speciali dell’Unione europea, richiamate indirettamente dalla Direttiva, al fine di garantire una corretta identificazione degli ambiti di applicazione.
Il sistema delineato dalla NIS2 si inserisce, infine, in un più ampio assetto istituzionale di cooperazione e vigilanza, che coinvolge diversi attori a livello nazionale ed europeo.
In particolare, ogni Stato membro designa un CSIRT[5] nazionale quale punto di riferimento per la gestione e la risposta agli incidenti informatici; a livello dell’Unione opera il Gruppo di cooperazione NIS, composto dai rappresentanti degli Stati membri, della Commissione europea e dell’ENISA[6], con funzioni di coordinamento strategico; mentre, in caso di incidenti o attacchi informatici su larga scala che coinvolgano più Stati membri, è prevista l’attivazione della rete CyCLONe[7], volta a garantire una risposta coordinata alle crisi cibernetiche.
Tale architettura rafforza l’efficacia dell’ambito soggettivo della Direttiva, assicurando che l’estensione degli obblighi di sicurezza sia accompagnata da adeguati strumenti di supporto, cooperazione e supervisione.
Gestione del rischio, Supply Chain e politica dello “Zero Trust”
Il nucleo centrale della Direttiva (UE) 2022/2555, come anticipato, è rappresentato dagli obblighi di gestione del rischio di cybersicurezza previsti dall’art. 21, che impone ai soggetti essenziali e ai soggetti importanti l’adozione di misure tecniche, operative e organizzative adeguate e proporzionate al livello di rischio cui sono esposti i loro sistemi informativi e di rete.
La Direttiva supera una concezione meramente reattiva della sicurezza informatica, introducendo un modello di risk management continuo, fondato sulla prevenzione, sulla resilienza e sulla capacità di risposta e recupero in caso di incidente.
Per tale ragione, particolare importanza è attribuita alla sicurezza della supply chain e ai rapporti con i fornitori, espressamente richiamata dall’art. 21, par. 2, lett. d), che impone di tenere conto dei rischi derivanti dalla dipendenza da soggetti terzi e dalla qualità complessiva dei prodotti e dei servizi TIC utilizzati.
La norma richiede una valutazione sistematica delle vulnerabilità lungo l’intera catena di approvvigionamento, includendo non solo i fornitori diretti, ma anche, ove rilevante, i subfornitori e gli altri operatori coinvolti nell’erogazione dei servizi essenziali o importanti. Tale approccio è rafforzato dall’obbligo di considerare le pratiche di sviluppo sicuro, la gestione delle vulnerabilità, la sicurezza nella manutenzione dei sistemi e le misure di continuità operativa, disaster recovery e backup[8].
Questa impostazione normativa riflette una logica sostanzialmente riconducibile al paradigma dello “Zero Trust”, sebbene tale espressione sia menzionata dalla Direttiva solo al considerando 89, senza ulteriore definizione o specificazione nel corpo del testo normativo.
La NIS2 presuppone, infatti, che nessun componente dell’ecosistema digitale — interno o esterno all’organizzazione — possa essere considerato affidabile in via presuntiva, richiedendo controlli continui, verifiche periodiche e meccanismi di limitazione del rischio basati sul principio del minimo privilegio e sulla segmentazione delle responsabilità. La fiducia viene così sostituita da processi strutturati di verifica e monitoraggio, che si estendono a tutta la filiera tecnologica.
In questo quadro, la contrattualizzazione dei rapporti con i fornitori di tecnologie digitali, inclusi quelli che sviluppano, integrano o forniscono sistemi di IA, assume un ruolo strategico.
Pur non disciplinando direttamente il contenuto dei contratti, la NIS2 ne valorizza implicitamente la funzione quale strumento di attuazione concreta degli obblighi di sicurezza.
Attraverso le clausole contrattuali, i soggetti obbligati sono chiamati a tradurre i requisiti normativi in impegni giuridicamente vincolanti, prevedendo, come già detto, obblighi in materia di livelli di sicurezza, audit e verifiche ispettive, gestione e notifica degli incidenti, cooperazione con le autorità competenti, obblighi informativi tempestivi e diritti di intervento o di risoluzione del rapporto in caso di rischio grave per la sicurezza dei sistemi.
La centralità della supply chain nella NIS2 contribuisce, inoltre, a delineare una responsabilità estesa lungo la catena del valore, che mira ad evitare che le vulnerabilità di un singolo fornitore possano compromettere l’intero ecosistema.
Tale impostazione non persegue un’automatica esternalizzazione della responsabilità, ma impone ai soggetti essenziali e importanti un ruolo attivo nella selezione, nel controllo e nella governance dei partner tecnologici.
In questa prospettiva, la NIS2 sembra anticipare e rafforzare una convergenza sistemica con il futuro quadro regolatorio dell’Intelligenza Artificiale e in particolare con l’AI Act che, analogamente, adotta una logica di responsabilizzazione multilivello lungo il ciclo di vita di tali sistemi.
L’effettività delle previsioni dell’art. 21 della NIS2 è progressivamente rafforzata dagli atti di esecuzione adottati dalla Commissione europea.
In particolare, il Regolamento di esecuzione (UE) 2024/2690 del 17 ottobre 2024 specifica, per un primo nucleo di soggetti (fornitori di servizi DNS, registri di nomi di dominio di primo livello, fornitori di servizi cloud e di data center, reti di distribuzione di contenuti, fornitori di servizi gestiti e di servizi di sicurezza gestiti, marketplace, motori di ricerca, piattaforme di social network e prestatori di servizi fiduciari), i requisiti tecnici e metodologici delle misure di gestione del rischio nonché i criteri di significatività degli incidenti ai sensi dell’art. 23 della Direttiva.
L’allegato al Regolamento articola i requisiti in tredici aree, fra cui assumono particolare rilievo, ai fini della presente trattazione, quelle relative alla sicurezza della supply chain (art. 21, par. 2, lett. d) NIS2) e alla sicurezza nell’acquisizione, sviluppo e manutenzione dei sistemi informativi (lett. e), e si fonda dichiaratamente, ai sensi del considerando 3, sui principali standard internazionali (ISO/IEC 27001, ISO/IEC 27002, ETSI EN 319/401).
Sul piano dell’attuazione operativa, la guida tecnica elaborata dall’ENISA in collaborazione con la Commissione europea e con il Gruppo di Cooperazione NIS, pur priva di efficacia vincolante, fornisce indicazioni dettagliate per l’implementazione dei requisiti del Regolamento di esecuzione, accompagnate da esempi pratici e da tabelle di mappatura rispetto agli standard europei e internazionali.
Si tratta di uno strumento di soft law destinato a orientare in via uniforme l’attività di vigilanza delle autorità nazionali competenti e, di riflesso, le politiche di compliance degli operatori.
La progressiva sedimentazione di tali fonti di esecuzione e di indirizzo conferma la traiettoria evolutiva della NIS2 verso una disciplina sostanzialmente armonizzata della sicurezza informatica, nella quale la cornice direttoriale è completata da regole tecniche dettagliate e da prassi attuative comuni, idonee a ridurre i margini di discrezionalità nazionale e a rafforzare la protezione lungo la catena di fornitura digitale.
Interazioni tra AI Act e NIS2 nella disciplina dei modelli di IA
L’interazione tra l’AI Act e la NIS2 non si esaurisce in una mera giustapposizione di obblighi, ma delinea un quadro integrato di governo del rischio tecnologico che incide in modo diretto sulla disciplina del mondo dell’IA.
Le due normative operano su piani distinti, ma convergenti: l’AI Act interviene sul sistema di IA in quanto tale, mentre la NIS2 regola la sicurezza dell’ecosistema digitale e organizzativo in cui tale sistema è sviluppato, integrato e utilizzato.
Come analizzato, l’AI Act si fonda su una logica di prevenzione ex ante, imponendo requisiti volti a garantire sicurezza, affidabilità, tracciabilità e rispetto dei diritti fondamentali lungo l’intero ciclo di vita del sistema.
La gestione del rischio, la qualità dei dati, la documentazione tecnica e i meccanismi di log non sono meri adempimenti formali, ma strumenti di controllo sostanziale sulla capacità del sistema di produrre decisioni verificabili e governabili.
L’attenzione non è rivolta soltanto alla dimensione tecnica, bensì anche alla qualità delle decisioni automatizzate, affrontando il rischio – meno visibile ma potenzialmente più incisivo – di processi opachi o non controllabili[9].
La NIS2, per contro, assume come oggetto primario la resilienza operativa dei soggetti pubblici e privati che erogano servizi essenziali o importanti.
Il suo baricentro è rappresentato dalla gestione degli incidenti, dalla sicurezza della supply chain, dalla continuità dei servizi e dalla capacità di ripristino.
In questa prospettiva, la sicurezza non coincide con l’assenza di attacchi, ma con la capacità dell’organizzazione di assorbire l’imprevisto, reagire, mantenere il controllo e ripristinare le proprie funzioni critiche.
È proprio nei modelli di IA – in particolare quelli generativi o integrati in servizi ad alta criticità – che le due discipline trovano un punto di convergenza naturale. Un malfunzionamento di un sistema di Intelligenza Artificiale può costituire, al tempo stesso, una violazione dei requisiti sostanziali previsti dall’AI Act e un incidente di sicurezza ai sensi della NIS2, qualora comprometta la disponibilità, l’integrità o la riservatezza dei sistemi informativi o la continuità del servizio.
La distinzione tra “errore algoritmico” e “incidente cyber” tende così ad attenuarsi, imponendo una gestione coordinata dei meccanismi di prevenzione, rilevazione e notifica.
Ne deriva una complementarità strutturale: l’AI Act definisce ciò che un sistema di IA deve garantire per essere lecito e affidabile; la NIS2 stabilisce come debba essere protetto l’ambiente tecnologico e organizzativo in cui quel sistema opera.
Se il primo regola la qualità e la governance del modello, la seconda disciplina la sicurezza dell’infrastruttura, delle interconnessioni e della catena di fornitura.
Non si tratta di una duplicazione normativa, bensì di un doppio livello di tutela che agisce, rispettivamente, sulla dimensione funzionale e su quella infrastrutturale del rischio.
Tale assetto produce effetti rilevanti sui soggetti della filiera dell’IA.
Un provider può essere destinatario degli obblighi dell’AI Act in quanto fornitore di un sistema regolato e, contemporaneamente, rientrare nell’ambito applicativo della NIS2 come operatore critico o come elemento significativo della supply chain.
Analogamente, un deployer – ad esempio una pubblica amministrazione o un’impresa qualificata come soggetto essenziale – è tenuto a garantire sia l’uso conforme del sistema secondo l’AI Act, sia la sicurezza e la resilienza dell’infrastruttura ai sensi della NIS2.
Si configura così una responsabilità distribuita, multilivello, che non sempre però trova una delimitazione puntuale nella normativa e che, nella prassi, può dare vita ad ipotesi di responsabilità di difficile interpretazione.
Entrambe le discipline manifestano una convergente attenzione verso la gestione consapevole delle dipendenze tecnologiche, divenute elemento fisiologico delle infrastrutture digitali contemporanee.
Modelli di IA, servizi cloud, piattaforme digitali e fornitori terzi non rappresentano più componenti accessorie, ma snodi strutturali dell’ecosistema operativo di imprese e pubbliche amministrazioni.
L’intervento dell’ordinamento europeo non è orientato a sopprimere tali interconnessioni, bensì a sottoporle a un regime di trasparenza, valutazione e governo del rischio.
Con questa chiave di lettura, la sicurezza non si identifica con l’autosufficienza tecnologica, ma con la capacità di attenuare le asimmetrie informative e decisionali che possono emergere nel rapporto tra utilizzatore e fornitore della tecnologia[10].
L’attuazione congiunta di AI Act e NIS2 comporta, tuttavia, sfide significative: l’esigenza di armonizzazione tra Stati membri, il coordinamento dei meccanismi di reporting per incidenti cyber e per incidenti legati all’IA, l’impatto organizzativo e la crescente domanda di competenze specialistiche.
Il rischio è che l’adempimento si traduca in un mero incremento della documentazione senza un effettivo rafforzamento della capacità operativa[11].
Profili di responsabilità emergenti dal quadro normativo europeo
Il quadro normativo europeo contemporaneo presenta, accanto ad un sistematico rafforzamento degli obblighi di prevenzione e di sicurezza, significative fragilità concettuali sul piano della responsabilità dei soggetti coinvolti nell’ecosistema dei sistemi di IA.
Nell’interazione fra AI Act e Direttiva NIS2, emergono in modo particolare alcune zone grigie che riflettono limiti e ambiguità nella disciplina della responsabilità, soprattutto in assenza di una normativa unitaria sulla responsabilità civile specifica per l’Intelligenza Artificiale[12].
Una prima zona grigia riguarda il rapporto tra responsabilità regolatoria e responsabilità materiale nei casi di danno.
L’AI Act, pur delineando principi di gestione del rischio, requisiti di trasparenza e tracciabilità e obblighi di vigilanza umana, non prevede una disciplina diretta della responsabilità civile per danni causati da sistemi di IA: la responsabilità per il danno, nel diritto vigente, continua ad essere inquadrata nei tradizionali paradigmi di colpa, nesso causale e prevedibilità, che appaiono difficilmente applicabili a fenomeni algoritmici complessi e autonomi.
Ciò genera incertezze sull’attribuzione del danno e sulla dimostrazione del nesso causale fra condotta e danno, specie in relazione a sistemi opachi e di machine learning che operano “in autonomia”.
Dal lato della Direttiva NIS2, la disciplina della responsabilità si concentra sui doveri di governance e di sicurezza, attribuendo agli organi di gestione la responsabilità di assicurare adeguate misure organizzative e tecniche e la gestione degli incidenti.
Tuttavia, la NIS2 non disciplina direttamente chi sia responsabile per i danni derivanti da un incidente ai sensi della normativa civile o amministrativa interna: essa impone obblighi di prevenzione, notifica e risposta agli incidenti, ma lascia alla normativa nazionale e alla giurisprudenza il compito di tradurre tali eventi in responsabilità risarcitoria effettiva.
Questo quadro può generare un disallineamento tra l’accertamento di una violazione della NIS2 e la sua traduzione in responsabilità giuridica per il danno.
Tali zone grigie emergono con particolare evidenza soprattutto nei contesti in cui il sistema di IA è il risultato di una filiera complessa: modelli sviluppati da un operatore, adattati o perfezionati da un altro, ospitati su piattaforme cloud di terzi e impiegati da un deployer che li integra nei propri processi decisionali.
In queste ipotesi, seppur il quadro normativo europeo cerchi di razionalizzare gli obblighi in capo a tutti i vari soggetti facenti parte della filiera, la distinzione tra difetto originario del sistema, errore di configurazione, vulnerabilità dell’infrastruttura o uso non conforme può risultare sfumata.
La frammentazione funzionale degli obblighi regolatori non coincide necessariamente con una chiara frammentazione della responsabilità civile.
Un’ulteriore inconsistenza riguarda la coerenza delle figure giuridiche tra le due normative.
L’AI Act distingue ruoli come provider, deployer, importatore, rappresentante e distributore di sistemi di IA, con obblighi differenziati in funzione del ruolo ricoperto; la NIS2 utilizza invece la distinzione tra soggetti essenziali e importanti, fondata su criteri settoriali e dimensionali.
Benché le due normative – come si è avuto modo di analizzare – siano destinate a coesistere anche dal punto di vista dell’ambito di applicazione soggettivo, questa diversità di criteri può portare talvolta a situazioni in cui un medesimo operatore risulti responsabile ai fini dell’AI Act ma non qualificato come soggetto obbligato ai fini della NIS2, o viceversa, generando incertezza sul grado di responsabilità applicabile e sulla relativa sanzionabilità.
Tali divergenze si inseriscono in un più ampio contesto di integrazione normativa europea, dove altre discipline – come il Regolamento Generale sulla Protezione dei Dati (GDPR) o il Digital Services Act (DSA) – introducono ulteriori profili di responsabilità con propri criteri e finalità.
Il GDPR, ad esempio, contempla un regime di responsabilità per il trattamento illecito dei dati personali, applicabile anche ove l’evento dannoso derivi da un sistema di IA, ma richiede la dimostrazione di violazione e di nesso causale tra trattamento e danno[13].
Al contempo, il DSA attribuisce obblighi di diligenza in capo ai prestatori di servizi digitali, con potenziali ricadute sulla responsabilità in caso di diffusione di contenuti illeciti o dannosi[14].
La mancanza di una disciplina unitaria e coerente sulla responsabilità civile da sistemi di Intelligenza Artificiale, evidenziata anche dalla recente discussione europea sulla proposta di direttiva specifica (AI Liability Directive[15]) poi ritirata nel 2025, in assenza di un accordo prevedibile tra le istituzioni europee, anche in risposta alle pressioni industriali per un alleggerimento del quadro regolatorio[16], accentua il problema delle zone grigie: il rischio invisibile dell’IA non coincide con elementi facilmente inquadrabili nel diritto comune della responsabilità, richiedendo spesso interpretazioni estensive o dinamico-evolutive di norme preesistenti.
In sintesi, l’interazione tra AI Act e NIS2 mette in luce un sistema normativo articolato e innovativo sul piano della prevenzione e della gestione proattiva del rischio, ma ancora incerto sul piano della determinazione della responsabilità materiale in caso di danno, soprattutto là dove le tecnologie manifestano comportamenti autonomi e complessi. Questo fenomeno rende evidente la necessità di sviluppare ulteriori criteri interpretativi e strumenti giuridici per colmare le lacune e per rendere effettivamente individuabili i soggetti responsabili nel contesto digitale europeo contemporaneo.
La Direttiva (UE) 2024/2853 sulla responsabilità per danno da prodotti difettosi: il nuovo tassello del quadro europeo
Le difficoltà ricostruttive emerse nei paragrafi precedenti, e in particolare l’assenza di una disciplina europea specifica sulla responsabilità civile per danni da Intelligenza Artificiale, hanno trovato una risposta parziale ma significativa nella Direttiva (UE) 2024/2853 del Parlamento europeo e del Consiglio, del 23 ottobre 2024, sulla responsabilità per danno da prodotti difettosi[17]. Il provvedimento, pubblicato nella Gazzetta Ufficiale dell’Unione europea il 18 novembre 2024, abroga la storica Direttiva 85/374/CEE, ormai inadeguata al contesto tecnologico contemporaneo, e dovrà essere recepito dagli Stati membri entro il 9 dicembre 2026. Le nuove regole troveranno applicazione ai prodotti immessi sul mercato successivamente a tale data.
La nuova Product Liability Directive (PLD) si colloca all’interno del pacchetto europeo di interventi sull’innovazione digitale e svolge, rispetto all’AI Act, una funzione complementare. Mentre il Regolamento (UE) 2024/1689 opera ex ante, attraverso obblighi di prevenzione, gestione del rischio e compliance, la PLD interviene ex post, sul piano risarcitorio, configurando un regime di responsabilità oggettiva del fabbricante per i danni causati da prodotti difettosi. La complementarità ha assunto particolare rilievo dopo il ritiro della proposta di AI Liability Directive, nel febbraio 2025: la PLD costituisce oggi il principale strumento europeo armonizzato in materia di responsabilità civile per danni derivanti da sistemi di IA.
L’innovazione più rilevante riguarda l’ambito di applicazione. L’art. 4, n. 1, ridefinisce la nozione di «prodotto» includendovi espressamente il software, i file per la fabbricazione digitale e, di riflesso, i sistemi di Intelligenza Artificiale.
Il considerando 13 chiarisce che il software è coperto a prescindere dalle modalità di fornitura: tanto le soluzioni preinstallate quanto i servizi cloud erogati in modalità SaaS rientrano nel perimetro della Direttiva. Restano esclusi soltanto i programmi liberi e open source sviluppati e forniti al di fuori di un’attività commerciale (art. 2, par. 2). Si tratta di un mutamento di paradigma: l’IA, in quanto risultato di un processo di sviluppo software, è oggi un «prodotto» a tutti gli effetti, anche quando viene erogata come servizio.
Sul piano dei soggetti responsabili, la Direttiva delinea una catena articolata che comprende il fabbricante del prodotto e dei suoi componenti, l’importatore, il rappresentante autorizzato, il prestatore di servizi di logistica e, in via residuale, il distributore. Particolare rilievo assume la figura del soggetto che apporta una «modifica sostanziale» a un prodotto già immesso sul mercato (art. 8): tale operatore assume, limitatamente alla parte modificata, gli obblighi del fabbricante. La previsione si presta a un’applicazione diretta ai modelli di IA per finalità generali successivamente specializzati o riaddestrati da soggetti diversi dal provider originario, riproponendo sul versante risarcitorio una logica analoga a quella dell’art. 25 dell’AI Act in tema di traslazione degli obblighi.
La nozione di «difetto», disciplinata dall’art. 7, è anch’essa calibrata sulle tecnologie digitali. Tra gli elementi rilevanti per la sua valutazione la norma menziona la sicurezza che ci si può legittimamente attendere, l’utilizzo prevedibile del prodotto, le aspettative degli utenti, gli effetti dell’autoapprendimento successivo all’immissione sul mercato, il mancato aggiornamento software e gli obblighi di cybersecurity applicabili. I criteri intercettano in modo diretto le specificità dei sistemi di IA e includono nel perimetro del difetto sia il malfunzionamento cyber, in coerenza con la NIS2, sia il comportamento evolutivo del modello successivo al rilascio.
Sul piano processuale, gli artt. 10 e 11 alleggeriscono in modo significativo l’onere della prova in favore del danneggiato. La Direttiva impone agli operatori economici di esibire le prove tecniche pertinenti in loro possesso (disclosure), nel rispetto della tutela del segreto commerciale, e codifica presunzioni di difettosità e di nesso causale che operano, fra l’altro, quando la complessità tecnica o scientifica del prodotto rende eccessivamente difficile la prova diretta.
La soluzione affronta in modo specifico il problema del black box dei sistemi di IA, restituendo effettività al diritto al risarcimento in contesti caratterizzati da forte asimmetria informativa. Sono inoltre estesi i danni risarcibili, fino a comprendere il danno psicologico medicalmente accertato e la distruzione o corruzione di dati per scopi non professionali (art. 6).
I termini di prescrizione, infine, sono fissati in tre anni dalla conoscenza del danno, con un termine di decadenza di dieci anni dall’immissione sul mercato, prorogabile a venticinque anni per i danni latenti alla persona (artt. 16-17).
L’impatto della PLD si proietta direttamente sulla disciplina contrattuale dei sistemi di IA. L’art. 19 vieta di limitare o escludere convenzionalmente la responsabilità del fabbricante nei confronti del danneggiato, qualificando come nulle le clausole contrarie. Le diffuse pattuizioni di esclusione di garanzia («as is»), di limitazione quantitativa del risarcimento e di traslazione integrale del rischio sull’utente, comuni nei contratti analizzati nel capitolo successivo, non potranno dunque operare come schermo rispetto alle azioni risarcitorie fondate sulla nuova Direttiva, almeno nei rapporti con il consumatore.
Si delinea così un sistema in cui la regolazione contrattuale del rischio mantiene piena rilevanza nei rapporti business-to-business, ma incontra un limite invalicabile, di matrice pubblicistica, nella tutela del danneggiato finale.
L’introduzione della PLD non risolve integralmente le zone grigie evidenziate in precedenza. Permangono difficoltà nell’individuazione del soggetto responsabile lungo filiere complesse, nella prova del difetto in presenza di output probabilistici e nel coordinamento con le discipline civilistiche nazionali. Il nuovo regime offre, tuttavia, uno strumento risarcitorio espressamente calibrato sulle peculiarità dei prodotti digitali e dei sistemi di IA, completando il quadro tracciato dall’AI Act e dalla NIS2 e ricomponendo, almeno in parte, la frattura tra prevenzione del rischio e tutela risarcitoria.
—-
L’analisi della NIS2 evidenzia il progressivo consolidarsi di un modello europeo di cybersicurezza fondato su gestione del rischio, resilienza operativa e responsabilità lungo la supply chain digitale. L’interazione con l’AI Act rafforza l’impianto preventivo, ma lascia ancora aperti profili significativi di incertezza nella concreta allocazione delle responsabilità.
Il prossimo approfondimento sarà dedicato a “I servizi di Intelligenza Artificiale nei modelli contrattuali esistenti”, con particolare attenzione alle ricadute pratiche di tali obblighi nella strutturazione dei rapporti tra fornitori, integratori e utilizzatori.
Per un inquadramento più completo e sistematico, il paper “Contrattualizzazione e allocazione delle responsabilità nei modelli di IA: AI Act, NIS2 e profili critici”, di Chiara De Filippo, consente di ricostruire in modo organico l’interazione tra AI Act, NIS2 e disciplina della responsabilità, offrendo una lettura unitaria dei meccanismi di prevenzione del rischio e delle criticità ancora aperte sul piano dell’imputazione giuridica nei sistemi di Intelligenza Artificiale.
Fonti:
[1] Maggiori informazioni al sito: https://digital-strategy.ec.europa.eu/it/policies/nis2-directive.
[2] Tutto quello che devi sapere sulla normativa NIS 2 (2025), consultabile al sito: https://www.intesa.it.
[3] La direttiva non impone standard specifici, ma legittima l’uso di framework internazionali come best practice, quali il NIST SP 800-115, l’OSSTMM e le linee guida OWASP.
[4] Tecnologie dell’Informazione e della Comunicazione.
[5] Computer Security Incident Response Team.
[6] Agenzia dell’Unione Europea per la Cybersicurezza.
[7] Cyber Crisis Liaison Organisation Network.
[8] La Direttiva richiede ai soggetti essenziali e importanti l’adozione di misure tecniche e organizzative idonee a garantire la disponibilità, l’integrità, l’autenticità e la riservatezza dei sistemi informativi e di rete, nonché la capacità di ripristinare tempestivamente i servizi essenziali in caso di incidente di cibersicurezza.
In tale prospettiva, i backup assumono un ruolo centrale quale strumento di resilienza operativa, dovendo essere adeguatamente protetti, periodicamente testati e, ove necessario, segregati rispetto ai sistemi di produzione, al fine di prevenire fenomeni di compromissione simultanea; la continuità operativa è configurata non come misura meramente emergenziale, ma come componente strutturale della gestione del rischio di cibersicurezza, da integrare stabilmente nei processi organizzativi e decisionali dell’ente e da mantenere aggiornata nel tempo; l’adozione di piani di disaster recovery formalizzati è volta a contrastare la perdita di dati, tramite l’individuazione di obiettivi di ripristino (RTO e RPO), la predisposizione di infrastrutture e procedure alternative, nonché lo svolgimento di test e simulazioni periodiche volti a verificarne l’effettiva efficacia.
[9] Bacini M., Da protezione a resilienza: cosa cambia con NIS2 e AI Act in azienda, in agendadigitale.eu, 2026.
[10] Bacini M., op. cit.
[11] Serafini G., NIS2 & AI Act: “Stato di attuazione in UE, sinergie e sfide, in cipslegal.it, 2024.
[12] Responsabilità Civile e Intelligenza Artificiale: Il Nuovo Rischio Invisibile, 2025, consultabile al sito: https://www.lexopera.it.
[13] Cfr. art. 82 del Regolamento (UE) 2016/679 (GDPR).
[14] Nel Regolamento (UE) 2022/2065 (DSA), la responsabilità dei prestatori di servizi digitali è disciplinata principalmente attraverso un sistema di esenzioni condizionate (artt. 4–6). I fornitori di servizi di mera trasmissione, caching o hosting non sono responsabili per i contenuti illeciti trasmessi o memorizzati, purché non svolgano un ruolo attivo e intervengano tempestivamente una volta acquisita conoscenza dell’illiceità.
Il DSA non introduce un autonomo regime generale di responsabilità civile, ma lascia impregiudicate le norme nazionali sul risarcimento del danno. In presenza di sistemi di IA integrati nelle piattaforme, la qualificazione del ruolo del prestatore (neutro o attivo) diventa quindi centrale ai fini dell’eventuale imputazione della responsabilità.
[15] Commissione Europea. Proposta di direttiva del Parlamento europeo e del Consiglio relativa all’adeguamento delle norme in materia di responsabilità civile extracontrattuale all’intelligenza artificiale (direttiva sulla responsabilità da intelligenza artificiale). COM(2022) 496 final. 28 settembre 2022. Consultabile al sito: https://eur-lex.europa.eu/legal-content/IT/TXT/?uri=CELEX%3A52022PC0496.
[16] L’UE abbandona la direttiva sulla responsabilità dell’IA, 2025, consultabile al sito: https://www.toplegalacademy.it.
[17] Direttiva (UE) 2024/2853, consultabile al sito: https://eur-lex.europa.eu/legal-content/IT/ALL/?uri=CELEX:32024L2853
Esperta in diritto dell’innovazione tecnologica, intelligenza artificiale e compliance digitale
Tirocinante presso la Suprema Corte di Cassazione e praticante avvocato, con una formazione specialistica in informatica giuridica, protezione dei dati personali, cybersecurity e diritto delle nuove tecnologie. Ha maturato competenze nell’analisi dei profili giuridici legati all’intelligenza artificiale, alla trasformazione digitale e alla regolazione delle tecnologie emergenti, con particolare attenzione alla responsabilità, alla contrattualistica dei sistemi basati su IA, alla data protection, alla governance digitale, alla gestione del rischio legale e alla compliance normativa.