CVD, 615-ter e il coraggio di chiedere aiuto
La Politica nazionale CVD dell’ACN del 7 ottobre 2026 prevede segnalazioni anche anonime sulle zero day, ma non crea tutele penali: l’articolo 615-ter resta applicabile e manca un safe harbor.
La Politica nazionale CVD dell’ACN del 7 ottobre 2026 prevede segnalazioni anche anonime sulle zero day, ma non crea tutele penali: l’articolo 615-ter resta applicabile e manca un safe harbor.
Polizze D&O e NIS2: gli articoli 23 e 38 del d.lgs. 138/2024 rendono personale e diretta la responsabilità degli amministratori, che devono dimostrare una supervisione effettiva del rischio cyber.
Huntress conferma accessi non autorizzati in 162 tenant dopo l’abuso di una credenziale ConnectWise; tre servizi restano sospesi e sono ancora aperti il come, l’attore e l’impatto sui dati.
Sangfor Technologies presenta NovaMDR, servizio MDR sviluppato con ForeNova che unisce XDR, IA e analisti SOC 24/7 e si rivolge anche alle PMI; l’intervento al Forum ICT Security 2026 è il 18 novembre alle 12.40.
Il Security Operation Center di Axitea osserva attacchi senza malware che usano account compromessi, mail reali di fornitori e credenziali valide: contano governance delle identità, privilegi e hardening.
Sesta parte della serie su MATRIX: confronto con NIST SP 800-82r3, ISA/IEC 62443 e articolo 24 del d.lgs. 138/2024, poi con CSA e SEI, e rilettura dell’attacco del 23 dicembre 2015 alla rete ucraina.
Serie sulla survey tra 65 dipendenti di un’azienda IT caduti in una simulazione di phishing nel 2025: limiti su campione, metodo e generalizzabilità, risposte alle domande di ricerca e raccomandazioni operative.
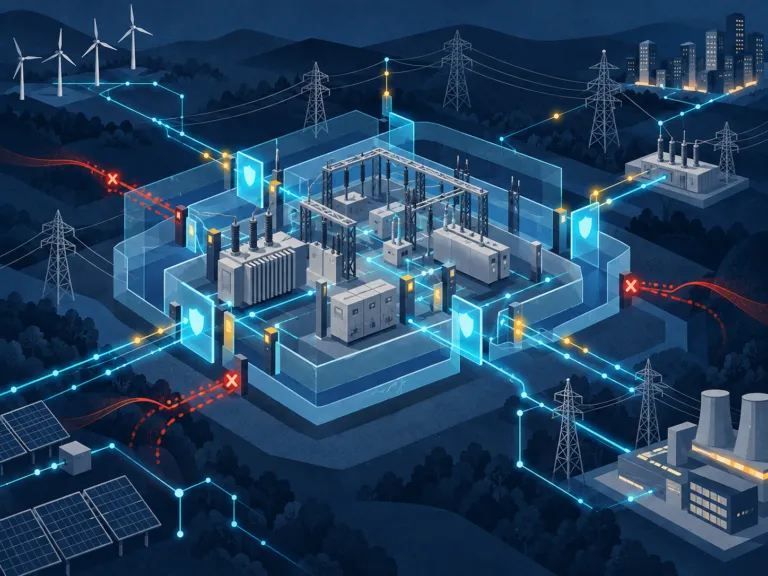
Quinta parte della serie su MATRIX: lo scenario illustrativo NovaGrid, operatore ipotetico con SCADA moderno e apparati legacy in un centinaio di sottostazioni secondarie, percorso fase per fase.
Anatomia del click in una survey su 65 dipendenti caduti in una simulazione di phishing: stati emotivi alla ricezione dell’email, leve efficaci e condizioni di fretta e stanchezza che portano all’errore.
L’analogia con l’Heartland di Mackinder regge se adattata: il cyberspazio non è un luogo ma un ecosistema di nodi, flussi di dati e dipendenze, e per proteggerlo non basta mappare gli asset.
Designazione gatekeeper DMA: due atti del 12 ottobre 2026 aprono le due porte del contenzioso sul perimetro e mettono in gioco l’interoperabilità.
Il progetto Horizon Europe RESCALE propone il Trusted Bill of Materials, che affianca all’SBOM prove crittograficamente verificabili: garanzie statiche e dinamiche, HBOM e fingerprint hardware.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.