Account takeover: non è un attacco, è una catena di montaggio
L’account takeover è frode industrializzata: credenziali rubate dagli infostealer e credential stuffing automatizzato. Perché non basta una password migliore e come difendersi.
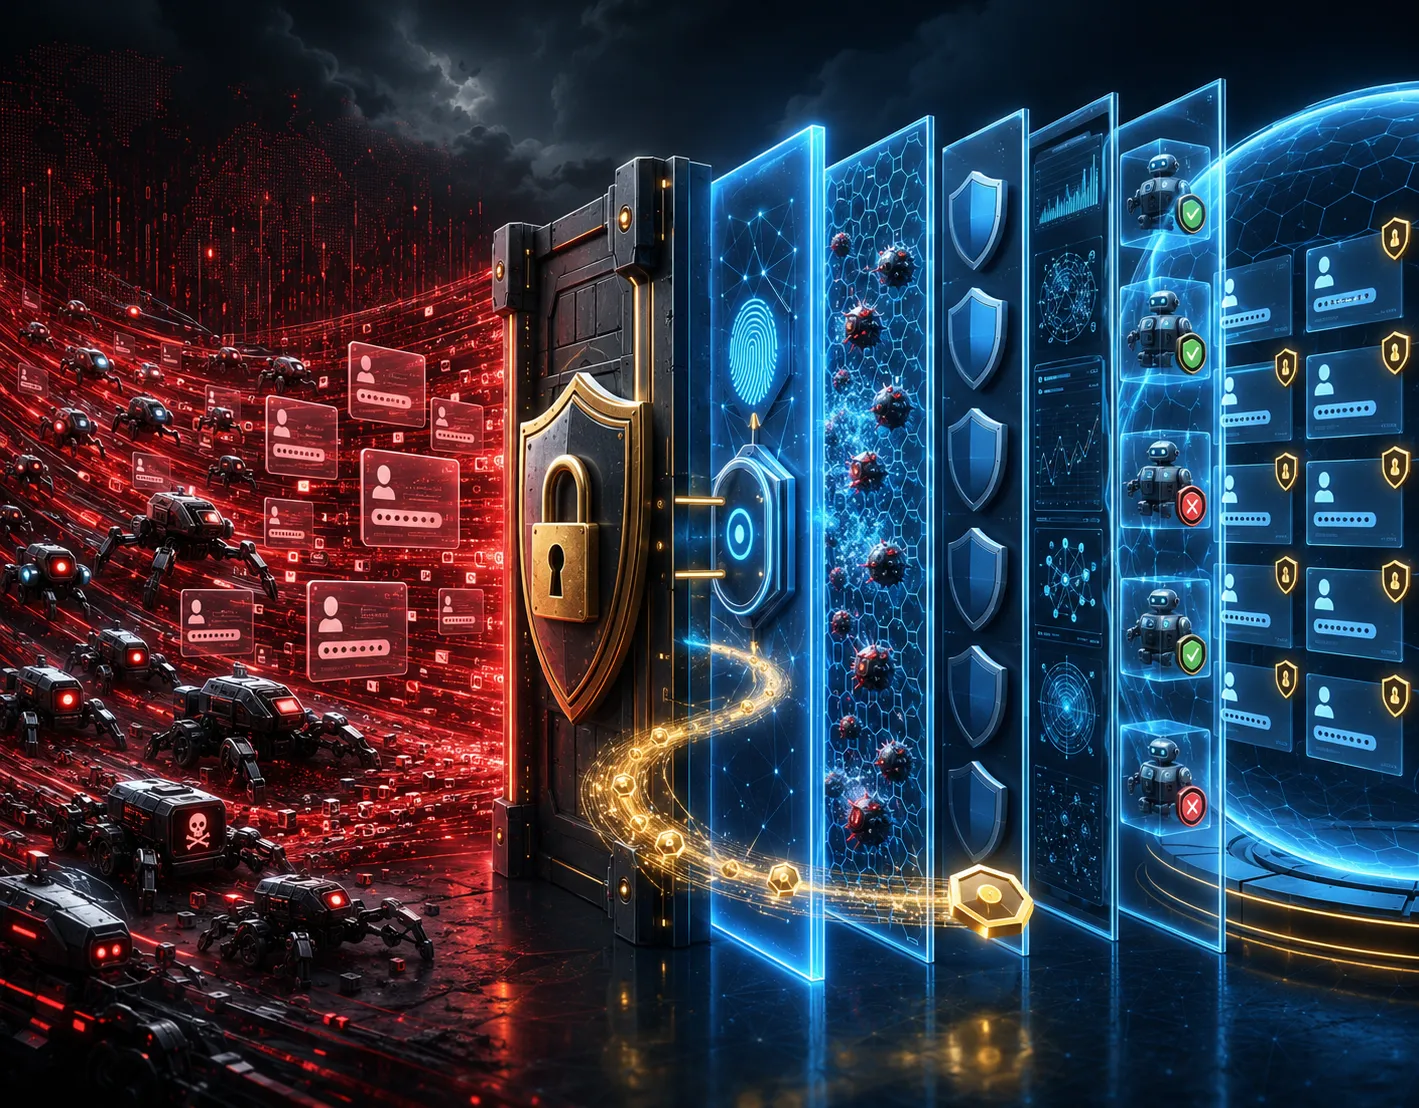
Account takeover è la presa di controllo di un account legittimo da parte di chi non ne è il titolare, e oggi assomiglia molto meno a un colpo ingegnoso che a una catena di montaggio. La ragione è che il presupposto su cui poggiava la sicurezza degli accessi, la segretezza della password, è venuto meno: le password non sono più segrete, sono già state rubate a miliardi e circolano in liste pronte all’uso. Un attaccante che vuole impossessarsi di un account, nella maggior parte dei casi, non deve violare nulla. Deve solo provare le credenziali giuste, e farlo su scala industriale.
Questo cambia la natura del problema. Non si tratta di fermare un intruso brillante che trova una falla, ma di reggere l’urto di un processo automatizzato, alimentato da credenziali rubate altrove e ripetuto miliardi di volte contro ogni pagina di accesso esistente. L’account takeover è la forma che la frode prende quando l’autenticazione si fonda su un segreto che non è più tale, ed è per questo che difendersi chiedendo agli utenti password più robuste è una battaglia già persa: la password, quasi sempre, è già nelle mani sbagliate.
La password è un segreto già rubato
Il carburante di tutto questo è l’enorme massa di credenziali in circolazione. I programmi che rubano informazioni, gli infostealer come Lumma, StealC o Vidar, si installano sui dispositivi e ne estraggono le password salvate, i cookie e i token di sessione, riversando ogni giorno nuove credenziali fresche in un mercato che le rivende a poco; le fughe da infostealer hanno raggiunto una scala che impone di ripensare la difesa degli accessi. A questo si somma l’abitudine, durissima a morire, di riutilizzare la stessa password su più servizi: basta che trapeli da un sito qualunque perché diventi la chiave di decine di altri account della stessa persona. È il motore del mercato nero delle credenziali, dove l’attaccante non compra una vulnerabilità, compra direttamente le chiavi.
Il risultato è che, per moltissimi servizi, la barriera dell’accesso protegge un segreto che il difensore deve dare per già compromesso. L’attaccante non ha bisogno di indovinare nulla né di sfondare alcunché: prende un elenco di coppie nome utente e password ottenute da fughe precedenti, e le prova. Su questo terreno, l’errore più costoso è continuare a ragionare come se la password fosse ancora la prova dell’identità di chi la inserisce. Non lo è più, e la difesa deve partire da questa ammissione.
Credential stuffing: il volume fa il danno
La tecnica che traduce le credenziali rubate in account compromessi si chiama credential stuffing, e la sua forza sta tutta nei numeri. Programmi automatici provano le coppie rubate contro le pagine di accesso di migliaia di servizi, in parallelo e senza sosta. La percentuale di tentativi che va a segno è bassissima, perché non tutte le credenziali sono ancora valide e non tutte sono riutilizzate, ma quando si moltiplica una probabilità minima per un volume enorme il prodotto resta grande. Pochi successi ogni mille tentativi, ripetuti su miliardi di tentativi, fanno una quantità industriale di account presi.
È un calcolo economico prima che tecnico. L’automazione costa pochissimo, le credenziali costano poco, e ogni account preso ha un valore, da svuotare, rivendere o usare come trampolino per altre frodi. La pagina di accesso, in questo schema, è la catena di montaggio su cui scorre il processo, e proteggerla significa rendere quel calcolo non più conveniente. Le linee guida dell’OWASP sulla prevenzione del credential stuffing ruotano esattamente attorno a questo: alzare il costo e abbassare il tasso di successo dell’automazione.
Difendere dall’account takeover: non basta una password migliore
Se la password è persa in partenza, la difesa deve agire su altri piani, e si costruisce a strati. Il primo è l’autenticazione a più fattori, che resta la misura singola più efficace: un’analisi di Microsoft del 2019, ormai un riferimento, stima che l’MFA avrebbe fermato oltre il 99,9 per cento delle compromissioni di account. È la fotografia di quel momento, precedente alla diffusione del furto di token e del phishing in tempo reale, e infatti stime più recenti della stessa Microsoft rivedono il valore di poco al ribasso. Aggiungere un secondo fattore vanifica gran parte del credential stuffing, perché la sola password non basta più a entrare. È il motivo per cui le stesse buone pratiche di settore la indicano come priorità, soprattutto per gli account più sensibili e i servizi esposti.
Ma l’MFA non è una linea di arrivo, e qui sta la sfumatura che molti trascurano. Lo stesso infostealer che ruba la password ruba anche il token di sessione, cioè la prova che l’autenticazione, MFA compresa, è già avvenuta: con quel token l’attaccante entra senza dover ripetere nulla. E il furto di sessione non è l’unica scappatoia: si aggira il secondo fattore anche sfinendo l’utente con raffiche di richieste di approvazione finché ne accetta una, o abusando dei flussi di recupero e reset della password, spesso più deboli del login che dovrebbero proteggere. Per questo le forme di autenticazione resistenti al phishing, come le passkey, sono più solide, e per questo accanto all’MFA servono altri strati: la gestione dei bot, che distingue un essere umano da un programma automatico e fa fallire l’automazione; la verifica delle credenziali contro gli elenchi di quelle già trapelate, per rifiutare in partenza una password compromessa; e l’autenticazione adattiva, che alza l’asticella quando qualcosa non torna, un accesso da una posizione impossibile, un dispositivo mai visto, un comportamento incoerente con l’utente. La domanda di fondo si sposta dal verificare se la password è giusta al riconoscere se chi la usa è davvero il titolare.
Quando le credenziali valide bastano all’attaccante
Vale la pena fermarsi un istante su questo punto, perché è il fronte più moderno. Un cookie di sessione rubato è una credenziale valida a tutti gli effetti: non è la password, è il lasciapassare già timbrato che il servizio rilascia dopo l’accesso. Chi lo possiede non deve conoscere né la password né il secondo fattore, e supera l’autenticazione semplicemente presentandolo. È la stessa logica del furto di token che colpisce gli ambienti aziendali, calata sugli account dei singoli utenti, ed è la ragione per cui la difesa dall’account takeover non può fermarsi all’ingresso, ma deve continuare a valutare se una sessione in corso si comporta come dovrebbe.
Perché conta adesso
La spinta che rende il tema pressante è la convergenza tra l’abbondanza di credenziali rubate e l’abbassamento del costo dell’automazione e dell’inganno. Gli infostealer si sono diffusi enormemente, i kit di phishing assistiti dall’intelligenza artificiale rendono più credibili le esche che raccolgono credenziali e sessioni, e la pagina di accesso rivolta ai clienti, di una banca, di un negozio, di un servizio, è diventata un canale di frode primario e permanentemente sotto pressione. La difesa è passata dal chiedersi se la password sia corretta al chiedersi se chi la presenta sia davvero la persona giusta.
In definitiva, l’account takeover è la conseguenza logica di due fatti che non cambieranno a breve: le password trapelano, e automatizzare costa poco. Non si vince questa partita chiedendo agli utenti segreti migliori, perché il segreto è già perso; si vince costruendo l’accesso sull’assunzione opposta, che la credenziale possa essere già nelle mani sbagliate, e attrezzandolo a distinguere l’utente legittimo dall’impostore automatizzato che ne indossa le credenziali. Chi progetta il proprio login a partire da questa consapevolezza trasforma una catena di montaggio della frode in una sequenza di tentativi che, quasi tutti, non arrivano da nessuna parte.
Domande frequenti
Che cos'è l'account takeover e come funziona?
È la presa di controllo di un account legittimo da parte di chi non ne è il titolare. Di solito l'attaccante non viola nulla: prova credenziali già rubate, e lo fa su scala industriale con processi automatizzati.
Che cos'è il credential stuffing e perché funziona ancora?
È la tecnica con cui programmi automatici provano coppie di nome utente e password rubate contro le pagine di accesso di migliaia di servizi. Funziona perché una probabilità minima, moltiplicata per un volume enorme, dà comunque molti account presi.
L'autenticazione a più fattori basta a fermare l'account takeover?
No, non basta da sola, anche se resta la misura singola più efficace. Un infostealer può rubare anche il token di sessione, e il secondo fattore si aggira con raffiche di richieste di approvazione o abusando dei flussi di reset della password.
Quali difese servono oltre a una password più robusta?
Servono più strati: passkey, che resistono al phishing, gestione dei bot, verifica delle credenziali contro gli elenchi di quelle già trapelate e autenticazione adattiva, che alza l'asticella per posizioni impossibili o dispositivi mai visti.
Perché un cookie di sessione rubato è pericoloso?
Perché è una credenziale valida a tutti gli effetti: è il lasciapassare che il servizio rilascia dopo l'accesso. Chi lo possiede non deve conoscere né la password né il secondo fattore, e supera l'autenticazione presentandolo.