Oblio: la facoltà che abbiamo eliminato come una vulnerabilità
L’oblio non era un guasto della memoria, ma la sua misericordia. La cybersecurity lo ha eliminato come una vulnerabilità, e non sappiamo più dimenticare.



L’oblio non era un guasto della memoria, ma la sua misericordia. La cybersecurity lo ha eliminato come una vulnerabilità, e non sappiamo più dimenticare.
Vulnerabilità Veeam CVE-2026-44963 (CVSS 9,4): una RCE espone i server di backup uniti a dominio. Patch nella build 12.3.2.4854, da applicare subito.
Zero-day Check Point CVE-2026-50751 (CVSS 9,3) sfruttato da Qilin: CISA impone la patch alle agenzie federali entro l’11 giugno.
La riforma ENISA al Consiglio UE del 9 giugno: mandato operativo, allerte precoci, database delle vulnerabilità e budget in crescita di oltre il 75 per cento.
La gestione del rischio informatico in ambito sanitario Nel contributo La gestione del rischio informatico in ambito sanitario come misura tecnico-organizzativa di conformità normativa, Piergiorgio Verrecchia parte da una constatazione: negli ultimi anni la sanità ha vissuto una trasformazione digitale profonda, che ha migliorato efficienza e coordinamento delle cure ma ha anche moltiplicato i punti di vulnerabilità. Le…
Intervento del Gen. Brig. (CC) Giuseppe De Magistris, Direttore Coadiutore dell’Istituto Alti Studi per la Difesa (IASD) del Centro Alti Studi Difesa (CASD) in occasione della 14ª Cyber Crime Conference, Roma, Auditorium della Tecnica, 7 maggio 2026. Una golden opportunity per il sistema Paese Aprendo il proprio intervento, il Gen. De Magistris ha definito la…
Da GTG-5004 a GTG-1002, i tre casi documentati da Anthropic, OpenAI e Google fra agosto e novembre 2025 mostrano un sottobosco criminale che non vende più strumenti ma manodopera algoritmica. Per anni il sottobosco del cybercrime ha venduto strumenti. Oggi vende manodopera: un agente AI, erogato via API, che esegue ricognizione, sfruttamento, esfiltrazione, estorsione. Tre…
Intervento di John Sotiropoulos (OWASP GenAI Security Project, Deep Cyber Ltd.), 14ª Cyber Crime Conference, Roma, 6-7 maggio 2026 Per trent’anni il cybercrime è stato un uomo, o una donna, davanti a una tastiera. L’AI agentic cambia l’equazione perché introduce un ingrediente nuovo, l’autonomia azionabile: non si automatizza più un compito, si delega agency e…
Dall’intervento di Gianfranco Tonello, CEO di TG Soft, tenutosi alla 14ª Cyber Crime Conference (Auditorium della Tecnica, Roma, 6-7 maggio 2026). Un vettore d’attacco emergente Dal 2024 i file .MSC sono entrati stabilmente nell’arsenale dei principali gruppi Advanced Persistent Threat. Si tratta di un vettore d’attacco poco intercettato dagli strumenti di endpoint security in fase…
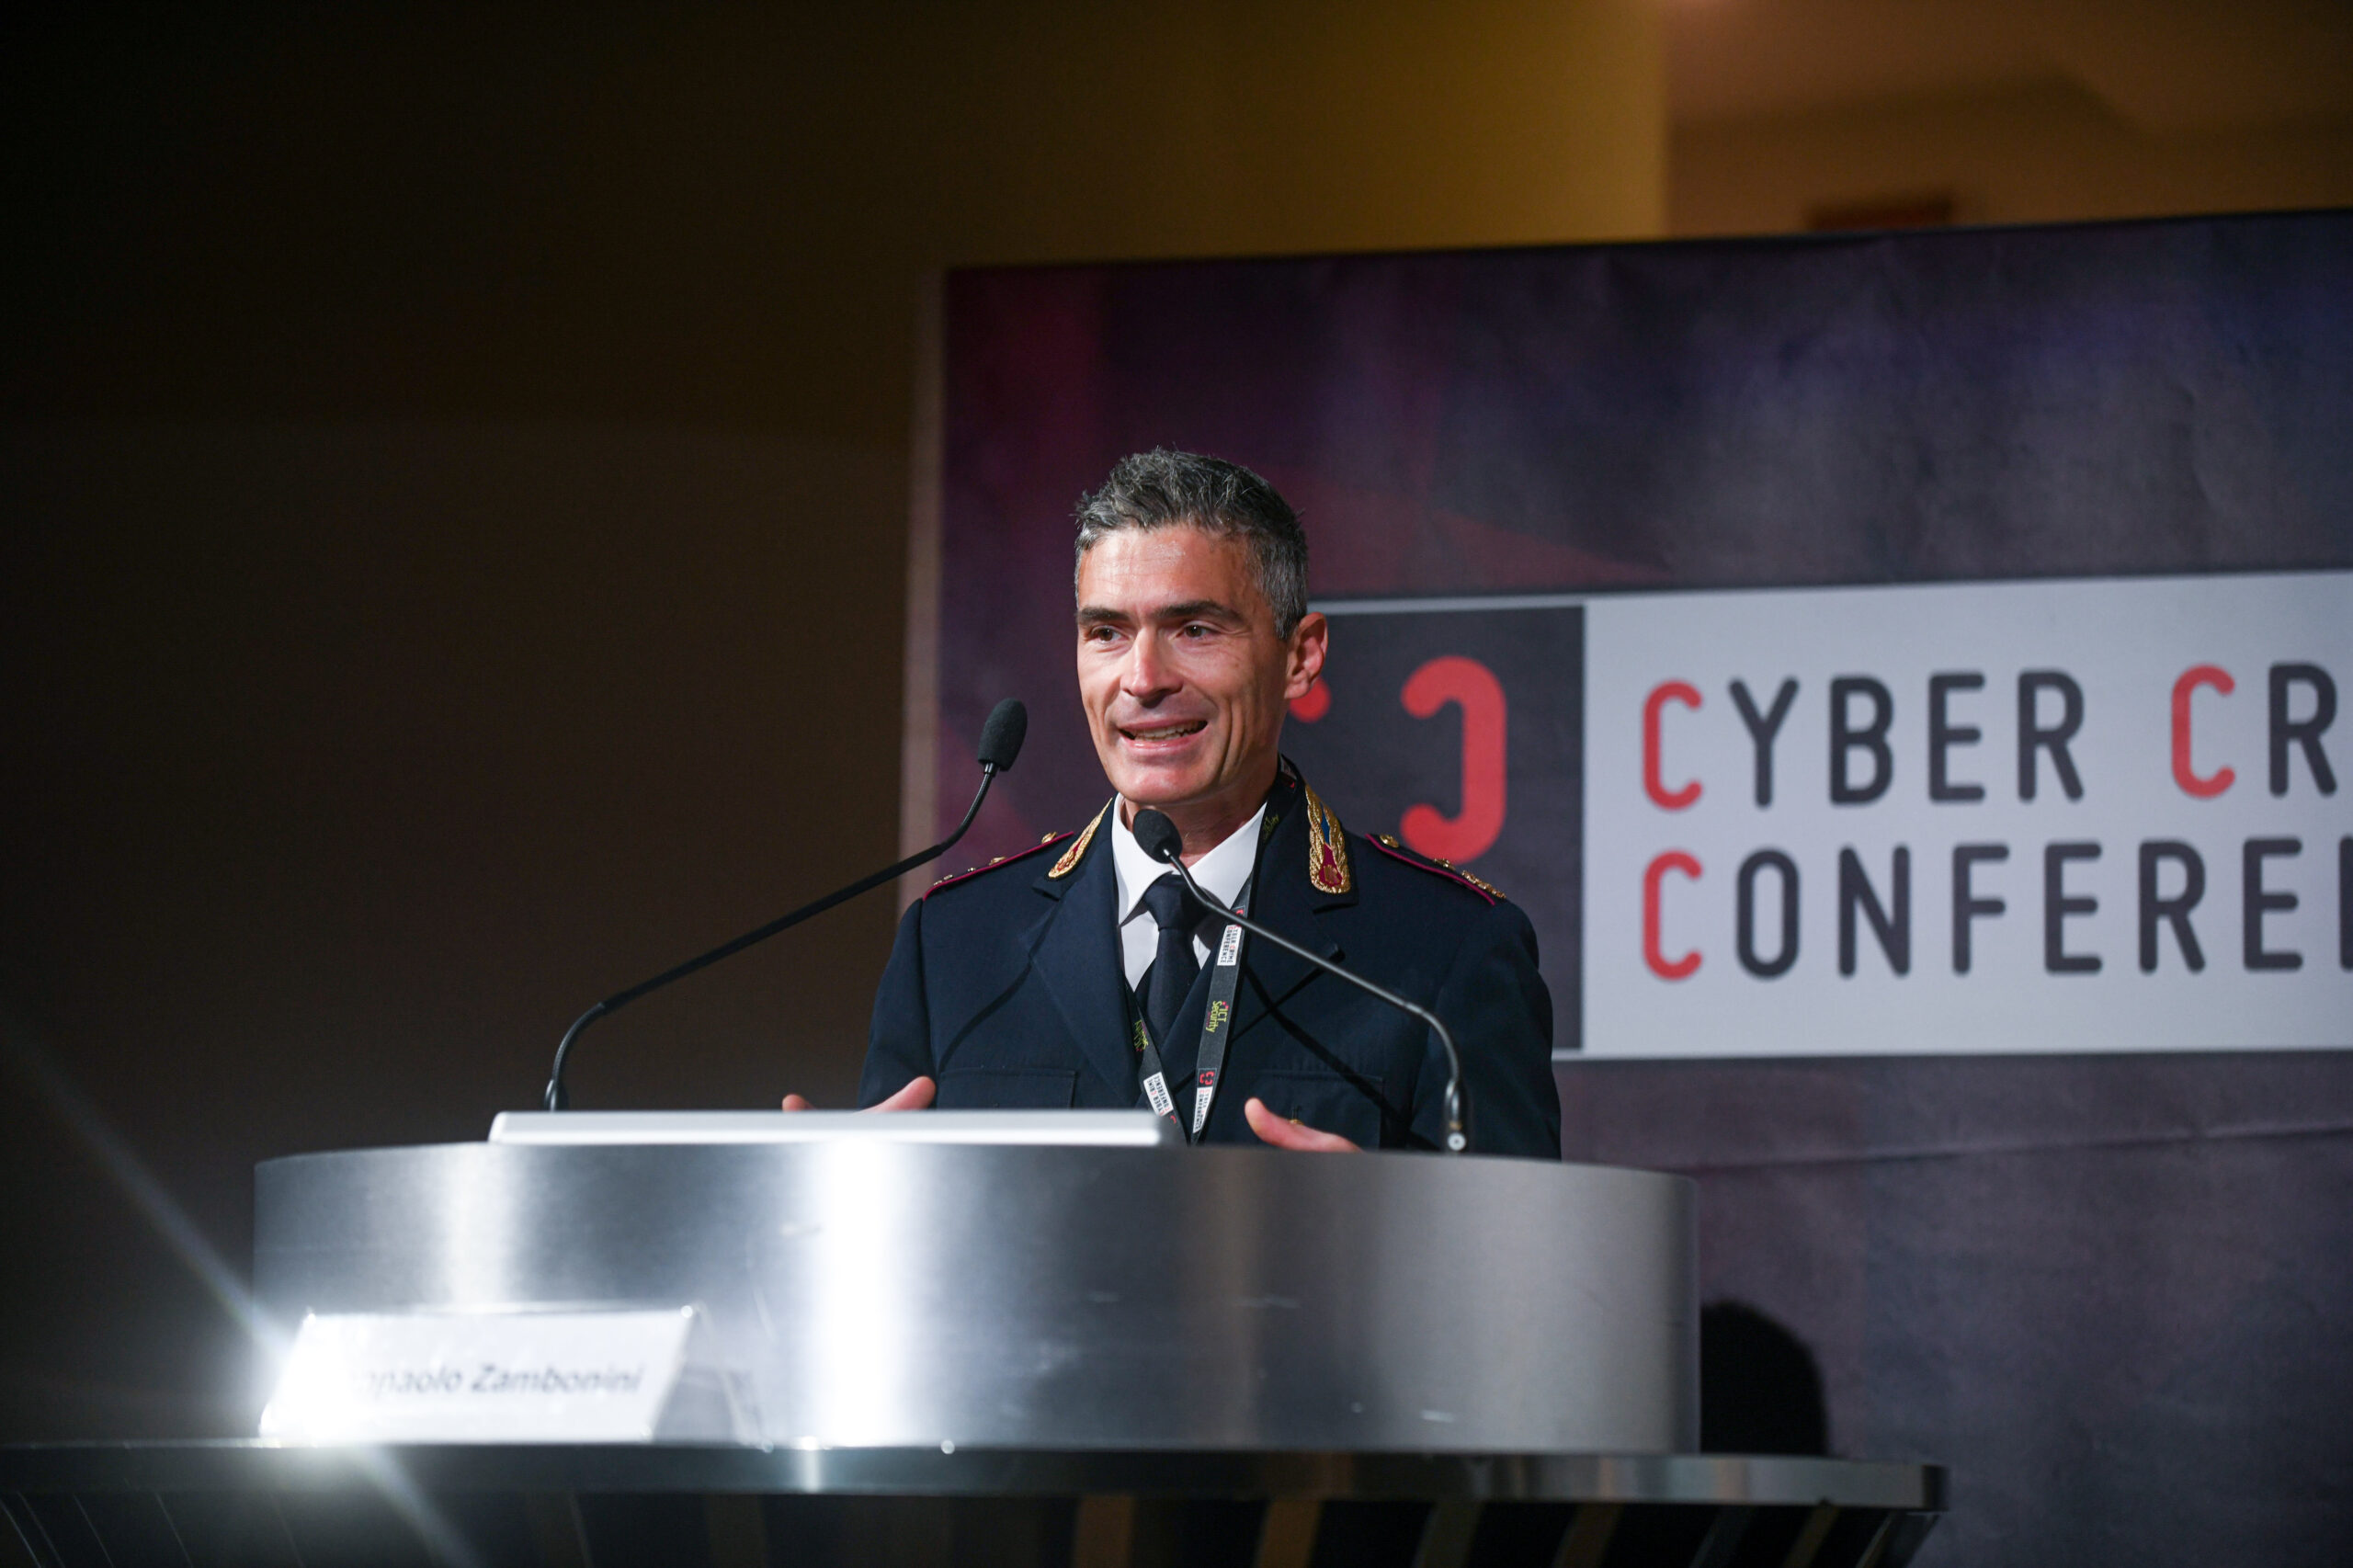
Intervento dell’Ing. Gianpaolo Zambonini Dirigente Superiore Ingegnere della Polizia di Stato, Direttore del Servizio per la Sicurezza Cibernetica del Ministero dell’Interno, alla 14ª Cyber Crime Conference, Auditorium della Tecnica, Roma, 7 maggio 2026 Una superficie d’attacco ampia e permanente L’ingegner Gianpaolo Zambonini, alla guida del Servizio per la Sicurezza Cibernetica del Ministero dell’Interno sin dalla sua…
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine