Minacce Informatiche nel 2024
Ransomware, malware, ingegneria sociale, DDoS e violazioni dei dati secondo il Threat Landscape 2024 di ENISA, con le difese indicate per ciascuna minaccia, da backup e MFA a EDR e simulazioni di phishing.
74 articoli
Ransomware, malware, ingegneria sociale, DDoS e violazioni dei dati secondo il Threat Landscape 2024 di ENISA, con le difese indicate per ciascuna minaccia, da backup e MFA a EDR e simulazioni di phishing.
Phishing come via d’ingresso dei malware su Android e vulnerabilità applicative dei password manager, resi possibili dal Credential Autofill di Android 8: il furto di credenziali può non essere ad alto rischio.
L’FBI ha neutralizzato la botnet Flax Typhoon, fatta di centinaia di migliaia di dispositivi IoT e legata a Integrity Technology Group: oltre 250.000 endpoint a giugno e 1,2 milioni di record.
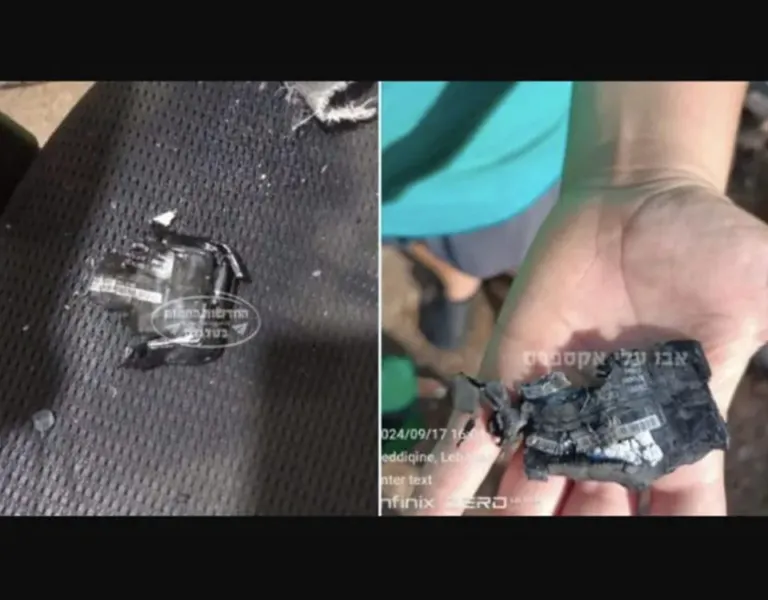
Esplosione simultanea di cercapersone ordinati da Hezbollah in Libano e Siria: almeno 11 morti in Libano, 7 in Siria e migliaia di feriti, con Israele indicato come responsabile e le reazioni internazionali.
Il CEO di Telegram Pavel Durov è stato arrestato all’aeroporto di Le Bourget il 24 agosto: le ipotesi includono apologia di terrorismo, spaccio e materiale intimo, con il tema della responsabilità delle piattaforme.
Nel dark web si vendono ransomware, accessi iniziali (circa 2200 nel 2022), vulnerabilità e botnet; il report Kaspersky sulle offerte di lavoro e i leak sulla gang Conti mostrano come opera l’ecosistema.
Acquisizione in copia forense tra art. 359 e 360 c.p.p.: la Cassazione la tratta come rilievo ripetibile se il metodo evita alterazioni, mentre parte della dottrina chiede il contraddittorio dell’art. 360.
Nel 2022 oltre 2800 vittime e riscatto medio sopra i 3 milioni di dollari: il ransomware human-operated segue fasi guidate da persone e spesso esfiltra dati senza cifrarli.
Previsioni per il 2024: attacchi in crescita, Crime-as-a-Service, AI per l’ingegneria sociale e per la difesa, deepfake, minacce mobile e IoT, con perdite attese di 10.5 triliardi di dollari.
Maroochy Shire, tra i primi incidenti OT: l’ex consulente Vitek Boden manipolò lo SCADA di una stazione di trattamento acque reflue, con 264.000 galloni di liquami dispersi e $176.000 di costi.
Intervista a Massimo Santangelo di Adora ICT: in Italia attacchi cresciuti del 169% nel 2022, PA, manifattura e sanità tra i bersagli e costo medio di una violazione sanitaria di 10,10 milioni di dollari.
Dichiarazioni di Nunzia Ciardi, Bruno Frattasi, Ivano Gabrielli, Vittorio Capriello e Laura Carpini su cybersecurity e cybercrime: collaborazione pubblico-privato, formazione, cooperazione internazionale.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.