ITDR: quando l’attaccante non entra, ma fa login
L’ITDR sorveglia l’infrastruttura delle identità dove IAM ed EDR non arrivano: rileva furto di token, MFA bypass e attacchi ad Active Directory. Perché serve adesso.
1.394 articoli

L’ITDR sorveglia l’infrastruttura delle identità dove IAM ed EDR non arrivano: rileva furto di token, MFA bypass e attacchi ad Active Directory. Perché serve adesso.
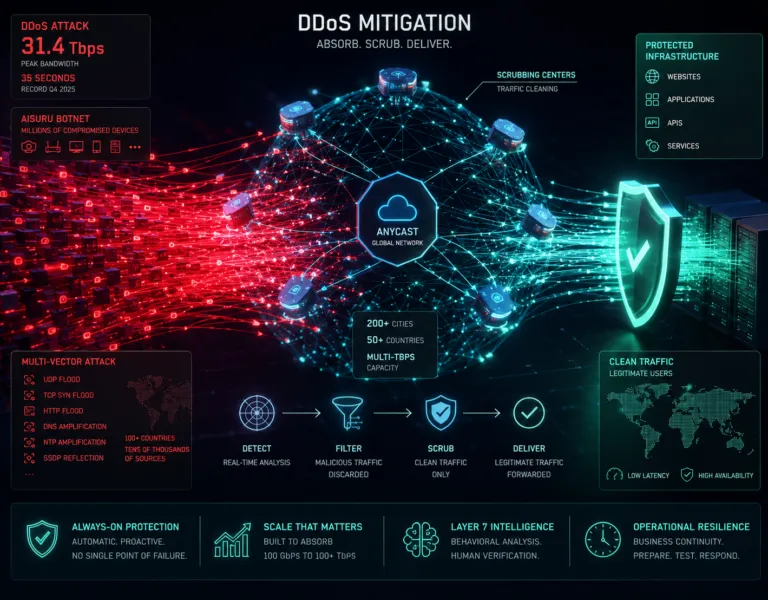
Un attacco DDoS da 31,4 Tbps ha chiuso il 2025: contro botnet IoT di questa scala l’apparato perimetrale è finito. Anycast, scrubbing, layer 7 e piano di risposta.

eBPF rende il kernel Linux programmabile e sposta lì la sicurezza a runtime: visibilità ed enforcement con Falco e Tetragon, ma anche rootkit invisibili.

L’honeytoken è una trappola che genera allarmi ad altissima fedeltà: nessun utente legittimo tocca l’esca. Cyber deception, credenziali decoy e MITRE Engage.
L’AI red teaming non è un penetration test: collauda il comportamento probabilistico dei modelli e degli agenti. Metodo, framework OWASP e MITRE ATLAS, metriche.
Il secrets management non si risolve con una cassaforte migliore: contano il secret sprawl, la rotazione, i segreti dinamici e l’autenticazione keyless. La guida.
Detection engineering e detection-as-code: regole di rilevamento versionate, testate e misurate su MITRE ATT&CK, con Sigma, piramide del dolore e ciclo di vita delle regole al posto del magazzino di allarmi.
CNAPP consolida CSPM, CWPP, CIEM e runtime in una piattaforma sola. Cosa unifica davvero e quali criteri usare per valutarlo oltre il marketing.
Nella Kubernetes security la superficie d’attacco nasce quasi sempre da configurazioni errate: RBAC, Pod Security Standards, admission control e rete. Da dove partire.
NIST ha finalizzato i primi standard post-quantum, ma la migrazione richiede crypto-agility: inventario crittografico CBOM, shadow cryptography, scadenze 2030 e 2035 e il white paper CSWP 39.
Peter Thiel e Palantir tra teoria mimetica di René Girard, Katechon e sorveglianza algoritmica: una lettura critica del potere dei dati, dei contratti con CIA, NSA e FBI e delle controversie sul predictive policing.
Dall’11 al 17 febbraio 2026: Ivanti EPMM con due CVE da CVSS 9.8, BeyondTrust CVE-2026-1731 sfruttata in 24 ore e Patch Tuesday con 59 vulnerabilità e sei zero-day mettono in crisi il patching reattivo.
Una volta al mese, gratis: la rassegna dei migliori articoli della rivista ICT Security. Ti cancelli quando vuoi.