Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
  • nis2 ai act cyber risk

    NIS2 e AI Act: cybersecurity e cyber risk tra gestione del rischio e responsabilità nell’ecosistema digitale europeo

    A cura di:Chiara De Filippo Ore Pubblicato il4 Ottobre 202630 Settembre 2026

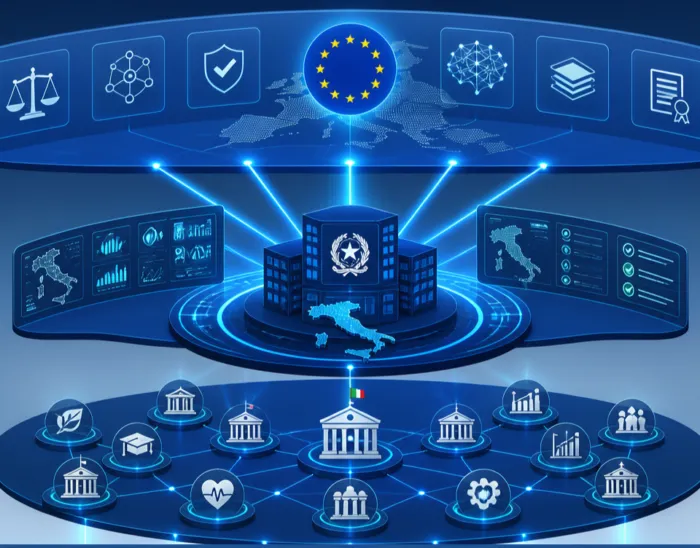
    Nel cuore della regolazione europea dell’Intelligenza Artificiale si apre una tensione sempre più evidente tra l’evoluzione degli strumenti di prevenzione del rischio e la difficoltà di tradurre tale complessità in criteri chiari di allocazione della responsabilità quando il danno si verifica. È in questa frattura, spesso poco esplicita, che si colloca il dibattito contemporaneo sulla…
    Leggi di più NIS2 e AI Act: cybersecurity e cyber risk tra gestione del rischio e responsabilità nell’ecosistema digitale europeoContinua

  • linee guida agid

    Le linee guida AgID e problematiche di responsabilità

    A cura di:Chiara De Filippo Ore Pubblicato il1 Ottobre 202630 Settembre 2026

    Nel quadro della regolazione europea dell’Intelligenza Artificiale emerge una tensione di fondo ancora irrisolta: da un lato l’evoluzione di un sistema normativo sempre più orientato alla prevenzione e alla gestione del rischio, dall’altro la persistente difficoltà di individuare con chiarezza l’effettiva allocazione delle responsabilità quando il rischio si concretizza. È su questa asimmetria che si…

    Leggi di più Le linee guida AgID e problematiche di responsabilitàContinua

  • Responsabilità e rischio nei sistemi di IA: il ruolo del contratto nella gestione della governance tra AI Act e NIS2.

    Responsabilità e rischio nei sistemi di IA: il ruolo del contratto tra AI Act e NIS2

    A cura di:Chiara De Filippo Ore Pubblicato il30 Settembre 2026

    Nel percorso di analisi dedicato alla governance giuridica dell’Intelligenza Artificiale e alla progressiva costruzione del quadro regolatorio europeo, si è evidenziato come il diritto sia chiamato a confrontarsi con una crescente complessità tecnologica e con nuove forme di distribuzione del rischio. In questo contesto, emerge con particolare evidenza un nodo ancora solo parzialmente esplorato dalla…

    Leggi di più Responsabilità e rischio nei sistemi di IA: il ruolo del contratto tra AI Act e NIS2Continua

  • Risposta agli incidenti il nuovo approccio del NIST SP 800-61

    Risposta agli incidenti: il nuovo approccio del NIST SP 800-61

    A cura di:Redazione Ore Pubblicato il15 Luglio 202610 Giugno 2026

    La risposta agli incidenti cambia con il NIST SP 800-61 Rev. 3 (2025): dal classico ciclo a quattro fasi all’integrazione nelle sei funzioni del CSF 2.0.

    Leggi di più Risposta agli incidenti: il nuovo approccio del NIST SP 800-61Continua

  • Propensione al rischio (risk appetite)

    Propensione al rischio: quanto rischio un’organizzazione decide di accettare

    A cura di:Redazione Ore Pubblicato il13 Luglio 202610 Giugno 2026

    La propensione al rischio (risk appetite): quanto rischio un’organizzazione decide di accettare, la differenza con la tolleranza e il ruolo del risk register secondo ISO 31000 e NIST.

    Leggi di più Propensione al rischio: quanto rischio un’organizzazione decide di accettareContinua

  • ROI della sicurezza come costruire il business case della cybersecurity

    ROI della sicurezza: come costruire il business case della cybersecurity

    A cura di:Redazione Ore Pubblicato il12 Luglio 202610 Giugno 2026

    Il ROI della sicurezza e come costruire il business case della cybersecurity: il modello di Gordon-Loeb, il calcolo del ROSI secondo l’ENISA e come presentarlo al vertice.

    Leggi di più ROI della sicurezza: come costruire il business case della cybersecurityContinua

  • Priority Intelligence Requirements

    Priority Intelligence Requirements: le domande che guidano la threat intelligence

    A cura di:Redazione Ore Pubblicato il10 Luglio 202610 Giugno 2026

    I Priority Intelligence Requirements (PIR): le poche domande prioritarie che guidano un programma di threat intelligence e trasformano la raccolta di dati in decisioni.

    Leggi di più Priority Intelligence Requirements: le domande che guidano la threat intelligenceContinua

  • gestione del rischio

    La gestione del rischio: DPIA, ISO IEC 27005 e approccio sistematico

    A cura di:Piergiorgio Verrecchia Ore Pubblicato il26 Giugno 20261 Luglio 2026

    Questo articolo si inserisce in una serie di approfondimenti dedicati alla sicurezza delle informazioni e alla trasformazione digitale in ambito sanitario. In questo contributo, l’attenzione è posta sulla gestione del rischio quale processo strutturato, continuo e integrato nei processi decisionali, fondamentale per garantire la protezione dei dati, la conformità normativa e la resilienza organizzativa. L’analisi…

    Leggi di più La gestione del rischio: DPIA, ISO IEC 27005 e approccio sistematicoContinua

  • misure di sicurezza nis2

    Misure di sicurezza NIS2: come il Regolamento UE 2024/2690 e le specifiche ACN definiscono gli obblighi di compliance

    A cura di:Massimiliano Nicotra e Marco Maria De Cesaris Ore Pubblicato il16 Aprile 20268 Aprile 2026

    La disciplina NIS 2 si presenta, allo stato attuale dell’attuazione europea e nazionale, come un sistema normativo multilivello, nel quale fonti eurounitarie di diverso rango si intrecciano con il recepimento interno e con atti amministrativi a contenuto tecnico-regolatorio adottati dall’autorità nazionale competente. In tale contesto, la corretta ricostruzione dei rapporti tra direttiva (UE) 2022/2555, Regolamento…

    Leggi di più Misure di sicurezza NIS2: come il Regolamento UE 2024/2690 e le specifiche ACN definiscono gli obblighi di complianceContinua

  • adempimenti nis2

    Adempimenti NIS2 – cosa bisogna fare entro ottobre 2026

    A cura di:Massimiliano Nicotra e Marco Maria De Cesaris Ore Pubblicato il16 Marzo 202613 Marzo 2026

    Il D.Lgs. n. 138/2024, attuativo della direttiva (UE) 2022/2555 (NIS2), configura un regime di obbligazioni a struttura eminentemente organizzativa e probatoria, in cui la sicurezza informatica viene positivizzata come dovere di governo, di gestione del rischio e di rendicontazione, con presidi vincolanti anche sulla supply chain e con un sistema di notifica degli incidenti verso…

    Leggi di più Adempimenti NIS2 – cosa bisogna fare entro ottobre 2026Continua

Navigazione pagina

1 2 3 Pagina successivaSeguente
Cerca
La cybercriminalità nel settore sanitario
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora
La difesa dell’interesse nazionale e gli investimenti cinesi in Italia

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence
Standard di gestione dei dati dei dipendenti dopo l’AI Act

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter