Salta al contenuto
ICT Security Magazine
  • Home
  • Articoli
  • RubricheEspandi
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter
Linkedin YouTube RSS
ICT Security Magazine
Forum ICT Security 2026
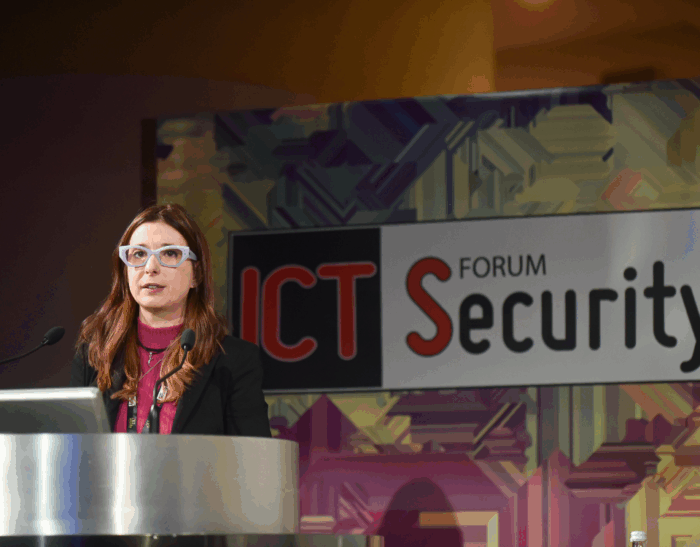
  • La professoressa Roberta Pellegrino evidenzia come le pratiche circolari possano aumentare la resilienza della supply chain italiana.

    Supply chain resilienti e sostenibili: il ruolo strategico dell’economia circolare

    A cura di:Roberta Pellegrino Ore Pubblicato il8 Dicembre 20255 Dicembre 2025

    Uno studio empirico sulle imprese italiane rivela come le pratiche circolari possano rafforzare la capacità di risposta alle disruption Il nuovo paradigma della resilienza sostenibile Le catene di approvvigionamento globali si trovano oggi ad affrontare sfide senza precedenti. La crescente complessità delle filiere produttive, unita a un contesto geopolitico ed economico sempre più instabile, ha…
    Leggi di più Supply chain resilienti e sostenibili: il ruolo strategico dell’economia circolareContinua

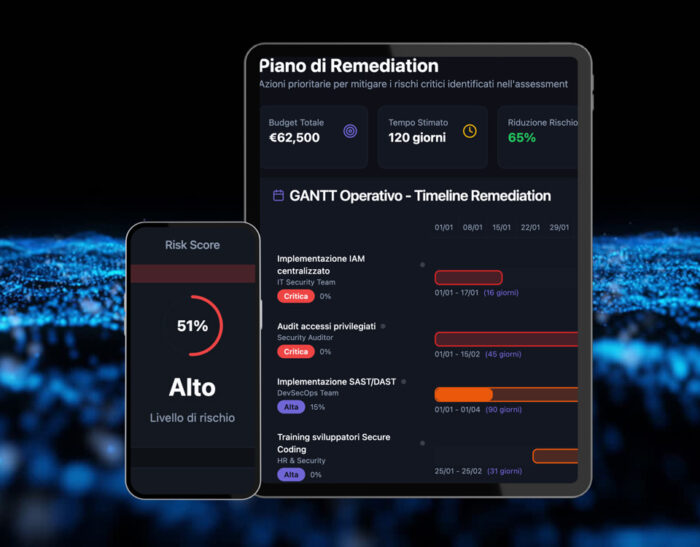
  • Denise Amedei di HiSolution presenta al Forum ICT un approccio oggettivo alla misurazione e gestione del rischio cyber

    Rischio cyber: perché gestire la sicurezza “a sensazione” è un errore che le aziende non possono più permettersi

    A cura di:Denise Amedei Ore Pubblicato il3 Dicembre 20251 Dicembre 2025

    L’intervento di Denise Amedei al 23° Forum ICT Security ha messo in luce come la gestione del rischio cyber non possa più basarsi su percezioni soggettive, ma necessiti di strumenti capaci di quantificare l’esposizione reale delle aziende alle minacce informatiche. Nel panorama sempre più complesso della sicurezza informatica, la capacità di misurare oggettivamente il rischio…

    Leggi di più Rischio cyber: perché gestire la sicurezza “a sensazione” è un errore che le aziende non possono più permettersiContinua

  • HiCompliance di HiSolution è la piattaforma di cybersecurity che misura e riduce il cyber risk, trasformando il rischio informatico in un dato di business.

    Cyber risk: dalla percezione al dato oggettivo. La sfida delle imprese italiane

    A cura di:Redazione Ore Pubblicato il21 Ottobre 202513 Ottobre 2025

    Il cyber risk è oggi una priorità strategica per ogni azienda. Comprendere e misurare il rischio informatico è il primo passo per trasformarlo in un dato di business. Scopri nell’articolo come HiCompliance di HiSolution aiuta le organizzazioni a gestire la cybersecurity in modo concreto e misurabile. Negli ultimi anni il panorama delle minacce informatiche ha…

    Leggi di più Cyber risk: dalla percezione al dato oggettivo. La sfida delle imprese italianeContinua

  • direttiva europea NIS2

    Direttiva europea NIS2: implementazione e impatti geopolitici per le imprese UE

    A cura di:Redazione Ore Pubblicato il26 Agosto 202524 Luglio 2025

    La direttiva europea NIS2 (UE 2022/2555) stabilisce standard comuni di cybersicurezza per 18 settori critici nell’Unione Europea. Il suo obiettivo è innalzare la resilienza complessiva del sistema informativo UE coordinando le difese nazionali, specialmente in un contesto di crescenti tensioni globali e guerre cibernetiche. I recenti shock pandemici e geopolitici hanno infatti evidenziato la necessità…

    Leggi di più Direttiva europea NIS2: implementazione e impatti geopolitici per le imprese UEContinua

  • 7layers Direttiva NIS2: Requisiti, Settori Coinvolti e Misure di Sicurezza per la Conformità

    NIS2: misure, controlli e sanzioni previste dalla Direttiva Europea. E uno spunto di 7Layers

    A cura di:Redazione Ore Pubblicato il8 Luglio 202426 Settembre 2025

    Con la Direttiva NIS2, l’Unione Europea innalza gli standard di cybersecurity introducendo obblighi stringenti per aziende ed enti operanti in settori critici. La normativa, che aggiorna la precedente NIS1, amplia il perimetro dei soggetti coinvolti e definisce nuovi requisiti per la gestione del rischio, la protezione delle infrastrutture digitali e la risposta agli incidenti informatici….

    Leggi di più NIS2: misure, controlli e sanzioni previste dalla Direttiva Europea. E uno spunto di 7LayersContinua

  • rischio cibernetico

    Analisi del Rischio Cibernetico

    A cura di:Andrea Giordani Ore Pubblicato il6 Aprile 202312 Luglio 2026

    Il presente contributo ha lo scopo di proporre un’analisi di alto livello sul concetto di “analisi del rischio cibernetico” in relazione all’evoluzione degli scopi e delle metodologie di intelligence. La competizione tra le diverse entità statuali si è allargata partendo dal tradizionale ambito delle potenzialità dell’apparato militare di ciascun attore. Oltre il potenziale militare è…

    Leggi di più Analisi del Rischio CiberneticoContinua

  • direttiva nis

    Evoluzione della Direttiva NIS e risultati ottenuti in termini di implementazione

    A cura di:Marco Pinzaglia Ore Pubblicato il5 Gennaio 202330 Aprile 2026

    Dopo alcuni anni dall’uscita della prima direttiva EU NIS (Network and Information Systems) l’Europa ha ulteriormente rafforzato la sua attenzione ed i presidi in questo ambito, pubblicando la NIS2, uno strumento più maturo ed ambizioso. L’EU ha ben compreso, viste le profonde relazioni economiche ed infrastrutturali che ci sono tra gli Stati membri, che l’unica…

    Leggi di più Evoluzione della Direttiva NIS e risultati ottenuti in termini di implementazioneContinua

  • ciso cyber guerra

    Prepararsi alla cyber guerra in tempo di pace: quali implicazioni per il CISO?

    A cura di:Redazione Ore Pubblicato il3 Ottobre 20222 Aprile 2026

    Nonostante i maggiori investimenti nella cybersicurezza e l’aumentata consapevolezza delle aziende sulle cyber minacce negli ultimi tre anni, eventi come ransomware e attacchi alle supply chain non si sono placati, ma sono cresciuti per frequenza e ambito. Quali sono le probabili implicazioni per il CISO e il team di sicurezza all’interno di un’azienda? Quando si…

    Leggi di più Prepararsi alla cyber guerra in tempo di pace: quali implicazioni per il CISO?Continua

  • Come approcciare Business Continuity e Cybersecurity sinergicamente

    Come approcciare Business Continuity e Cyber Security sinergicamente

    A cura di:Matteo Salvaggio Ore Pubblicato il27 Aprile 201811 Aprile 2025

    La cybersecurity e il business continuity management sono essenziali per la resilienza aziendale. Integrando queste strategie, le organizzazioni possono prevenire e gestire efficacemente gli attacchi informatici, garantendo la continuità operativa. Un Business Continuity Plan (BCP) ben strutturato, che includa scenari di cyber risk, permette di ridurre i tempi di ripristino e i costi associati a…

    Leggi di più Come approcciare Business Continuity e Cyber Security sinergicamenteContinua

  • Crisis Management: gestione del rischio informatico e conseguente gestione della crisi

    Crisis Management: gestione del rischio informatico e conseguente gestione della crisi

    A cura di:Redazione Ore Pubblicato il22 Gennaio 201827 Marzo 2025

    La trasformazione digitale comporta nuove minacce, come il Social Engineering e quelle all’IoT. Per proteggere le aziende, è fondamentale adottare tecnologie di cyber security diversificate, modelli IT flessibili e competenze ibride. Il GDPR impone nuove regole per la sicurezza dei dati, con particolare enfasi su privacy by design. La Crisis Management richiede un approccio integrato,…

    Leggi di più Crisis Management: gestione del rischio informatico e conseguente gestione della crisiContinua

Navigazione pagina

Pagina PrecedentePrecedente 1 2 3 Pagina successivaSeguente
Cerca
Newsletter

ISCRIVITI ALLA
NEWSLETTER

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

Iscriviti Ora

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

La Prima Rivista Italiana Dedicata alla Sicurezza Informatica

ICT Security Magazine

ICT Security Magazine 1° rivista italiana di sicurezza informatica, attiva da oltre 20 anni, dedicata in forma esclusiva alla cyber security e alla business continuity, si pone l’obiettivo di coinvolgere i più importanti attori del settore, aziende e istituzioni pubbliche, per la diffusione degli elementi conoscitivi legati a tutti gli aspetti della information security.

Facebook Twitter Linkedin

Segreteria: Humana SRL
C.F e P.IVA: 13642431004
redazione@ictsecuritymagazine.com

Argomenti

AI AI Act attacchi informatici Business Continuity CISO cloud security compliance Crittografia cybercrime Cyber Crime cyber defence cyber intelligence cyber law cyber resilience Cyber Risk Cyber Security cybersecurity Cyber Threat Intelligence cyber threats cyber warfare data breach data privacy Data Protection Digital Forensics digital security GDPR Incident Response information security infrastrutture critiche Intelligenza Artificiale IoT Machine Learning Malware NIS2 phishing Privacy Protezione Dati ransomware Risk Management sicurezza digitale sicurezza informatica social engineering Sovranità Digitale Supply Chain Security Threat Intelligence

© 2026 ICT Security Magazine - Tutti i diritti riservati. Vietata la riproduzione anche parziale. Privacy Policy

ISCRIVITI ALLA NEWSLETTER DI ICT SECURITY MAGAZINE

Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine

🔒 Rispettiamo totalmente la tua privacy, non cederemo i tuoi dati a nessuno e, soprattutto, non ti invieremo spam o continue offerte, ma solo email di aggiornamento.
Privacy Policy
Chiudi
Scorri in alto
  • Home
  • Articoli
  • Rubriche
    • Cyber Security
    • Cyber Crime
    • Cyber Risk
    • Cyber Law
    • Digital Forensic
    • Digital ID Security
    • Business Continuity
    • Digital Transformation
    • Cyber Warfare
    • Ethical Hacking
    • GDPR e Privacy
    • IoT Security
    • Industrial Cyber Security
    • Blockchain e Criptovalute
    • Intelligenza Artificiale
    • Geopolitica e Cyberspazio
    • Prospettive
    • Interviste
  • Notizie
  • Pubblicazioni
  • Cybersecurity Video
  • Eventi
  • Newsletter