DDoS: contro 31 Tbps non basta una scatola in sala server
Un attacco DDoS da 31,4 Tbps ha chiuso il 2025: contro botnet IoT di questa scala l’apparato perimetrale è finito. Anycast, scrubbing, layer 7 e piano di risposta.


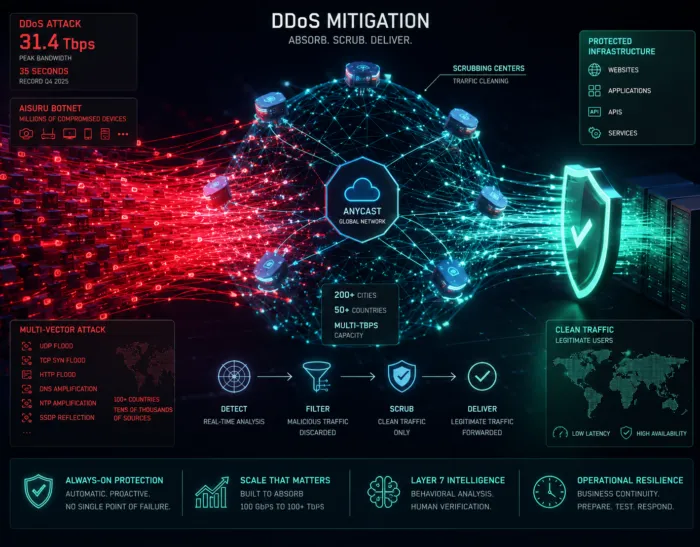
Un attacco DDoS da 31,4 Tbps ha chiuso il 2025: contro botnet IoT di questa scala l’apparato perimetrale è finito. Anycast, scrubbing, layer 7 e piano di risposta.
eBPF rende il kernel Linux programmabile e sposta lì la sicurezza a runtime: visibilità ed enforcement con Falco e Tetragon, ma anche rootkit invisibili.
Il prompt injection non è una falla da correggere: è l’architettura di una macchina per cui dire una cosa e farla sono lo stesso atto.
Defused Cyber ha intercettato lo sfruttamento di tre vulnerabilità critiche e non autenticate in FortiSandbox. Il dettaglio che cambia il quadro: l’exploit per CVE-2026-25089 mostra segni di generazione tramite un modello di AI, ed è difettoso. Patch da verificare con urgenza.
L’honeytoken è una trappola che genera allarmi ad altissima fedeltà: nessun utente legittimo tocca l’esca. Cyber deception, credenziali decoy e MITRE Engage.
Il gruppo iraniano Handala (Void Manticore) rivendica la violazione di California Water Service: dump da 5 GB, vettore RTKBase, screenshot consegnati a Press TV. Non ransomware né estorsione, ma una operazione hack-and-leak di influenza nel quadro della guerra cyber Iran-USA-Israele.
La sovranità delle chiavi sembra il nuovo potere assoluto. È il contrario: un controllo che non può fare eccezione, e lo Stato non è più sovrano.
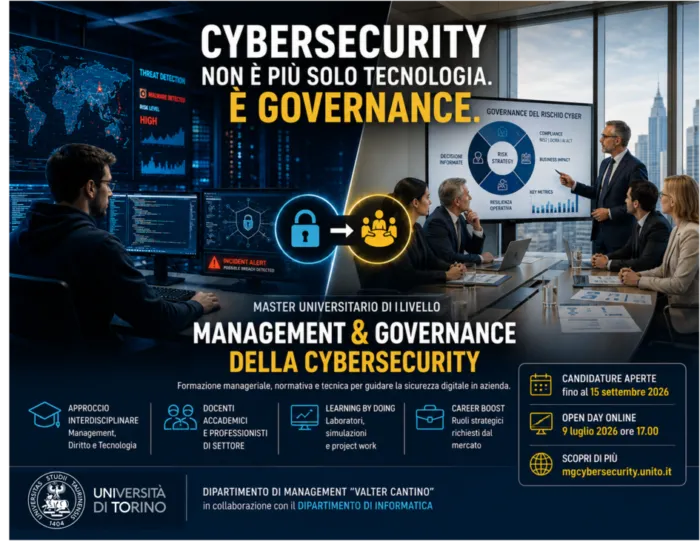
NIS2, DORA, AI Act cambiano le regole: la sicurezza informatica non riguarda più solo i tecnici, ma i vertici aziendali. L’Università di Torino risponde con un percorso universitario inedito che forma figure capaci di parlare entrambe le lingue – quella del rischio e quella della strategia. C’è un problema strutturale che molte organizzazioni faticano ad…
Un attaccante ha manomesso gli script JavaScript di tre plugin WordPress di Awesome Motive (PushEngage, OptinMonster, TrustPulse) serviti via CDN, impiantando una backdoor invisibile alla dashboard e attivata solo per gli amministratori autenticati. Oltre 1,2 milioni di siti potenzialmente esposti: a cedere non è una vulnerabilità del sito, ma la fiducia in uno script di terze parti.
Varonis ha dimostrato come un singolo clic su un link in dominio Microsoft autentico potesse trasformare Microsoft 365 Copilot Enterprise Search in un canale di furto dati. La falla, SearchLeak (CVE-2026-42824), è stata corretta da Microsoft sul backend, ma ridefinisce il modello di minaccia degli assistenti AI in ambito enterprise: la prompt injection riattiva bug web classici come SSRF e race nei sanitizzatori.
Una volta al mese riceverai gratuitamente la rassegna dei migliori articoli di ICT Security Magazine